Credenciales de los sistemas de la Superintendencia de Transporte llevan meses filtrándose por malware, y ahora alguien las pone a la venta
Un actor ofrece en un foro criminal una base de datos con cuentas de empresas vigiladas por la Superintendencia de Transporte, entre ellas una con privilegios de administrador.
De forma independiente, una plataforma de inteligencia confirma que casi mil credenciales de los sistemas de la entidad han sido robadas por programas espía, la última hace apenas una semana. Las contraseñas, en su mayoría, son débiles.
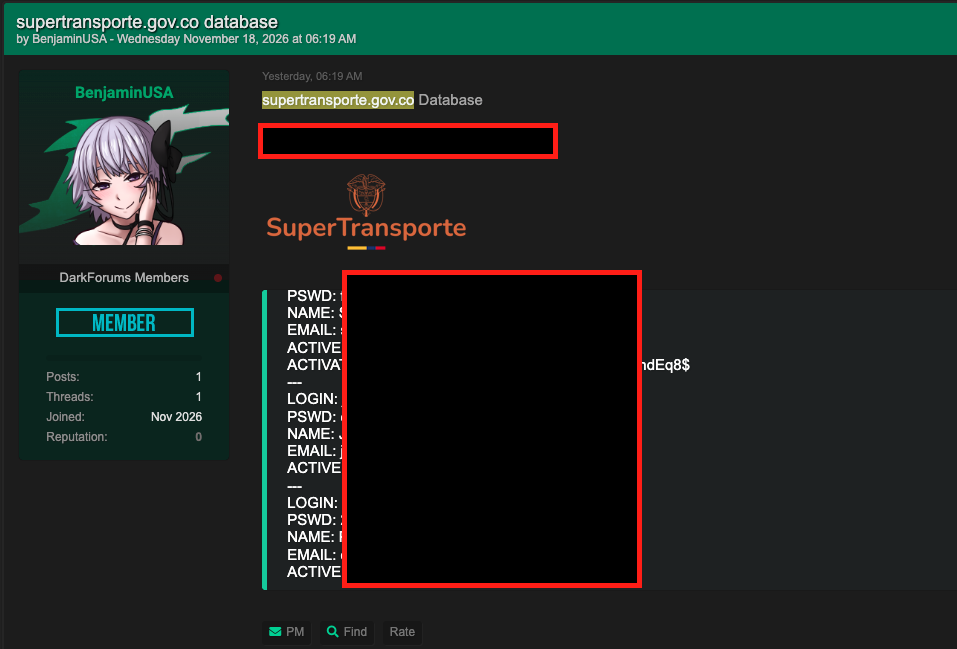
El 18 de noviembre de 2026, un usuario identificado como BenjaminUSA publicó en un foro lo que describe como una base de datos de supertransporte.gov.co. Ofrece más de cien cuentas del sistema por 200 dólares en bitcoin.
La Superintendencia de Transporte es la entidad del Estado que vigila y controla el servicio de transporte y la actividad portuaria en el país.
Para probar que tiene la información, el vendedor publicó una muestra. MuchoHacker la revisó sin comprar ni descargar nada, y verificó el hallazgo por otra vía. Esto es lo que encontró.
Qué contiene la muestra
La muestra es una tabla de usuarios de un sistema interno de la Superintendencia. Cada registro trae un usuario, una contraseña cifrada, un nombre, un correo y, en algunos casos, un código de activación.
La mayoría de las cuentas son de empresas vigiladas del sector portuario y de transporte —sociedades portuarias, navieras y grandes compañías que operan en los puertos—, que entran al sistema usando su número de identificación tributaria.
Pero la muestra también incluye cuentas internas de funcionarios, con correos de la propia Superintendencia y del Ministerio de Transporte. Entre ellas hay una cuenta de administrador, es decir, con el nivel de acceso más alto del sistema.
Las contraseñas no aparecen a la vista: están cifradas. Sin embargo, el método de cifrado parece ser MD5, un algoritmo considerado obsoleto e inseguro desde hace años, porque hoy existen formas rápidas de revertirlo. Que un sistema del Estado todavía lo use es, por sí solo, una debilidad de seguridad.
La confirmación independiente: meses de robo silencioso
Más allá de lo que afirma el vendedor, MuchoHacker consultó la plataforma de inteligencia Hudson Rock, especializada en rastrear infecciones de infostealers. Un infostealer es un tipo de malware que se instala en un computador —normalmente a través de programas piratas o archivos adjuntos engañosos— y roba en silencio todas las contraseñas guardadas en el navegador.
Los resultados son deprimentes. Hudson Rock tiene registradas 987 credenciales de los sistemas de la Superintendencia de Transporte robadas desde computadores infectados. La más reciente fue capturada el 10 de noviembre de 2026, apenas ocho días antes de que la base saliera a la venta.
El robo no es nuevo ni aislado: se ha acumulado durante meses, obra de varias familias de malware conocidas, entre ellas RedLine, Lumma y Raccoon.
Las credenciales afectan a los portales con los que trabaja la entidad y sus vigilados: el sistema de vigilancia, el de planes de seguridad vial, el gestor documental y la mesa de ayuda, entre otros. También aparecen credenciales de servicios asociados, como las cuentas de correo corporativo en la nube.
Y hay un dato que agrava todo lo anterior: de las contraseñas que la plataforma pudo analizar, cerca de dos de cada tres son débiles. Solo una cuarta parte son seguras.
Cómo encajan las dos piezas
Juntando lo que vende el atacante y lo que muestra Hudson Rock, el panorama más probable es este: durante meses, computadores de funcionarios y de empresas vigiladas se infectaron con malware que fue robando sus contraseñas de acceso a los sistemas de la Superintendencia. Con esas llaves, cualquiera pudo entrar y extraer la base de datos de usuarios que hoy se ofrece en el foro.
MuchoHacker no puede afirmar con certeza que esa haya sido la vía exacta, pero es la explicación que mejor se ajusta a la evidencia disponible.
¿Y la Superintendencia?
MuchoHacker notificó a la Superintendencia de Transporte el 18 de noviembre.
Hasta el cierre de esta edición, la entidad no había respondido.
La intención de MuchoHacker era avisar también a ColCERT, el equipo de respuesta a incidentes del Gobierno. No lo hizo porque, hasta ahora, ColCERT no ha respondido a ninguna de las solicitudes periodísticas que este medio le ha enviado.
Qué está en riesgo y qué se puede hacer
El acceso a estos sistemas no es un asunto menor. Desde ellos se gestiona la vigilancia de empresas de transporte y de puertos por donde pasa buena parte del comercio del país. Una cuenta de administrador en manos equivocadas podría servir para alterar información, suplantar a un vigilado o preparar fraudes más elaborados.
Si tu empresa es vigilada por la Superintendencia de Transporte:
- Cambia la contraseña de acceso a sus sistemas, y que sea larga y distinta de las que usas en otros sitios.
- Revisa quién en tu organización tiene esas credenciales y en qué computadores las usa.
- Pásale un antivirus a esos equipos: si alguno está infectado, cambiar la clave no sirve de nada hasta limpiarlo.