Venden 2,5 millones de registros que pertenecerían al Instituto Nacional de Salud: la muestra incluye casi 5.000 niños víctimas de violencia
Cuatro días después de que revelamos la publicación de datos de salud de 35.000 colombianos, aparece un segundo vendedor, y con una cifra mucho mayor.
En la madrugada del 12 de noviembre – hora del foro-, un grupo que firma como NyxarGroup puso a la venta lo que asegura es la base completa de Sivigila: 2.527.341 registros. Para probarlo, dejó una muestra gratuita de 100.000.
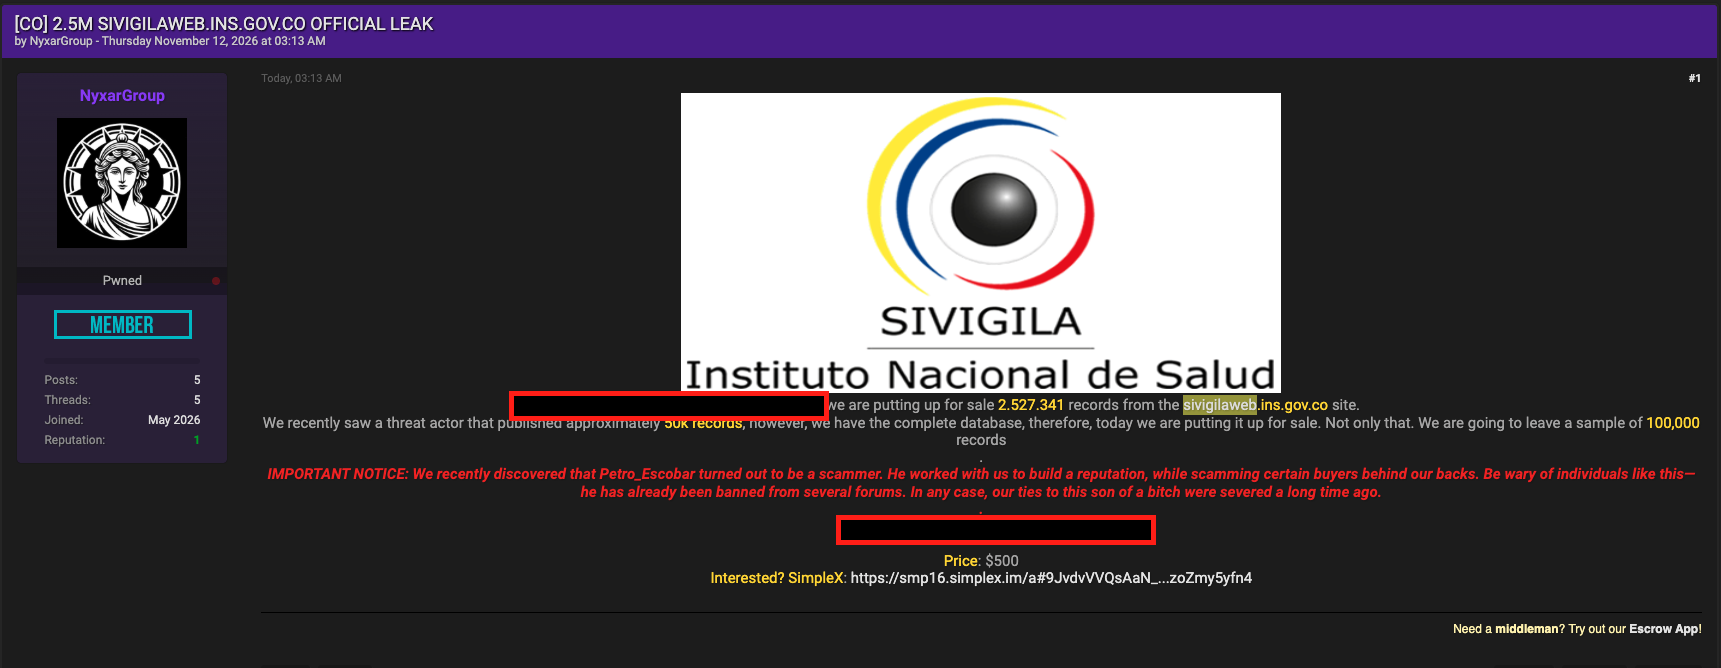
El grupo dice que el actor anterior solo publicó “unos 50.000 registros” y que ellos tienen todo. No sabemos si es verdad. Lo que sí comprobamos es que la muestra tiene la estructura de Sivigila, viene de todo el país y llega hasta octubre de 2026. Si la base completa existe, sería 25 veces más grande que la muestra.
Qué encontramos en la muestra
MuchoHacker.lol analizó la muestra y no publicará ningún dato personal. Estos datos están en línea y cientos de personas y actores ilegales ya la pudieron haber descargado. Esto es lo que contiene:
- 99.933 registros de 72.734 personas, notificados por 6.203 instituciones de salud de los 32 departamentos y Bogotá, entre 2009 y el 22 de octubre de 2026.
- De cada persona: nombre completo, documento, fecha de nacimiento, edad, dirección y, casi siempre, teléfono. En más de 14.000 registros aparecen las coordenadas exactas de la casa.
- Datos que normalmente no se preguntan en voz alta: identidad de género y orientación sexual (en unos 17.000 registros), pertenencia étnica, discapacidad, condición de migrante, de desplazado, de persona privada de la libertad o de paciente psiquiátrico.
- El nombre y el teléfono del personal de salud que llenó cada ficha.
- Las versiones del programa con que se registró cada caso, las mismas que usan las instituciones para reportar a Sivigila.
Los casos más sensibles de la muestra:
| Evento | Registros | De menores de edad | Con coordenadas de la casa |
|---|---|---|---|
| Violencia de género e intrafamiliar | 12.912 | 4.950 | 2.856 |
| Intento de suicidio | 3.523 | 924 | 822 |
| VIH/sida | 3.221 | 81 | 1.186 |
Además hay tuberculosis (2.750), morbilidad materna extrema (2.345), cáncer de mama y de cuello uterino (1.613), sífilis gestacional (626) y desnutrición aguda en menores de 5 años (893).
Uno de cada tres registros es de un niño, niña o adolescente: 22.029 con tarjeta de identidad y 12.814 con registro civil.
Por qué esto es más grave
Ya no es un archivo suelto: es un mercado. El primer actor, zaelcracker, regaló 46.571 registros. Este segundo grupo vende lo que dice es la base completa y se pelea con otros vendedores por la reputación. Cuando hay varios vendiendo lo mismo, los datos ya están circulando entre muchas manos.
Son dos cortes distintos. Los datos del primer archivo llegaban hasta el 8 de noviembre; los de esta muestra, hasta el 22 de octubre. Eso sugiere que no es una sola copia que se pasa de mano en mano, sino que la información se habría sacado más de una vez, o de más de un lugar.
Es información viva. Hay registros de cada mes de 2026, hasta octubre. No son datos viejos de una filtración olvidada: son personas atendidas hace pocas semanas.
Un diagnóstico no se cambia. Una clave robada se cambia. Un caso de VIH, de violencia o de intento de suicidio, con nombre, teléfono y la ubicación de la casa al lado, no. Con eso alguien puede discriminar a una persona, extorsionarla o volver a ponerla en peligro. En los casos de violencia, el agresor podría saber dónde vive hoy su víctima.
Los más expuestos son los niños. Casi 5.000 registros de violencia en la muestra son de menores. Si la base completa es 25 veces más grande, la cifra real sería mucho mayor.
Qué no sabemos y quién responde
No sabemos si la base completa de 2,5 millones existe, si los dos vendedores sacaron los datos del mismo lugar, ni si salió del INS o de otra entidad que maneja la información de Sivigila, como las secretarías de salud. Tampoco sabemos si alguien sigue teniendo acceso.
MuchoHacker.lol notificó al INS sobre la primera publicación y no hubo respuesta. Zulma Cucunubá Pérez, directora, debería explicarle a la opinión pública si la entidad fue víctima de un robo de datos. Igualmente, de comprobarse, esta entidad debería asumir esta situación con responsabilidad y advertir a los afectados.
Al cierre de esta nota, la entidad no se había pronunciado públicamente.
Las preguntas que el INS debería responder:
- ¿Los datos salieron de sus sistemas o de los de otra entidad?
- ¿Ya cerró el acceso por donde salieron?
- ¿Avisó a la Superintendencia de Industria y Comercio y a ColCERT?
- ¿Va a notificar a las personas afectadas, en especial a las víctimas de violencia?
Si crees que puedes estar afectado
Si tú o alguien de tu familia fue atendido en los últimos años por alguno de estos eventos, ten en cuenta:
- Desconfía de quien mencione tu diagnóstico o una atención médica para pedirte dinero, datos o que hagas clic en un enlace. Cuelga y comunícate tú con tu EPS o tu hospital.
- Si eres víctima de violencia y te preocupa que tu agresor pueda ubicarte, busca orientación en alguna autoridad.No es muy claro para MuchoHacker.lol cuál. Lo único que podemos afirmar es que esa muestra de la base de datos existe. Está en nuestro poder.
- Si recibes amenazas o intentos de extorsión, denuncia ante la Policía (línea 123) o la Fiscalía.
- Si eres trabajador de la salud, tu nombre y tu teléfono también están en estas fichas. Desconfía de llamadas que se hagan pasar por el INS o por tu secretaría de salud.