Un ransomware expone miles de documentos tributarios de empresas y personas, y el mundo lo registra como un ataque a la DIAN
El grupo criminal MeduzaLocker publicó el contenido de un computador con información tributaria, contable y bancaria de decenas de empresas y personas, al parecer de Antioquia.
Tres servicios internacionales de monitoreo lo presentan como un ataque a la DIAN. Sin embargo, la revisión de MuchoHacker no encontró evidencia de que los archivos provengan de sistemas de la entidad. Aunque no lo podemos descartar.
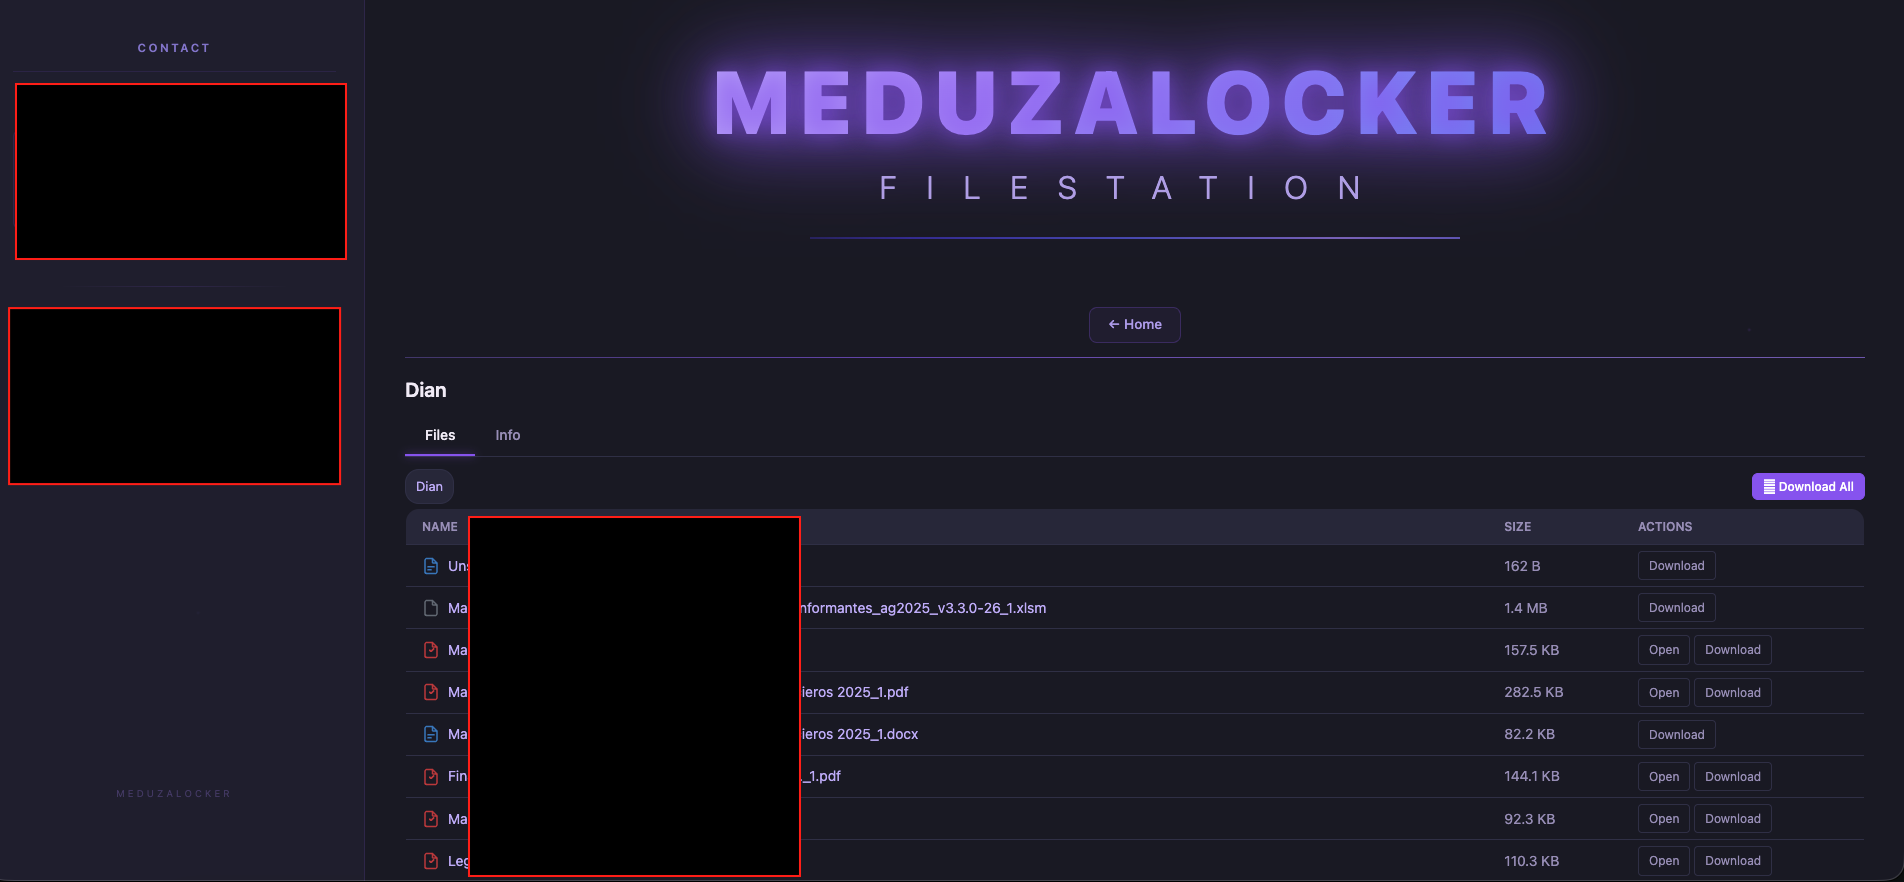
Desde el 4 de noviembre de 2026, el sitio de filtraciones del grupo de ransomware MeduzaLocker muestra una víctima llamada “Dian”.
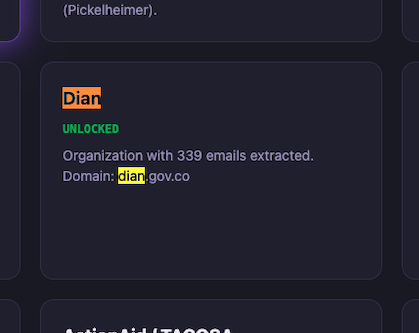
La acompaña una descripción breve: según el grupo, se trata de una organización de la que extrajeron 339 correos electrónicos del dominio dian.gov.co.
El ransomware es un tipo de ataque informático en el que los delincuentes entran a un computador o a una red, bloquean los archivos y exigen un pago para devolverlos. Si la víctima no paga, publican lo robado para presionarla.
El anuncio se regó rápido entre los servicios internacionales que monitorean estos ataques. SOCRadar, una empresa de inteligencia de amenazas, registró a la víctima con el dominio de la DIAN, la clasificó en el sector de gobierno y defensa y le asignó un 100 % de confianza. Breachsense también la incluyó, describiendo a la DIAN como la entidad nacional encargada de impuestos y aduanas, aunque advierte que esas reclamaciones las publican los propios delincuentes y no han sido verificadas. Ransomware Live, otro rastreador, también la tiene en su lista.
Ninguno de los tres muestra evidencia de que se hayan comprometido sistemas de la DIAN.
Lo que muestran los archivos
MuchoHacker revisó el listado de archivos que el grupo publicó, con más de 8.000 entradas repartidas en 18 páginas y varios archivos repetidos. No descargó el paquete.
Todos los nombres de archivo empiezan igual: desktop-d2g5cg9. Es el nombre que Windows le asigna por defecto a un computador cuando nadie lo cambia. Eso indica que el material sale de un solo equipo, no de los servidores de una entidad pública.
Por sus nombres, los archivos corresponden a documentos contables y tributarios de muchas empresas y personas distintas:
- Declaraciones tributarias de renta, IVA y retención en la fuente, presentadas ante la DIAN a nombre de distintas empresas.
- Información exógena (los llamados “medios magnéticos”), el reporte anual de terceros que los contribuyentes entregan a la DIAN.
- Certificados de retención de proveedores, empresas y personas naturales.
- Estados financieros, actas de asamblea, dictámenes y balances de varias sociedades, con documentos que van de 2020 a 2026.
- Extractos bancarios, créditos y tarjetas de crédito. Varios aparecen con la palabra “unlocked”, lo que sugiere que se les quitó la contraseña.
- Nóminas y liquidaciones de empleados con nombre propio, mes a mes.
- Reportes financieros de una institución prestadora de salud (IPS) dirigidos a la Superintendencia de Salud, entre ellos reclamaciones por accidentes de tránsito. Por su naturaleza, ese tipo de reportes suele contener información de pacientes.
En los documentos hay referencias a Medellín, Itagüí y Copacabana.
Ese tipo de material, con las declaraciones, los balances y los certificados de muchos contribuyentes distintos guardados en un mismo equipo, es el que suele manejar quien presta servicios contables a varios clientes. MuchoHacker no ha podido confirmar quién era el dueño o usuario del computador.
Eso también explicaría la etiqueta “Dian”: los documentos están llenos de formularios, correos y notificaciones de la entidad. Un sistema automático que cuente palabras y dominios llegaría justo a esa conclusión. El propio sitio del grupo clasifica los archivos de forma automática, con resultados absurdos: declaraciones de impuestos archivadas bajo la categoría “Marketing”.
Quién es MeduzaLocker
MeduzaLocker, que los rastreadores registran como MedusaLocker, opera desde 2019. Funciona como un “ransomware como servicio”: sus desarrolladores alquilan la herramienta a otros delincuentes, que ejecutan los ataques y se reparten las ganancias.
No hay que confundirlo con Medusa, otro grupo con un nombre casi idéntico y que también es muy activo.
Según el FBI y la agencia de ciberseguridad de Estados Unidos (CISA), la puerta de entrada más común de MedusaLocker es el escritorio remoto mal configurado, la función que permite manejar un computador a distancia. MuchoHacker no ha podido establecer cómo entraron a este equipo.
En su sitio, el grupo ofrece canales de mensajería cifrada para negociar con sus víctimas. MuchoHacker no los reproduce.
¿Y la DIAN?
MuchoHacker notificó a la DIAN el 18 de noviembre por correo electrónico a su oficina de prensa y por X. Le preguntó si conocía el registro, si había detectado algún incidente relacionado con este grupo y qué protocolo sigue cuando se expone información tributaria que está en manos de terceros.
Hasta el cierre de esta edición, la entidad no había respondido
La intención de MuchoHacker era notificar también a ColCERT, el equipo de respuesta a incidentes del Gobierno. No lo hizo porque, hasta ahora, ColCERT no ha respondido a ninguna de las solicitudes periodísticas que este medio le ha enviado.
El antecedente pesa. En marzo de 2026 la DIAN reconoció un incidente en su sistema de agendamiento de citas, en medio de alertas de la Dirección Nacional de Inteligencia. Por eso un rótulo como “Dian” en un sitio de ransomware puede generar alarma, aunque no corresponda a la entidad.
En las 3 de las 18 páginas del listado que MuchoHacker revisó aparece información de al menos una veintena de empresas y personas que serían clientes de quien usaba el computador.
Son sobre todo pequeñas y medianas empresas de construcción, fabricación de plásticos, desarrollo de software, comunicaciones, comercio y servicios de salud, además de conjuntos residenciales y personas naturales que declaran renta.
También hay certificados emitidos por grandes empresas del país, entre ellas compañías de consumo masivo y multinacionales, a proveedores que aparecen en los documentos.
Esas grandes empresas no fueron atacadas: sus certificados solo mostrarían los pagos y las retenciones que les hicieron a esos proveedores. MuchoHacker no publica los nombres de las empresas ni de las personas afectadas porque no han sido notificadas y no han tenido la oportunidad de dar su versión.
Una cuenta preliminar que efectuamos analizando el lugar de publicación habla de aproximadamente 8.000 documentos.
Un solo computador, miles de contribuyentes expuestos
Que este caso no sea, hasta donde se ha podido verificar, un ataque a la DIAN no lo hace menos grave. Un solo computador guardaba la información tributaria, bancaria y laboral de decenas de empresas, y de decenas y posiblemente cientos de personas que probablemente nunca supieron que sus datos estaban ahí. Esa información puede servir para estafas, suplantación de identidad o fraudes con facturas.
En Colombia, quien custodia datos personales está obligado a reportar a la Superintendencia de Industria y Comercio los incidentes que los comprometan.
Si tienes un contador o una oficina contable:
- Pregúntale qué medidas de seguridad usa con tu información y si ha tenido algún incidente.
- Revisa tus cuentas bancarias y alerta a tu banco si notas movimientos extraños.
- Desconfía de correos o llamadas que mencionen tus impuestos y te pidan pagar o entregar datos.
Si eres contador:
- No dejes el escritorio remoto abierto a internet.
- Activa la verificación en dos pasos en tu correo y en los portales que usas.
- Haz copias de seguridad desconectadas del computador.
- No guardes extractos sin contraseña.