Video muestra a delincuente digital buscando ciudadanos dentro de un sistema interno de la SIC
En la madrugada del 12 de noviembre, un actor criminal publicó en Telegram un video de 37 segundos. En él se ve a alguien navegando con sesión iniciada por lo que parece ser un sistema interno y privado de la Superintendencia de Industria y Comercio (SIC): busca ciudadanos, abre sus fichas y muestra la opción de editarlas.
En el mismo canal, el actor asegura que vende entradas a ese sistema y que solo le queda “1 de 3”.
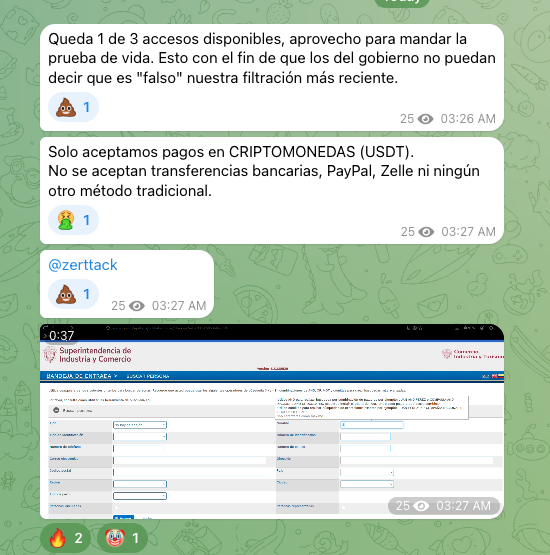
MuchoHacker.lol no ha podido verificar que el video sea auténtico ni que el acceso siga activo.
Pero si lo que muestra es real, el problema no es solo una filtración de datos: alguien más podría estar ya dentro del sistema de la entidad que vigila cómo las empresas protegen los datos de los colombianos.
Y esa persona ya vendió el primer acceso. Es decir, de ser cierto, al menos dos actores han tenido acceso a la plataforma de la SIC desde un tiempo indeterminado.
Esto le estaría sucediendo a la entidad que vigila el correcto tratamiento de los datos de todos los colombianos.
Qué muestra el video
Esto es lo que se ve. No sabemos cuándo se grabó ni cómo se consiguió el acceso. El video está siendo compartido en un canal de chat que tiene 77 suscriptores.
- Un sistema con el logo de la SIC y sesión iniciada. Las pantallas dicen “Bandeja de entrada”, “Buscar persona” y “Gestión de personas”, y tienen un botón para salir. Son pantallas de trabajo, no del portal público para ciudadanos.
- Búsquedas masivas. Con una sola búsqueda por un nombre común, el sistema devuelve 2.000 personas, el máximo que permite. Cada una aparece con su número de cédula, su nombre y su dirección.
- Fichas completas. Se abre la ficha de un apoderado, una persona que representa a otra en un trámite ante la SIC, con su cédula, correo, teléfono y celular.
- Un botón para editar. Cada resultado tiene la opción “Edit”. El video no muestra que se haya modificado nada.
En el canal, el actor dice que publica el video como “prueba de vida”, para que “los del gobierno no puedan decir que es falso”. Asegura que vende tres accesos, que ya solo le queda uno y que solo acepta pagos en criptomonedas. El mensaje está firmado por la cuenta “zerttack”.
MuchoHacker.lol publica el video con todos los datos personales tapados y por considerarlo de interés público. Las personas que aparecen son ciudadanos y apoderados reales, que no tienen nada que ver con el ataque.
Por qué es tan grave
Una base de datos robada es una foto: se lleva lo que había en ese momento. Un acceso vendido es una llave: quien la compra puede entrar cuantas veces quiera, ver lo que vaya llegando y, quizá, cambiar cosas. Si el actor dice la verdad, ya habría al menos dos compradores con esa llave.
La SIC no es una entidad cualquiera. Ahí llegan denuncias de consumidores, quejas por mal uso de datos personales, investigaciones contra carteles y empresas que violan la libre competencia, y solicitudes de marcas y patentes. Por eso, un tercero adentro podría:
- Robar información empresarial confidencial. Expedientes de investigaciones en curso, pruebas aportadas por las empresas, datos de marcas o patentes que todavía no son públicos. Para un competidor, eso vale mucho.
- Saber quién denuncia a quién. Si el sistema guarda los datos de denunciantes o de quienes colaboran con la SIC en investigaciones, exponerlos los pone en riesgo.
- Alterar expedientes. Si el botón de editar funciona, alguien podría cambiar el correo o el teléfono de un apoderado y desviar las notificaciones de un proceso, o modificar otros datos de un trámite.
- Montar estafas muy creíbles. Con el nombre, el correo y el número de un trámite real, es fácil escribirle a una empresa o a un ciudadano haciéndose pasar por la SIC para cobrar una “multa”, pedir documentos o enviar un enlace falso.
- Suplantar identidades. Cédulas, direcciones, correos y teléfonos de miles de personas sirven para abrir créditos o hacer trámites a su nombre.
Nada de esto está comprobado. Son los riesgos que se abren si el acceso es real, y por eso la respuesta no puede esperar a la confirmación.
Qué debería hacer la SIC ya
Si existe la más mínima posibilidad de que el acceso sea real, estas son las medidas básicas que cualquier entidad debería tomar:
- Cerrar todas las sesiones abiertas del sistema y obligar a todos los usuarios a cambiar su contraseña.
- Exigir un segundo factor de verificación, como un código en el celular, para entrar. Una contraseña robada sola ya no debería bastar.
- Revisar los registros de actividad: búsquedas masivas, consultas desde lugares o a horas inusuales, y cambios en fichas de personas.
- Comprobar si se modificó algún dato, en especial correos y teléfonos de apoderados, y corregirlo.
- Informar a ColCERT y a las personas afectadas, como la propia SIC exige a las empresas cuando sufren un incidente con datos personales.
Qué puedes hacer tú
Si tienes o tuviste un trámite ante la SIC (una queja, una denuncia, una marca, un proceso), como ciudadano, empresa o apoderado:
- Desconfía de cualquier mensaje “de la SIC” que te pida pagar una multa, entregar documentos o hacer clic en un enlace, aunque mencione tu trámite real. Verifica siempre entrando tú mismo a sic.gov.co o llamando a sus líneas oficiales.
- Revisa que tus datos de contacto en tus trámites sean los correctos. Si de repente dejas de recibir notificaciones de un proceso, pregunta directamente a la SIC.
- Si eres apoderado o representas a una empresa, avisa a tus clientes y revisen juntos si hubo movimientos extraños en sus expedientes.
- Si usas una cuenta para trámites ante la SIC, cambia la contraseña y no la repitas en otros servicios.
- Si crees que alguien usó tus datos, denuncia ante la SIC (?) y Fiscalía y sigue nuestra guía de acción inmediata.
¿Quién responde?
MuchoHacker le avisó a la SIC el 12 de noviembre de 2026 a través de su cuenta en X porque no existe forma de comunicarse con una oficina de prensa ni por teléfono ni por correo. . Al cierre de esta nota no había respuesta.
No es la primera vez que aparece esa firma. “Zerttack” es el mismo nombre ligado a la filtración de hojas de vida del SIGEP, el sistema de Función Pública, publicada a comienzos de noviembre. El caso de la SIC también hace parte de la ola de anuncios de ataques contra entidades colombianas desde el 6 de noviembre.