Filtran datos de casi un millón de personas registradas en el SIGEP, el sistema de hojas de vida del Estado
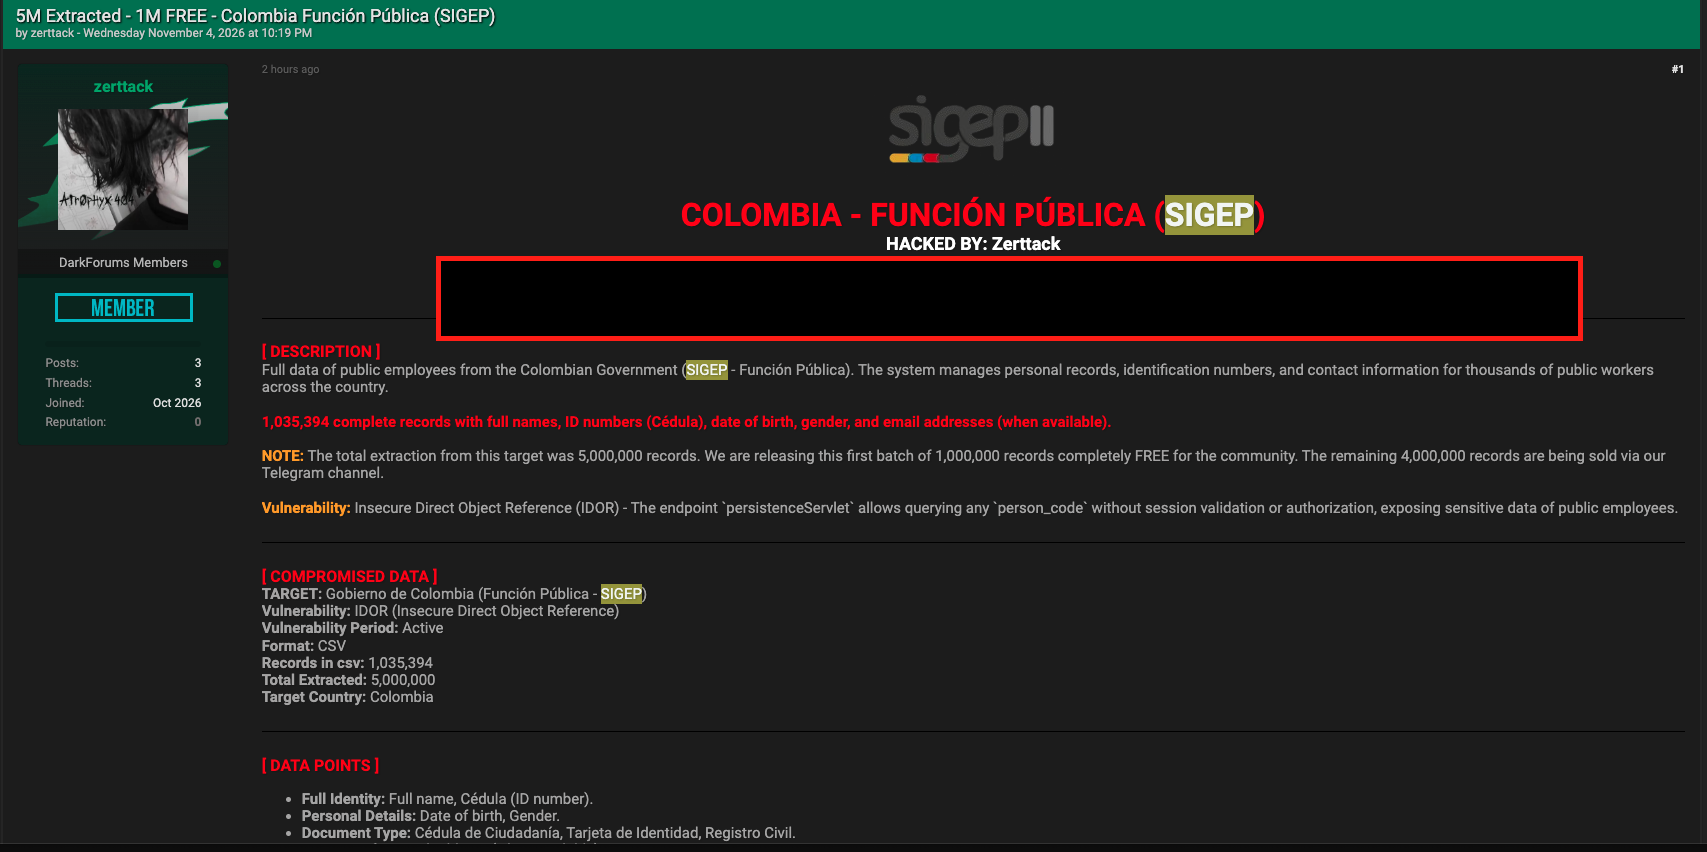
Un grupo de ciberdelincuentes publicó en un foro de venta de datos un archivo con información personal de cientos de miles de personas presuntamente registradas en el SIGEP, la plataforma de Función Pública donde reposan las hojas de vida de quienes trabajan o contratan con el Estado colombiano.
El archivo contiene nombres completos, números de documento, fechas de nacimiento, género y, en algunos casos, correos electrónicos. MuchoHacker descargó y analizó la información, y advirtió del caso a Función Pública el día de hoy a las 2;16 p.m
¿Qué es el SIGEP?
Es el Sistema de Información y Gestión del Empleo Público. Según la propia entidad, reúne los datos de más de 650 mil servidores públicos de las entidades al servicio del Estado colombiano, y de sus contratistas.
Registrarse no es opcional. Quien llega a un cargo público deberá al momento de su posesión o de la firma del contrato, registrar en el Sistema de Información y Gestión del Empleo Público -SIGEP- administrado por el Departamento Administrativo de la Función Pública, la información de hoja de vida.
En otras palabras: si alguna vez trabajaste para el Estado o le prestaste servicios como contratista, es muy probable que tus datos estén ahí. Nosotros mismos los comprobamos. Nuestros datos están en este leak.
¿Qué encontramos en el archivo?
Al revisar el archivo publicado encontramos:
- 992.190 números de documento distintos, es decir, cerca de un millón de personas.
- Por cada persona: nombre completo, número de documento, tipo de documento, fecha de nacimiento y género. En una parte de los registros aparece también el correo electrónico.
- No encontramos contraseñas, direcciones, salarios ni información bancaria.
.
¿De qué entidades del Estado son los correos filtrados?
Entre los correos institucionales que aparecen en el archivo, estos son los más frecuentes. Varios pertenecen a entidades con funciones sensibles, como la fuerza pública y organismos de control.
Conteo de correos institucionales en el archivo publicado. Se excluyen proveedores gratuitos (Gmail, Hotmail, Yahoo) y registros sin un correo válido. No se exhibe ningún dato individual. Fuente: análisis propio de MuchoHacker.
Lo que dicen los atacantes (sin verificar)
El grupo que firma la publicación asegura haber extraído cinco millones de registros en total. Dice que liberó gratis el primer millón y que estaría vendiendo los otros cuatro millones por un canal de Telegram.
Según su publicación, habrían aprovechado una falla que permitiría consultar la ficha de cualquier persona sin necesidad de iniciar sesión, y afirman que esa falla seguiría activa.
MuchoHacker no comprobó esa falla ni la cifra de cinco millones: verificarlo exigiría acceder al sistema, y no lo hacemos.
Explicado de forma sencilla, la técnica que describen funciona como un guardarropa que entrega cualquier abrigo con solo decir un número de ficha, sin preguntar de quién es: cambiando el número una y otra vez, se van sacando los datos de una persona tras otra. Eso explica cómo un solo hueco puede exponer a tanta gente.
El momento en que ocurre: el Gobierno anuncia el SIGEP 3.0
Pocos días antes de que apareciera esta filtración, el Gobierno del presidente Abelardo de la Espriella anunció una nueva versión del sistema.
El 31 de octubre de 2026, el director de Función Pública, Leonardo Humberto Huerta Gutiérrez, presentó el SIGEP 3.0, una hoja de vida digital que —según la entidad— integrará certificados laborales, académicos y antecedentes de la Procuraduría, la Contraloría, la Policía y el Registro de Deudores Alimentarios Morosos, verificables mediante un código QR.
La Presidencia lo describió como una herramienta de un “Estado más moderno, austero y eficiente”. Huerta aseguró que la plataforma se construyó con el equipo técnico propio y a “un costo de cero pesos para el erario”, frente a los 8.000 millones de pesos que, según dijo, costó la versión anterior.
Es decir: mientras el Gobierno anuncia que va a concentrar aún más información de cada ciudadano en una sola plataforma —ahora también antecedentes judiciales y disciplinarios—, la versión que está hoy en funcionamiento aparece expuesta en un foro de venta de datos.
No tenemos elementos para afirmar que la modernización tenga relación con esta filtración. Lo que sí queda sobre la mesa es una pregunta: si el sistema actual dejó salir los datos de casi un millón de personas, ¿qué garantías hay sobre el que viene, que guardará todavía más?
Lo que hicimos
Advertimos del caso a Función Pública mediante un mensaje público en X el día de hoy. Al cierre de esta nota, la entidad no había respondido. No informamos a Colcert debido a la ausencia de respuestas en casos anteriores.
¿Por qué debería importarte?
Nombre, cédula y fecha de nacimiento son justo los datos que bancos, EPS y operadores de telefonía usan para “confirmar que eres tú”. Quien los tiene puede hacerse pasar por ti, o llamarte fingiendo ser tu entidad y sonar muy convincente. A servidores públicos y contratistas los pueden contactar con engaños a la medida: “actualiza tu hoja de vida en el SIGEP” o “hay una novedad en tu contrato”.
Qué hacer si trabajas o trabajaste con el Estado
- No busques ni descargues el archivo filtrado.
- Que alguien sepa tu cédula y tu fecha de nacimiento ya no prueba nada. Si te llaman “del banco”, “de tu EPS” o “de Función Pública”, cuelga y llama tú a la línea oficial.
- Desconfía de mensajes sobre el SIGEP, tu contrato o tu nómina que te pidan entrar a un enlace, actualizar datos o dar una clave. Para entrar a cualquier plataforma, escribe tú mismo la dirección oficial en el navegador.
- Nunca compartas códigos de verificación que lleguen por SMS o WhatsApp, aunque te los pida alguien que suena oficial.
- Revisa tu historial de crédito con regularidad.
- Si tu correo quedó expuesto, activa la verificación en dos pasos y ten cuidado con los correos que parezcan institucionales.
- Si detectas que te suplantaron, denúncialo ante la Fiscalía (también en línea) y presenta una queja ante la Superintendencia de Industria y Comercio por el manejo de tus datos.
- Nadie puede “borrar” tus datos de internet a cambio de dinero. Si te lo ofrecen, también es una estafa.