
Ecopetrol formalizó su comunicado ante la SEC, mientras el atacante lo contradice públicamente en X
Ecopetrol presentó el 28 de julio un Formulario 6-K ante la Comisión de Bolsa y Valores de Estados Unidos (SEC), formalizando ante el regulador estadounidense el mismo comunicado que ya había divulgado en Colombia un día antes.

Ecopetrol presentó el 28 de julio un Formulario 6-K ante la Comisión de Bolsa y Valores de Estados Unidos (SEC), formalizando ante el regulador estadounidense el mismo comunicado divulgado un día antes en Colombia.
La presentación responde a una obligación vigente desde 2023: la SEC exige a los emisores privados extranjeros —como Ecopetrol, por cotizar también en la Bolsa de Nueva York— divulgar en este formulario cualquier incidente de ciberseguridad que la propia empresa determine como material para sus inversionistas. No es, entonces, un gesto excepcional de la compañía, sino el cumplimiento de una norma que ya han seguido decenas de empresas listadas en EE.UU. desde que la regla entró en vigor.
Ecopetrol no es la primera empresa extranjera listada en Wall Street en recurrir a este mecanismo. La india Infosys, también emisora privada extranjera en NYSE, presentó en agosto de 2025 un Formulario 6-K similar para reportar un incidente de ciberseguridad que afectó a McCamish Systems, una de sus subsidiarias, y no directamente a su casa matriz.
El paralelo es útil: así como Ecopetrol reportó un ataque que impactó a 15 empresas de su grupo corporativo, Infosys tuvo que informar ante la SEC un incidente ocurrido en una entidad vinculada, no en la compañía que presenta el reporte. Infosys, además, no se limitó a un solo filing: fue actualizando a la SEC conforme evolucionaba el caso, un patrón que podría repetirse con Ecopetrol si surgen nuevos desarrollos sobre el alcance del ataque.
Horas después, el propio grupo atacante respondió públicamente en la red social X, contradiciendo puntos centrales de la versión oficial de Ecopetrol.
Qué confirma el filing ante la SEC
El documento, presentado como anexo EX-99.1, es una traducción al inglés prácticamente idéntica al comunicado en español revisado por este medio. Confirma que Ecopetrol trabaja con la Fiscalía y el Ministerio TIC para retirar la información publicada, y repite que no se ha identificado compromiso en sus sistemas transaccionales.
Incluye además la advertencia estándar que exige la SEC sobre “declaraciones prospectivas”: Ecopetrol reconoce ante el regulador que no puede garantizar que sus esfuerzos de remediación sean efectivos, y que el incidente podría derivar en litigios, procesos regulatorios o efectos materiales adversos sobre su condición financiera.
La respuesta del atacante
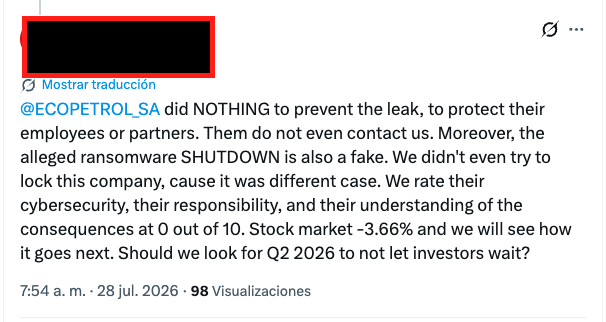
El grupo The Gentlemen, a través de su cuenta en en X, publicó una respuesta dirigida directamente a la cuenta oficial de Ecopetrol en esa plataforma. En ella, afirma que la empresa no hizo nada por evitar la filtración ni por proteger a sus empleados o socios, y asegura que Ecopetrol nunca los contactó.
El grupo también niega un punto central de la versión oficial: que sus controles de ciberseguridad lograron bloquear el intento de cifrado por ransomware. Según afirman, nunca intentaron cifrar los sistemas de la compañía porque, en sus palabras, “era un caso diferente” — es decir, sostienen que su objetivo desde el inicio fue únicamente la extracción de datos, no el secuestro de la infraestructura.
Es importante subrayar que esta es, en su totalidad, la versión del atacante. No hay forma de que MuchoHacker.lol verifique de forma independiente si el intento de ransomware fue real y contenido, como sostiene Ecopetrol, o si nunca existió tal intento, como ahora afirma el grupo. Ambas versiones son, por ahora, irreconciliables y ninguna cuenta con confirmación de un tercero independiente.
Una calificación con intención de presión
El grupo calificó la ciberseguridad, la responsabilidad y el entendimiento de las consecuencias por parte de Ecopetrol con la nota más baja posible en una escala de diez. También mencionó una caída del 3,66% en la acción de la compañía, atribuyéndola al incidente, aunque no ofrece fuente ni metodología para esa cifra, por lo que debe tomarse con reserva hasta su verificación en fuentes bursátiles.
Estas son las cifras del comportamiento de Ecopetrol
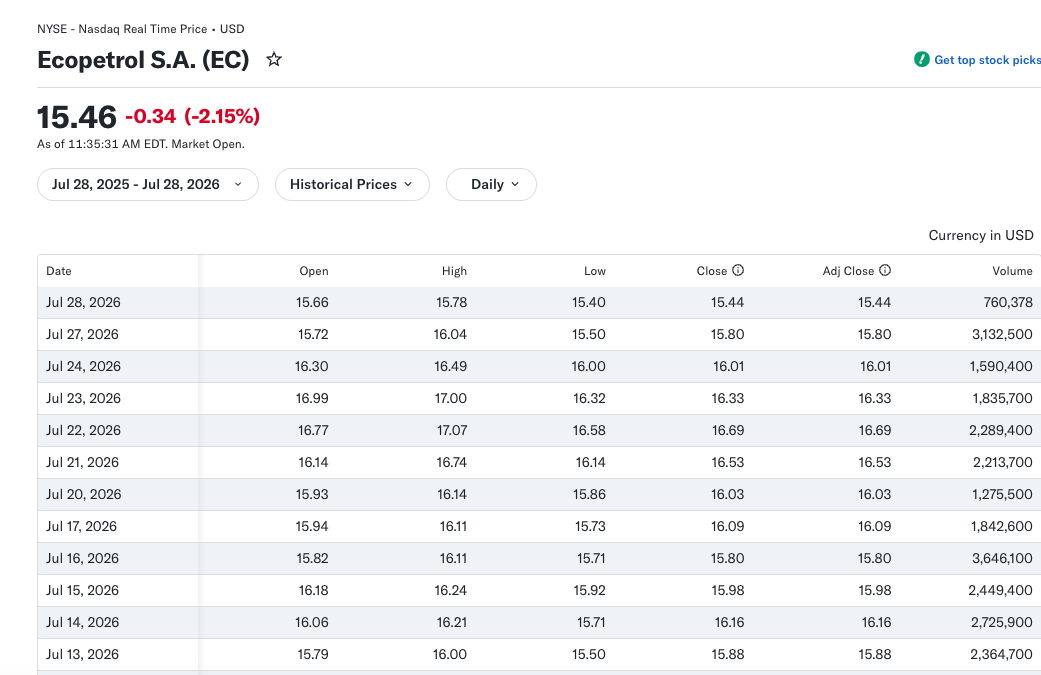
Según datos de cotización de Ecopetrol en NYSE, la acción acumuló una caída entre el cierre del 24 de julio y la mañana del 28 de julio. La dirección coincide con lo que afirmó el grupo atacante en su publicación, aunque no la cifra exacta que citaron. Es importante ser claros: no hay forma de establecer con certeza si esa caída responde al incidente de ciberseguridad, a la dinámica normal del mercado petrolero, o a una combinación de factores. Atribuirla directamente al ataque, como hace el atacante, es un ejercicio de especulación que este medio no puede validar.
La amenaza más delicada: resultados financieros no publicados
El punto más sensible de la publicación es una pregunta retórica del grupo, en la que sugiere que podría filtrar los resultados del segundo trimestre de 2026 de Ecopetrol antes de que la empresa los divulgue oficialmente a sus inversionistas.
Si esta amenaza se concretara, el caso trascendería el terreno de la ciberseguridad corporativa para tocar directamente la integridad de la información bursátil: la publicación anticipada y no autorizada de resultados financieros de una empresa que cotiza en NYSE podría tener implicaciones regulatorias adicionales ante la SEC, distintas a las ya derivadas del robo de datos operativos y personales.
Lo que queda sin resolver
Con esta respuesta, se profundiza la discrepancia entre las dos versiones del incidente. Ecopetrol sostiene que sus controles bloquearon el intento de cifrado; el atacante lo niega y afirma que nunca lo intentó. Ecopetrol no ha respondido a la solicitud de comentario enviada por este medio, y tampoco se ha pronunciado públicamente sobre las afirmaciones más recientes del grupo en X.


