El vendedor responde a la Registraduría con nuevas muestras: ahora Blessd y Westcol
El vendedor que dice tener los datos biométricos de 41,4 millones de colombianos volvió a publicar.
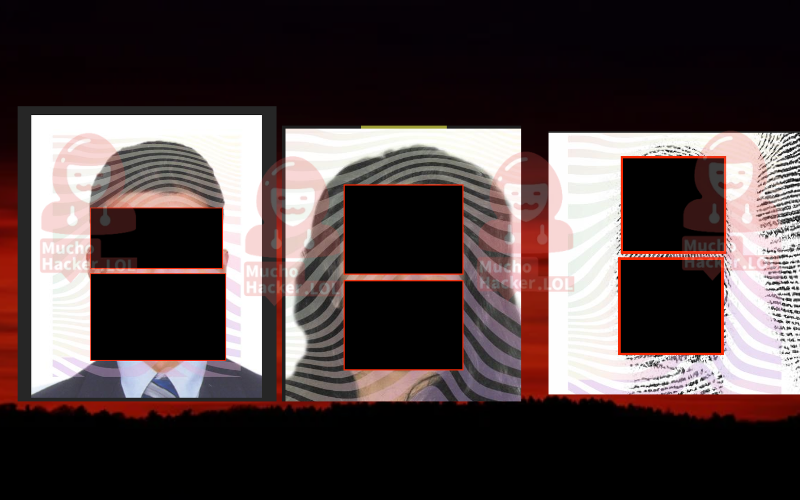
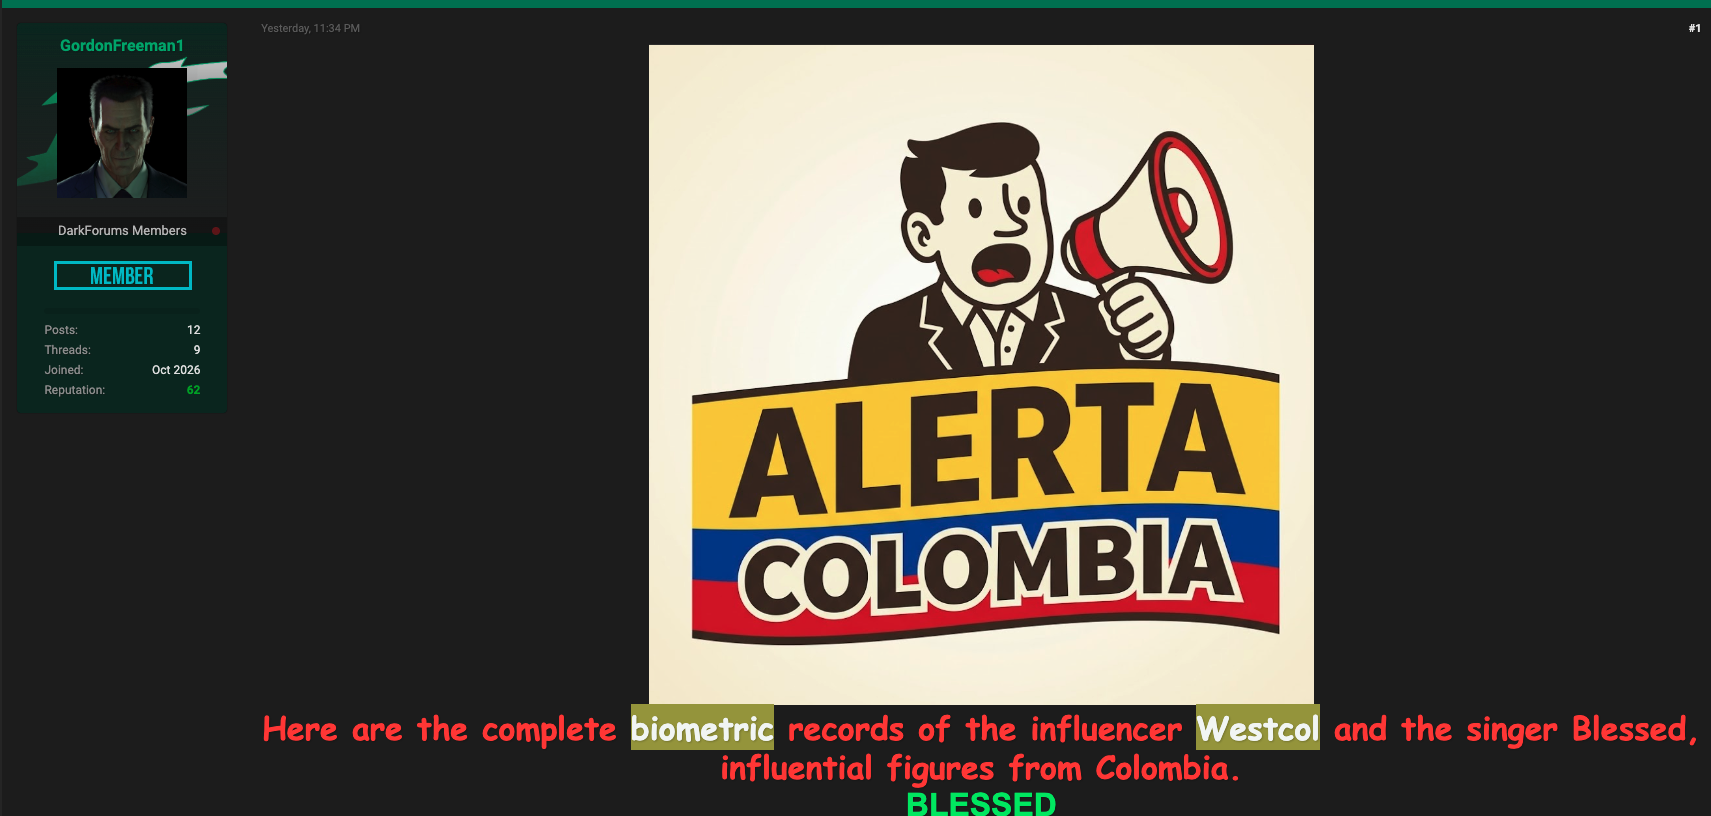
En la noche del 8 de noviembre subió al mismo foro lo que asegura son la foto de cédula y dos huellas del cantante Blessd y del streamer Westcol. Lo hizo, dice, como respuesta al comunicado en el que la Registraduría negó haber sido atacada.
No podemos comprobar que esas fotos y huellas sean auténticas. Pero la nueva publicación deja una pregunta que el comunicado oficial no respondió: si nadie entró a los sistemas de la Registraduría, ¿de dónde salen estas imágenes? Imagenes que, entre otras, tienen unas marcas similares a las que tienen las fotos de las nuevas cédulas.
Qué publicó
La cuenta GordonFreeman1, la misma del primer anuncio, abrió un nuevo hilo el domingo 8 de noviembre a las 11:34 p. m. (hora del foro). Esto es lo que dice, sin que esté comprobado:
- Que muestra los “registros biométricos completos” de Blessd y Westcol: para cada uno, una foto tipo cédula, dos huellas y una ficha con nombre, número de documento, fecha y lugar de nacimiento, fecha y lugar de expedición y estado de la cédula.
- Que la Registraduría “miente” al decir que no fue atacada, porque no sería capaz de detectar “ataques sofisticados”.
- Que seguirá publicando datos de otras figuras públicas. Cierra con un “continuará”.
Parte del contenido está oculto: el foro solo lo muestra a quien responde el hilo. En las horas siguientes, varios usuarios comentaron las fotos y le agradecieron.
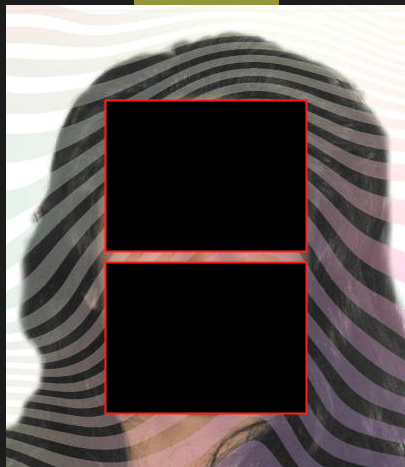
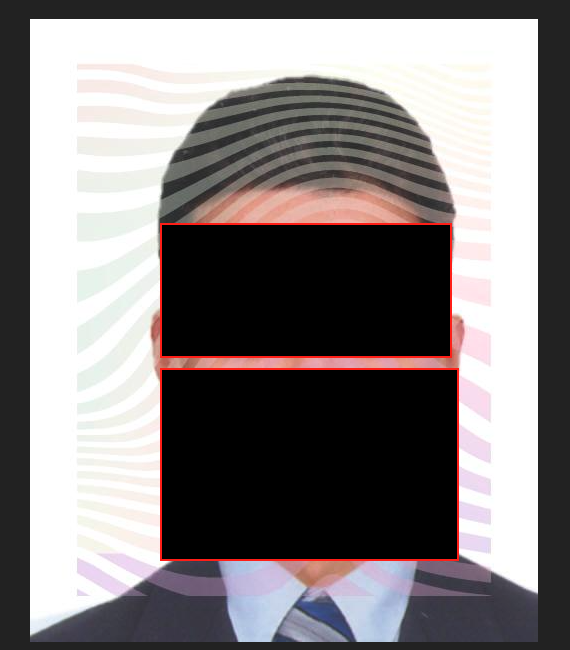
MuchoHacker anonimiza estas fotografías de las personas afectadas y las publica por considerlo material de interés público. Las fotos sin los recuadros negro está públicas en un un foro.
Qué pudimos revisar
Los datos básicos coinciden con lo que ya es público, pero eso no prueba nada. El nombre, la fecha y el lugar de nacimiento de Blessd son los mismos que aparecen en su página de Wikipedia. En el caso de Westcol, las fuentes públicas ni siquiera se ponen de acuerdo sobre su fecha de nacimiento: algunas dicen diciembre de 2000 y otras, febrero de 2001; la ficha del vendedor coincide con esta última. Cualquiera pudo copiar esos datos de internet.
Lo que no es público son la foto de cédula y las huellas. Eso no lo podemos verificar sin acceder a la base oficial, y no lo vamos a hacer.
El formato se repite. Los archivos llevan el mismo esquema de nombre que la cuadrícula de fotos y huellas del primer anuncio: “foto” o “huella” seguido del número de documento. La ficha de texto también tiene los mismos campos. Todo apunta a una misma fuente, sea cual sea.
Su explicación choca con otras versiones. El vendedor habla de un “ataque sofisticado”.
Una fuente de la comunidad de investigación Hack Purgatory — que se dedican a la ivestigación en fuentes abiertas desde una perspectiva abierta de conocimiento y bajo normas éticas y legales — le dijo a MuchoHacker otra cosa: que los datos habrían salido de un servicio en línea de la Registraduría que no verificaba quién hacía la consulta.
Esta fuente nos indicó el endpoint desde dónde se habría sacado la información.
Nos compartió la URL desde donde se habría extraído datoa e indicó que ya estaba asegurada,igualmente, afirmó que en los primeros días de noviembre estuvo expuesta su grupo pudo comprobar la descarga manual de PDF con la información. MuchoHacker.lol no puede verificar esta versión.
Igualmente encontramos una copia de un código en Python que habría sido usado par automatizar unm scrapeo de datos y tiene señales de haber sido usado en una infraestructura no determina de la Registraduría. El código está en nuestro poder y estamos analizando su validez.
En medio de toda la polémica que ha levantado nuestra publicación, incluso dentro de la comunidad cyber, pudimos verificar que sí existen endpoints que tienen datos expuestos de colombianos. Estamos evaluando qué hacer con estos datos pues debemos asegurarnos de ser responsables. En una próxima publicación informaremos qué hemos descubierto.
Lo que sigue sin respuesta
El 5 de noviembre, la Registraduría dijo que tras revisar sus registros de auditoría y monitoreo no encontró ninguna intrusión ni acceso no autorizado a sus sistemas. Esa afirmación puede ser cierta y, aun así, dejar abiertas estas preguntas:
- ¿De dónde salen las fotos de cédula y las huellas que el vendedor sigue publicando?
- ¿Revisó también los servicios en línea que entregan documentos y a las entidades y empresas autorizadas a consultar sus bases?
- ¿Comprobó si las muestras corresponden a registros reales?


