Filtración recicla datos de 15,7 millones de colombianos del Icfes y bancos
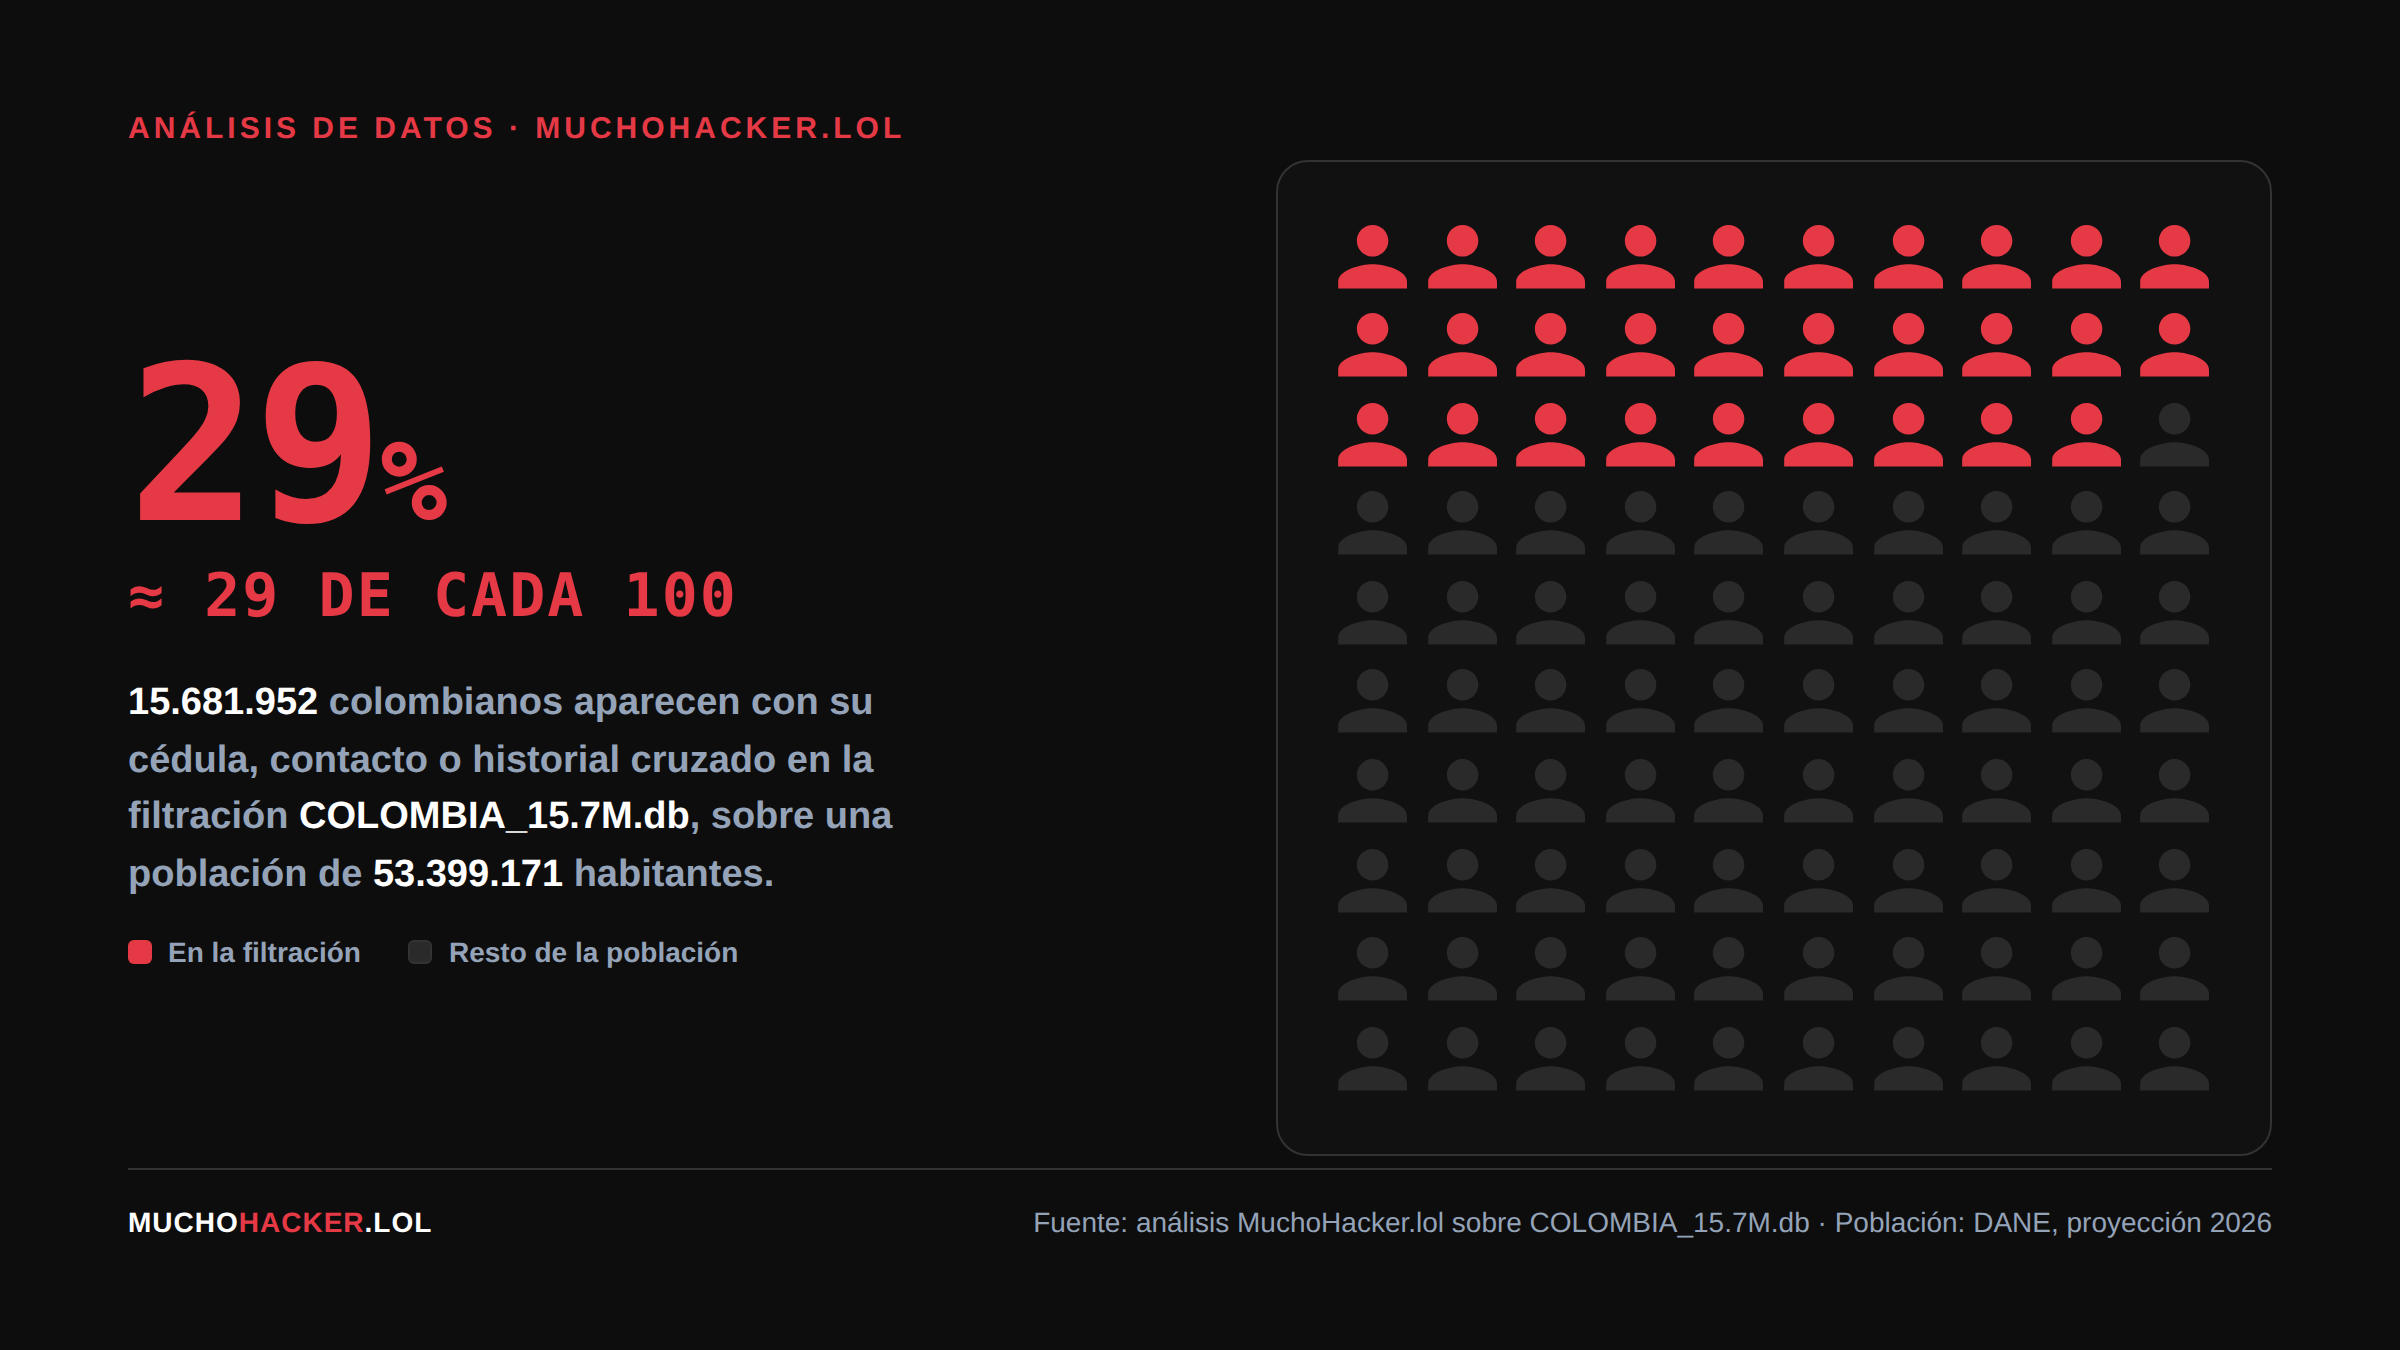
Una base de datos de 4,8 gigabytes con información personal de 15,7 millones de colombianos circula desde hoy en un foro de filtraciones.
El archivo, de nombre COLOMBIA_15.7M.db, usa el número de cédula como hilo conductor: por cada persona, une su nombre y datos de contacto con una marca que indica en cuál filtración original apareció esa cédula —el Icfes, una posible cartera de cobranza bancaria (Banco de Bogotá, Serfinanza, Banco Popular), Datacrédito, el Simit o Colsubsidio—. El archivo no contiene el detalle de la deuda, el puntaje o la multa de cada persona; contiene la etiqueta de en cuál de esas bases quedó expuesta. Aun así, esa sola etiqueta ya es sensible: revela, por ejemplo, que una cédula estuvo en cobro jurídico con un banco o en un reporte negativo de Datacrédito.
MuchoHacker.lol analizó de forma independiente la estructura técnica del archivo antes de esta publicación. En este caso tomamos la decisión de no notificar a las entidades afectadas antes de publicar por una sencilla razón: No responden.
El hallazgo central no es un ataque nuevo: es un ejercicio de reciclaje que combina filtraciones ya conocidas —algunas reportadas y notificadas a lso responsable — en un solo producto más peligroso que cualquiera de sus partes.
Qué contiene el archivo
El archivo es una base de datos relacional (un formato similar a varias hojas de Excel vinculadas entre sí) organizada en cuatro tablas que comparten la cédula como identificador común: una tabla de personas (nombre, sexo, fecha de nacimiento), una de correos electrónicos, una de teléfonos y una de “fuentes”, que indica de qué filtración proviene cada registro.
La tabla principal reúne 15.681.952 personas. De ellas, el 71,8% tiene al menos un correo electrónico asociado y hay más teléfonos que personas —un promedio de 1,17 números por persona—, lo que indica que buena parte del universo tiene dos o más contactos registrados.
De dónde viene cada dato
El análisis técnico identificó nueve fuentes distintas mezcladas en el archivo:
| Fuente | Registros | % del total | Tipo de dato |
|---|---|---|---|
| Icfes | 12.732.623 | 81,1% | Resultados de pruebas Saber 11 |
| Banco de Bogotá | 1.504.775 | 9,6% | Cartera de cobranza |
| Serfinanza | 745.498 | 4,7% | Cartera de cobranza |
| Banco Popular | 617.878 | 3,9% | Cartera de cobranza |
| iuCollect | 45.936 | 0,3% | Cartera de cobranza |
| Datacrédito | 35.702 | 0,2% | Central de riesgo crediticio |
| Simit | 11.193 | 0,1% | Multas y sanciones de tránsito |
| Colsubsidio | 701 | <0,01% | Caja de compensación familiar |
Ocho de cada diez registros provienen del Icfes, es decir, de personas que presentaron el examen Saber 11 —típicamente entre los 15 y los 17 años— en algún momento de su vida. MuchoHacker.lol ya había reportado por separado la filtración de datos del Icfes con anterioridad. Serfinanza también había sido reportada antes por este medio, en el marco de la investigación sobre el patrón de filtraciones que afecta a las centrales de cobranza (BPO) que prestan servicio a la banca colombiana.
El hallazgo real: no es una filtración nueva, es un cruce
Lo inusual de este archivo no es el volumen de datos —cada una de sus fuentes ya había circulado antes, por separado, en distintos leaks—, sino que alguien las consolidó y las cruzó por cédula en una sola base relacional. El resultado es un perfil mucho más completo que cualquiera de las filtraciones originales: identidad, contacto, historial académico, deudas, multas y afiliación a subsidio familiar de la misma persona, en un solo lugar.
Ese tipo de perfil combinado es el insumo típico de fraudes de suplantación, llamadas de cobro falsas (“vishing”) y mensajes de phishing dirigidos, porque permite a quien lo usa parecer que conoce a la víctima con detalle.
Al estar en un formato de una base de datos es como si alguien hubiera facilitado el trabajo de ciberdelincuentes porque con este archivo se podrían automatizar ataques a escala poco vista en la historia de Colombia. Tener la base de datos completa, limpia y disponible permitiría armar una estrategia de ataque en pocos minutos.
Una afirmación sin verificar
En el mensaje que acompaña la publicación, el actor que difunde el archivo —identificado con el alias M1ndObscur3— asegura haber agregado datos de la EPS Sura “por su mala prestación de servicios de salud”, como si se tratara de una represalia. MuchoHacker.lol revisó la estructura técnica del archivo, sus cuatro tablas y sus nueve fuentes registradas, y no encontró ningún componente asociado a Sura ni al sector salud. Por ahora, esa afirmación es un dicho del actor, no un hecho verificado por este medio.
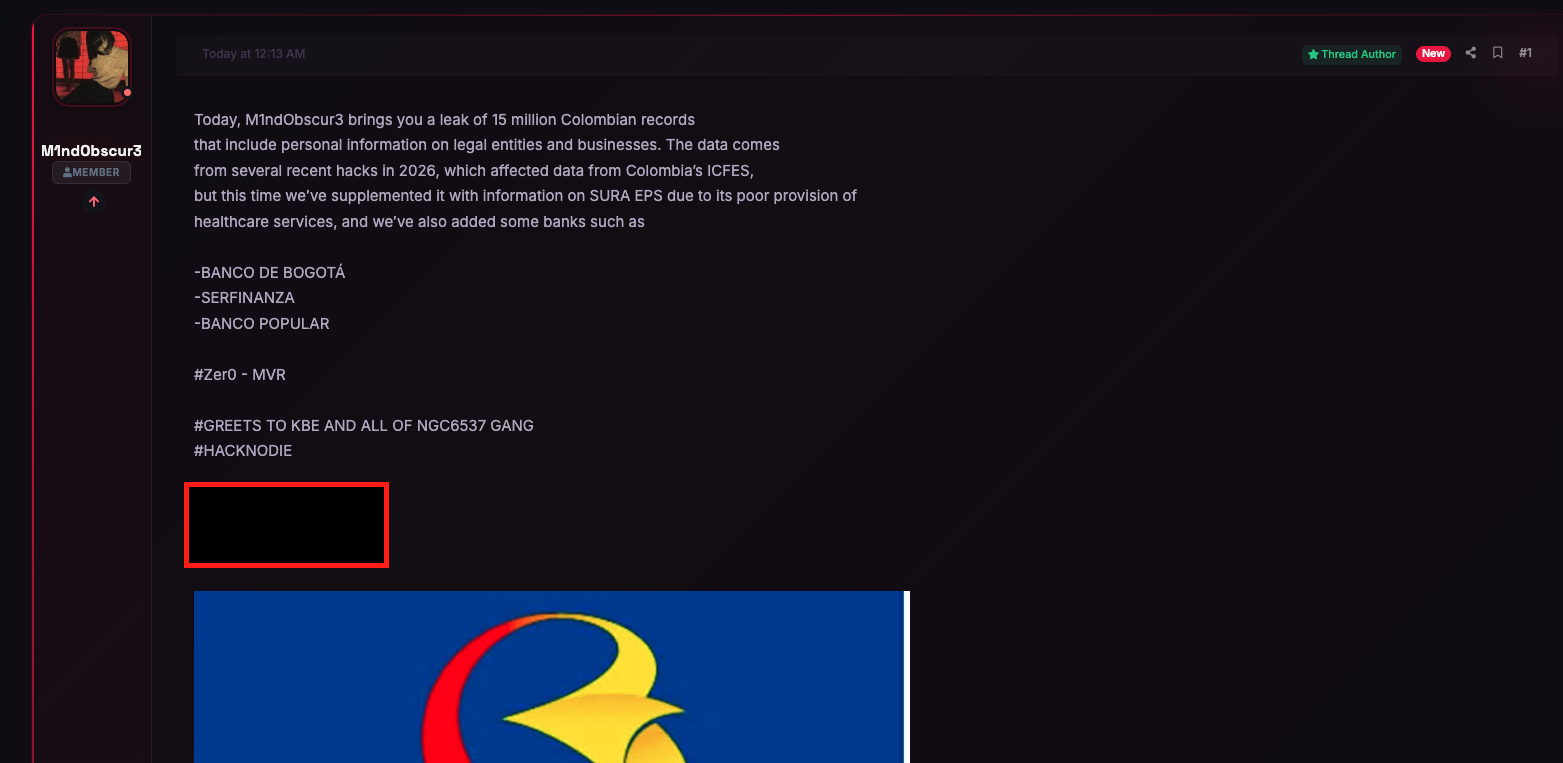
El mismo mensaje incluye menciones a otros grupos y alias que operan en foros de filtraciones, un patrón habitual para ganar reputación dentro de esas comunidades, independientemente de la veracidad de lo que ofrecen.
Qué hizo MuchoHacker.lol antes de publicar
Este medio notificó, en su momento cuando conoció cada uno de los casos, a las entidades identificadas en la estructura del archivo antes de la publicación de esta nota, en cumplimiento del protocolo de Centro de Divulgación Responsable (CDR) que MuchoHacker.lol aplica a este tipo de hallazgos.
La filtración del Icfes y la de Serfinanza ya habían sido reportadas en investigaciones anteriores de este medio; lo nuevo en este caso es la consolidación de esas y otras fuentes en un solo archivo cruzado por cédula.
Qué pueden hacer los ciudadanos
No existe hoy una herramienta pública para que un ciudadano verifique si su cédula está en este archivo específico, porque circula de forma privada en un foro cerrado. Estamos realizando un trabajo técnico en MuchoHacker.lol para determinar si un archivo tan grande podemos subirlo a nuestro buscador de Leaks pero ese será un trabajo que nos tome tiempo.
La recomendación general para quienes hayan presentado el Icfes, tengan o hayan tenido obligaciones en mora, o registren comparendos de tránsito, es mantenerse alerta ante llamadas, mensajes o correos que citen datos personales para parecer legítimos, y no confirmar ni entregar información adicional por esos canales. Quien sospeche un uso indebido de su información puede ejercer su derecho de hábeas data ante la Superintendencia de Industria y Comercio (SIC).
El manejo de este tipo de datos en Colombia está regulado por la Ley 1581 de 2012 (protección de datos personales), la Ley 1266 de 2008 (hábeas data financiero) y la Ley 1273 de 2009, cuyo artículo 269F sanciona la violación de datos personales.
MuchoHacker.lol continúa el seguimiento de este caso como parte de su investigación sobre el patrón de filtraciones en el sector de cobranza (BPO) que afecta a la banca colombiana. Llevamos casi un año investigando este tema y en aproximadamente en dos meses realizaremos una publicación de nuestros hallazgos.
Esta publicación la hacemos basados en el interés público y creyendo que es urgente que los ciudadanos en colombia sepan que sus datos puede ser explotados.