
Historias clínicas y datos de pacientes colombianos expuestos en ataques a dos entidades de salud
Dos entidades del sistema de salud colombiano habrían sido víctimas de ataques digitales que dejaron expuesta información médica y personal de decenas de miles de pacientes. Los incidentes, detectados esta semana afectarían a la Clínica Medihelp de Cartagena y al Instituto Colombiano del Dolor de Medellín.
MuchoHacker.lol verificó muestras de ambas filtraciones y notificó a las entidades afectadas antes de la publicación de este artículo. Ninguna respondió.
Medihelp: historias clínicas completas en manos de un atacante
El domingo 8 de marzo, un actor identificado como “delitospenales” publicó lo que afirma ser una primera entrega de historias clínicas de la Clínica Medihelp, con sede en Cartagena. El autor indicó tener en total alrededor de 4 gigabytes de información y amenazó con continuar publicando si la entidad no lo contacta a través del foro. Un caso más de ciberextorisión a la entidad víctima.
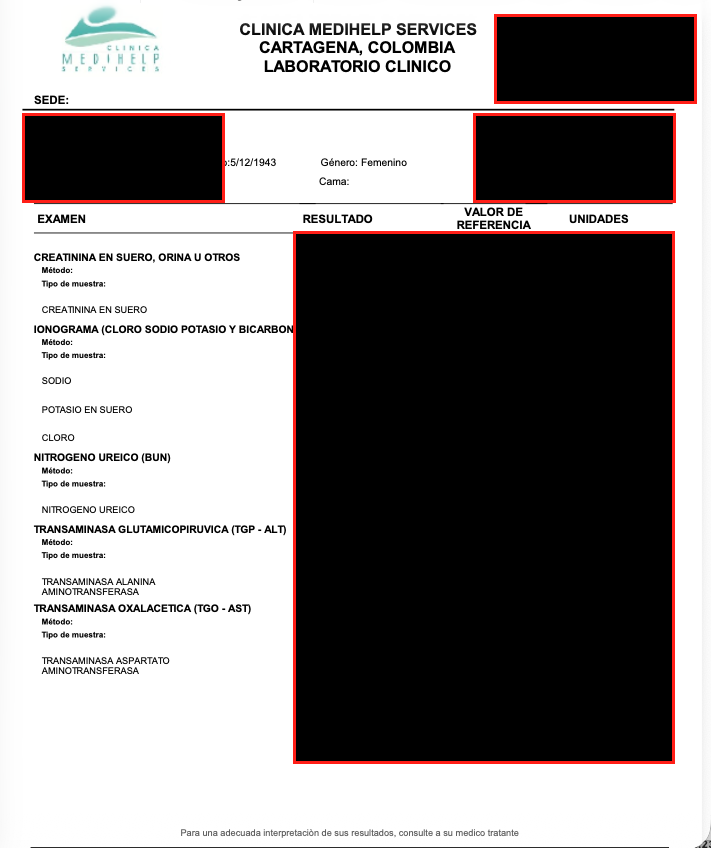
La muestra verificada por esta redacción incluye 2.690 registros con información excepcionalmente sensible.
Cada historia clínica contiene el nombre completo del paciente, número de documento de identidad, fecha de nacimiento, género, municipio de residencia, médico tratante, servicio hospitalario asignado y resultados de laboratorio. Entre los exámenes expuestos figuran pruebas de colesterol, glucosa, función renal, electrolitos, hemoglobina y marcadores de coagulación, entre otros.
Este tipo de información está protegida no solo por la Ley 1581 de 2012, sino por la Resolución 1995 de 1999 del Ministerio de Salud, que regula las historias clínicas y establece su carácter reservado. Su exposición pública representa una de las categorías de datos más sensibles que contempla el ordenamiento jurídico colombiano.
Incodol: 750.000 registros a la venta por 200 dólares
El mismo día, NyxarGroup —el grupo que días antes anunciaba la filtración de documentos de municipios santandereanos— publicó una oferta de venta en un foro. El actor afirma tener información de 750.000 personas vinculadas al Instituto Colombiano del Dolor y pide 200 dólares por la base de datos completa.
La muestra verificada por MuchoHacker.lol contiene datos de identificación, nombre completo, tipo de usuario, plan de cubrimiento, fecha de nacimiento, sexo, estado civil, dirección de residencia, teléfono, ocupación, empresa, dirección laboral y datos del acudiente. Se trata de información de pacientes que acuden a una entidad especializada en el manejo del dolor crónico, lo que añade una dimensión adicional de vulnerabilidad para las personas afectadas.
En el archivo que revisamos pudimos ver información de 19,457 personas.
A diferencia del caso Medihelp, donde el actor publicó los datos de forma gratuita como mecanismo de presión, en el caso de Incodol la información estaría siendo comercializada activamente.
Por qué la exposición de datos médicos es especialmente grave
La filtración de historias clínicas y datos de pacientes de salud va más allá de una violación de privacidad convencional. Este tipo de información puede ser utilizada para extorsionar a pacientes con diagnósticos sensibles, suplantar identidades en el sistema de salud, acceder fraudulentamente a medicamentos o procedimientos, y discriminar laboralmente a personas con condiciones médicas conocidas.
Colombia no cuenta aún con un marco regulatorio específico para brechas en el sector salud equivalente al HIPAA estadounidense, lo que deja a los pacientes afectados con herramientas jurídicas limitadas más allá de la queja ante la SIC.
ColCERT advirtió el 6 de marzo, en su alerta AL-20260306-097, que las campañas de exfiltración en curso apuntan precisamente a organizaciones con infraestructura tecnológica desactualizada y controles de seguridad insuficientes. El sector salud, históricamente rezagado en inversión en ciberseguridad, reúne con frecuencia esas condiciones.


