
Ataque al Minsalud deja expuestos datos de afiliados y su infraestructura técnica
Un grupo de piratas informáticos afirmó haber accedido a sistemas internos del Ministerio de Salud de Colombia. Como evidencia presentaron datos personales de afiliados al sistema de salud, archivos de configuración interna de la plataforma y un repositorio con decenas de documentos institucionales. MuchoHacker.lol verificó de manera independiente los dos primeros hallazgos y tuvo acceso al repositorio.
El Ministerio fue notificado antes de la publicación de este artículo en un correo dirigido a Johana López Vega, que aparece en Linkedin como directora de Comunicaciones del Ministerio de Salud.
El grupo y el acceso
El colectivo se identifica como Iron Atlas New Generation (IANG). En una publicación reciente, anunciaron una alianza con el grupo Nullsec Philippines, de origen filipino, bajo el lema “The Digital Purification Has Begun” y con esta publicación anunciaron el ataque.
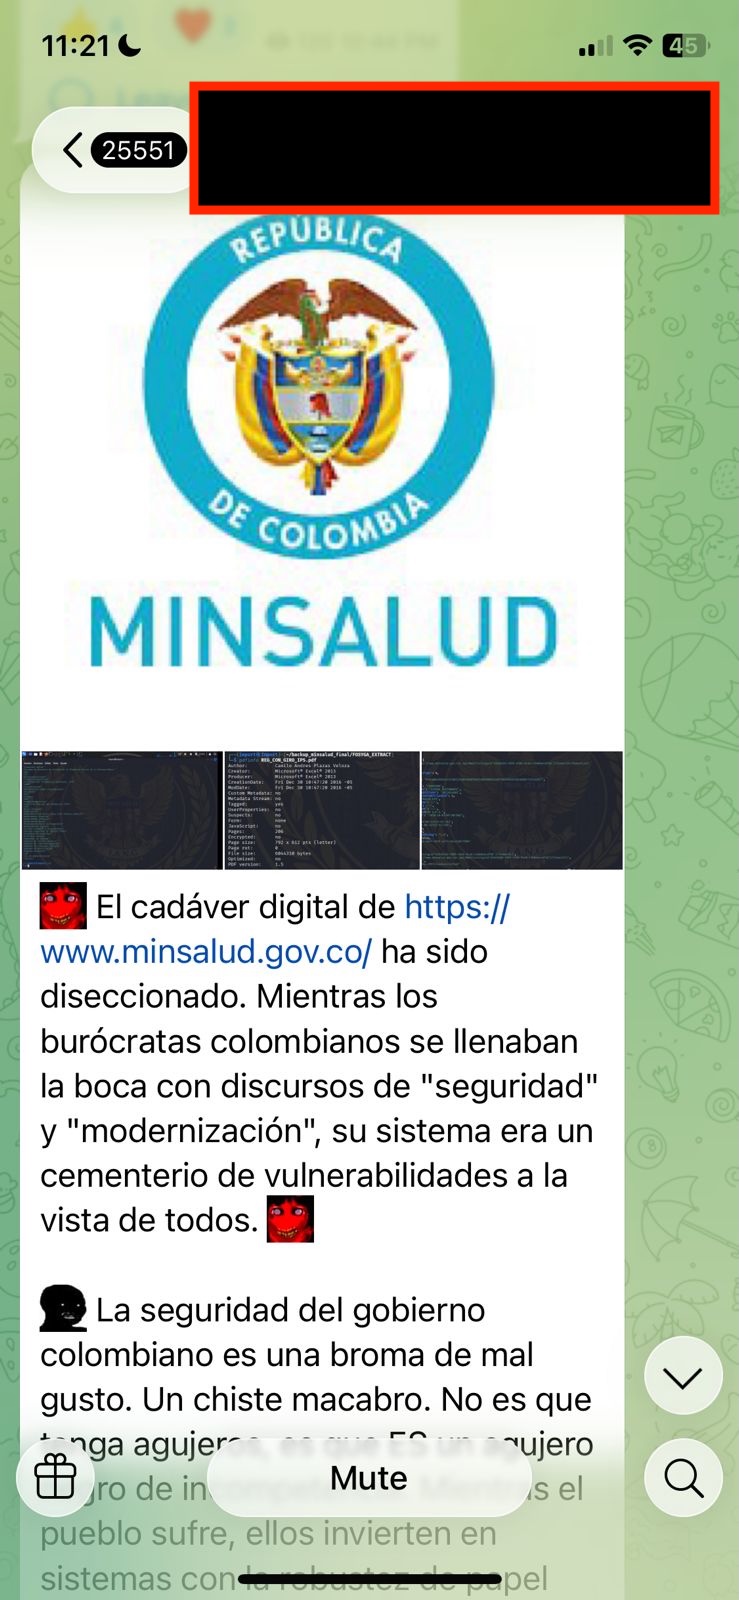
MuchoHacker.lol verificó descargando un archivo en una nube con evidencia del ataque que incluye capturas y archivos que, de ser auténticos, demostrarían acceso a múltiples capas de los sistemas del Ministerio.
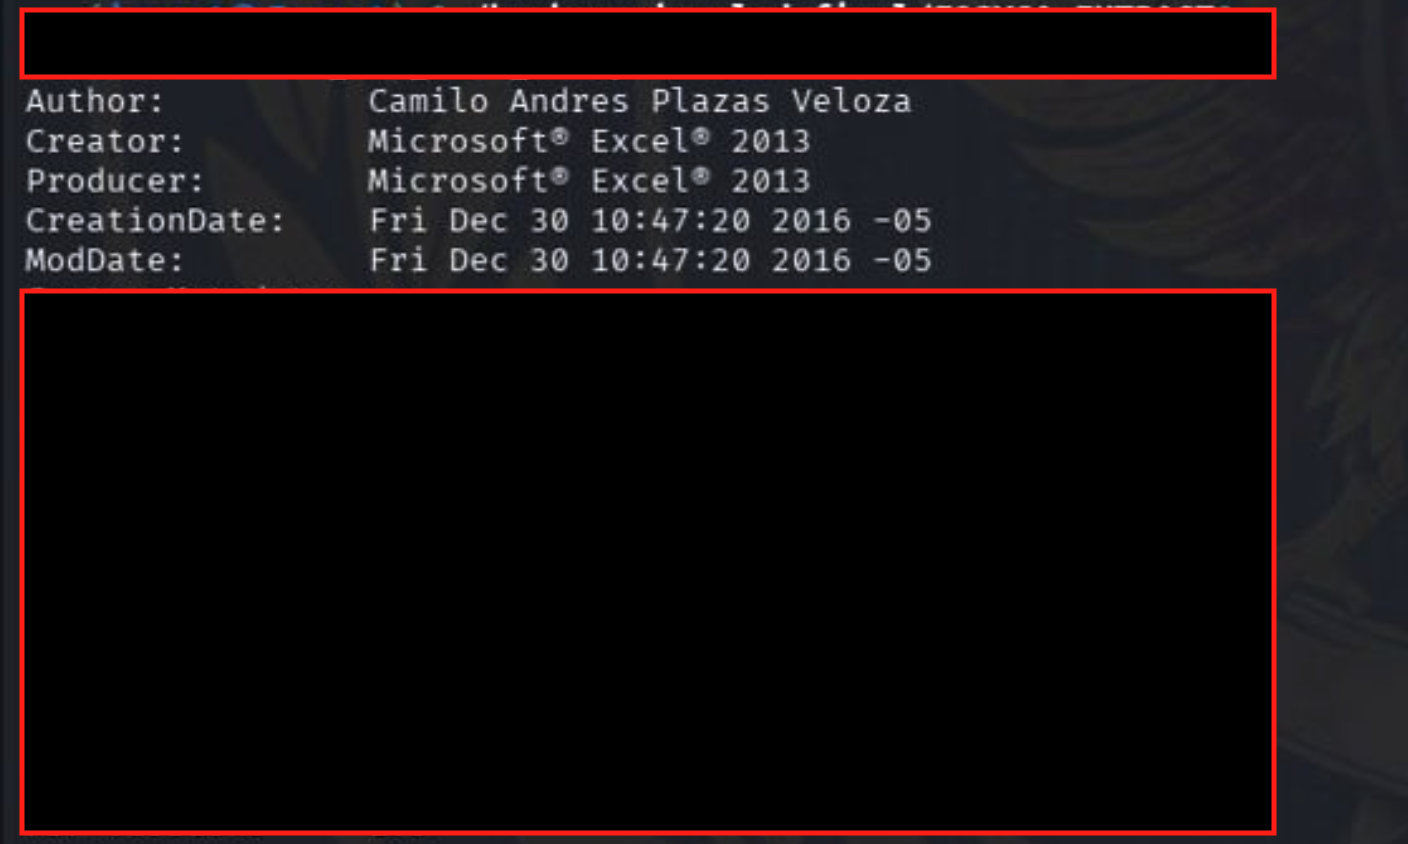
Datos personales expuestos sin protección
El hallazgo más crítico es una interfaz de programación interna del sitio oficial minsalud.gov.co que habría estado accesible sin ningún tipo de control de acceso. Dicha interfaz retornaba en texto plano nombre completo, número de documento de identidad y EPS de personas afiliadas al sistema de salud colombiano.
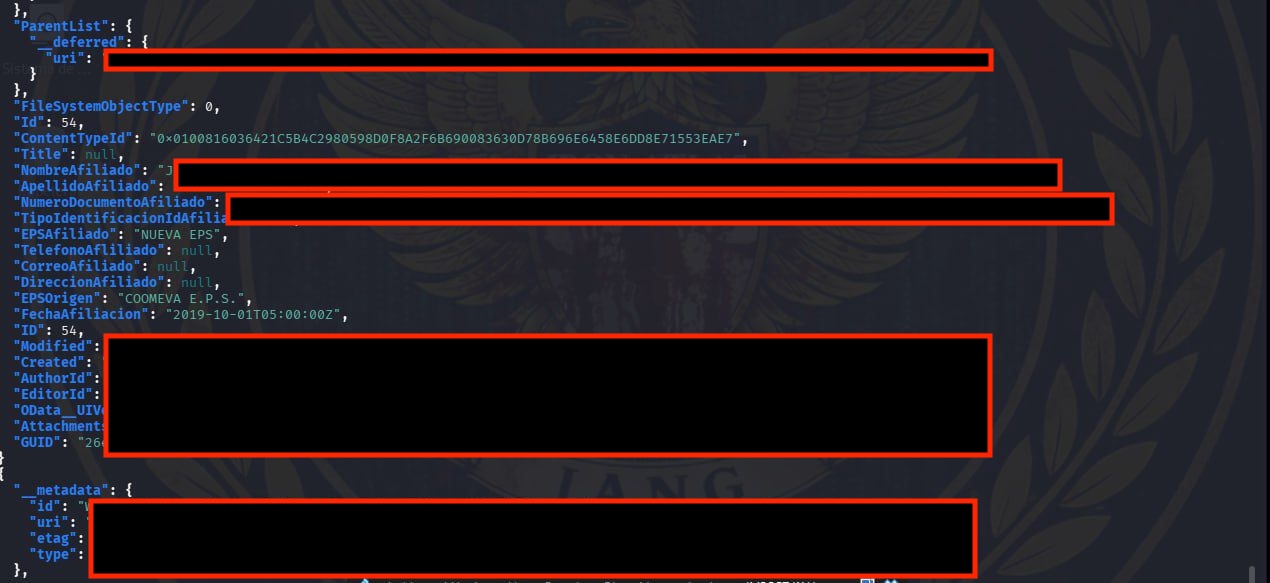
El grupo compartió como evidencia la dirección de esa interfaz. MuchoHacker.lol realizó pruebas independientes consultando registros con identificadores distintos a los mostrados por los atacantes. En todos los casos, la respuesta del sistema devolvió datos personales reales de ciudadanos diferentes: nombre, apellido, número de cédula, EPS actual y EPS de origen.
La interfaz del Ministerio de Salud respondió con datos personales reales en cada consulta realizada. Los nombres, apellidos y números de documento fueron anonimizados para esta publicación.
Los registros son consultables de manera secuencial, lo que significaría que cualquier persona con conocimientos básicos podría haber accedido a un volumen indeterminado de datos simplemente incrementando el número del identificador en la dirección de consulta. No fue posible determinar de manera independiente cuántos registros estarían expuestos ni por cuánto tiempo habría estado disponible sin ninguna restricción.
El mapa de rutas que el Ministerio debería mantener oculto
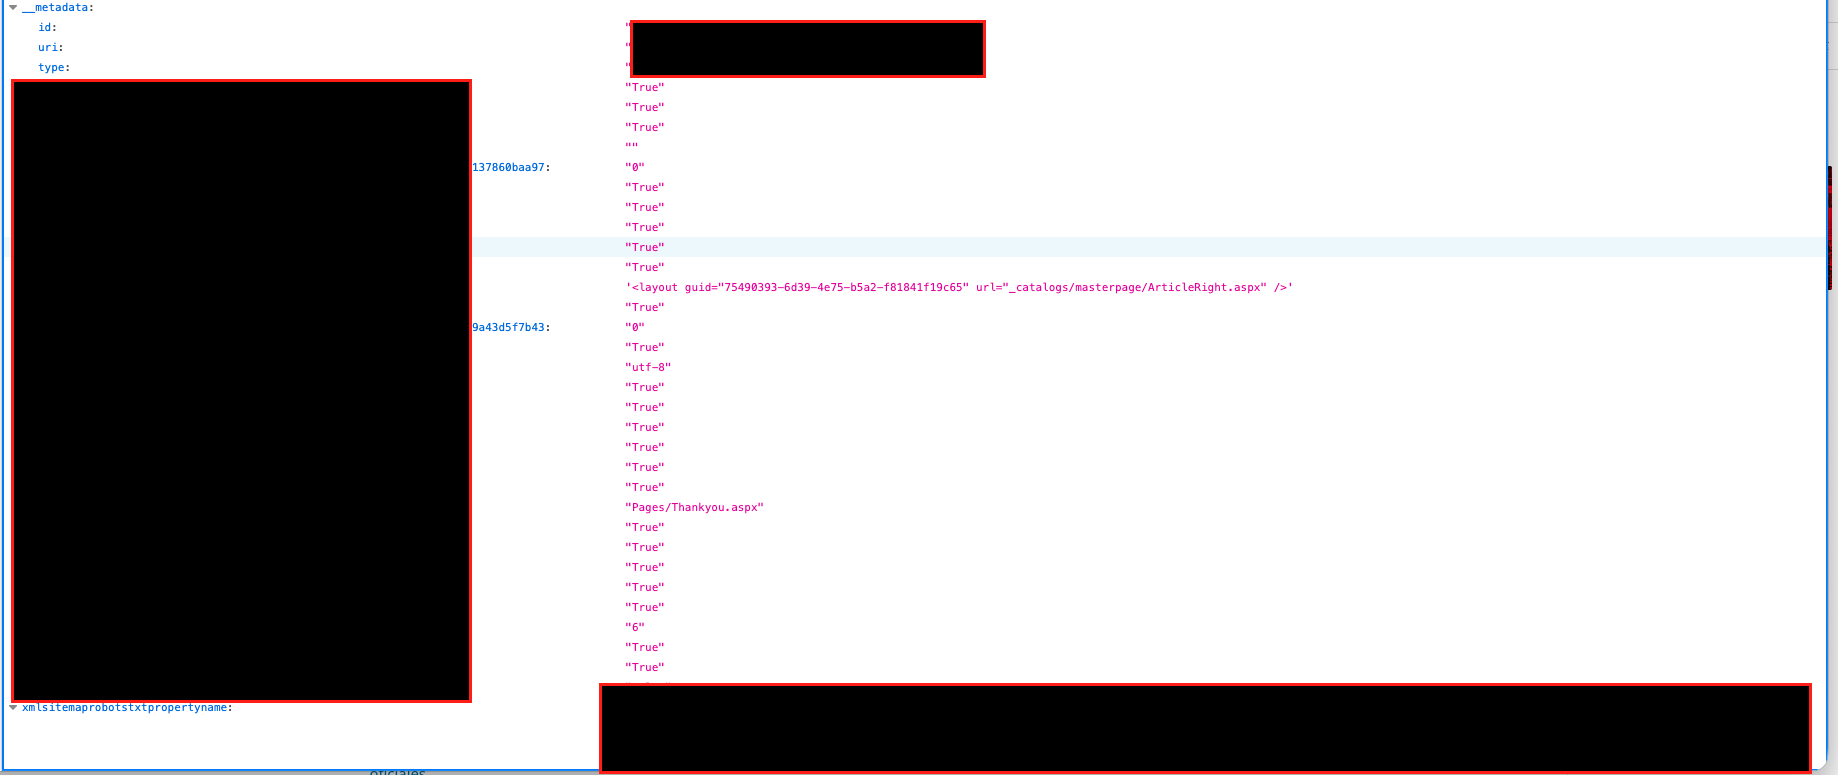
Entre los archivos compartidos por el grupo atacante como evidencia figura un documento obtenido consultando la siguiente dirección del sitio oficial del Ministerio:
hxxps[:]//www[.]minsalud[.]gov[.]co/_api/Web/XXXXXXXXXXXXXXX
MuchoHacker.lol verificó de manera independiente que esa dirección respondía sin solicitar ningún tipo de credencial.
La consulta realizada durante la elaboración de este artículo devolvió un archivo con 597 propiedades de configuración interna de la plataforma. La marca de tiempo incluida en la respuesta del servidor — 2026-03-16T15:53:25Z — corresponde al momento exacto de la verificación, lo que confirma que el acceso seguía disponible incluso después de que el Ministerio fuera notificado.
El archivo expone datos que normalmente solo estarían disponibles para los administradores técnicos de la plataforma. No es posible saber si esta es una información antigua y sin importancia del ministerio o si hace parte de la infraestructura tecnológica actual de la entidad pues el Ministerio, al ser notificado no respondió nada y los únicos que saben qué es esto, son ellos.
Entre los hallazgos más significativos figura la versión exacta del software que corre el sitio: SharePoint Server 2013, versión 15.0.0.4535. Microsoft dejó de emitir actualizaciones de seguridad para esa versión en octubre de 2023, lo que significaría que el servidor podría llevar más de dos años sin recibir parches oficiales.
También queda expuesto el nombre de un servidor interno identificado como XXXXXXXX77, visible en un registro de configuración con fecha del 19 de diciembre de 2014, y la dirección de correo del administrador de la plataforma: [email protected].
El archivo además expone los identificadores únicos de al menos 14 colecciones internas de la plataforma, incluyendo listas de documentos, imágenes, páginas publicadas, informes y contenido reutilizable.
Estos identificadores son la llave técnica para construir direcciones de consulta directa a cada una de esas colecciones — exactamente el mismo mecanismo que habría permitido acceder a los registros de afiliados. En otras palabras, la exposición de este archivo no sería solo un problema de transparencia involuntaria: sería un mapa de acceso a otras secciones del sistema que aún no han sido exploradas públicamente.
MuchoHacker.lol no ha verificado cada una de las 14 colecciones internas para determinar si el acceso es público por ser un tema sensible. Solo se hizo una verificación para saber si dentro de esas colecciones el sistema arrojaba datos personales y la conclusión es que sí.
Critica a la infraestructura técnica estatal
En su publicación, el grupo declaró: “Chaos requires order. Mediocrity requires evolution”. Describieron su misión como una dedicada a “purgar las redes de actores mediocres” y aseguraron estar “construyendo la infraestructura de una nueva generación de inteligencia”. Con este mensaje compartieron los datos.
El contraste entre esa retórica y la naturaleza de la falla es difícil de ignorar. Sin embargo, parte de la evidencia que exhiben como trofeo no requirió sofisticación alguna: bastó con escribir una dirección web en un navegador. Que eso haya sido suficiente para acceder a datos de afiliados al sistema de salud colombiano y a las propiedades internas de uno de los servidores del Estado dice menos sobre las capacidades del atacante y más sobre el estado de la infraestructura digital del Ministerio.
Notificación y respuesta
MuchoHacker.lol notificó al Ministerio de Salud y al Colcert antes de la publicación de este artículo. Al cierre de esta edición, no se había recibido respuesta oficial.
La Superintendencia de Industria y Comercio (SIC), entidad encargada de la protección de datos personales en Colombia, sería la autoridad competente para investigar una eventual vulneración a la Ley 1581 de 2012.


