
ArcRaidersPlayer roba y publica datos de la DIAN: Más de 1 millón de ciudadanos en riesgo
Un actor en un foro especializado en filtraciones de datos afirma tener acceso a 18 millones de registros extraídos de la plataforma oficial de agendamiento de la DIAN. Como prueba, liberó gratuitamente un millón de registros con nombres completos, números de cédula, teléfonos y correo electrónico.
MuchoHacker.lol verificó la muestra de los datos y confirmó que los registros contienen información real de ciudadanos y pudo confirmar técnicamente que el dataset tiene 1 millón de registros que habrían sido parte del portal agendamiento.dian.gov.co.
La DIAN ya fue notificada de la publicación antes de la divulgación de este artículo. Al cierre de edición, la entidad no había emitido pronunciamiento público.
Igualmente la empresa Cielingenieria fue requerida para dar su opinión sobre los hechos ya que los atacantes los acusan de ser los culpables de leak, pero no respondieron.
Lo que se publicó en el foro
El martes 3 de marzo de 2026, el usuario ArcRaidersPlayer publicó en un foro conocido por la compraventa de datos robados dos hilos relacionados con la misma plataforma.

En el primero, liberó de forma gratuita un millón de registros como lo que llamó una “contribución a la comunidad”. La estructura del archivo incluye identificador, nombres completos, apellidos y, según la publicación, correos electrónicos y teléfonos.
En el segundo hilo, el mismo actor ofrece a la venta el conjunto completo de datos, que según él sumaría 18 millones de registros. El precio publicado de venta es de USD 2.000; el vendedor solicita contacto privado.
De este conjunto de datos publicó evidencia de 1.000 registros más. MuchoHacker confirmó la existencia de los datos pero no en las tablas que el atacante dice tener. Se observaron nombre y una fecha y hora del 2025.

En total MuchoHacker.lol pudo verificar que 1.100.000 datos de colombianos están en este momento en un repositorio de acceso público.
Qué datos habrían sido expuestos
Pudimos verificar técnicamente que el archivo CSV que compartieron sí tiene 1.000.000 de registros con datos personales de personas. Cédulas, correos, teléfonos y nombres completos. Este repositorio está público y puede ser utilizado en cualquier momento para realizar ataques digitales en nombre de la Dian.
La muestra verificada por esta redacción, en relación a los otros 100.000 datos, corresponde a una tabla con los campos: número de identificación, tipo de documento, nombres y apellidos, y una marca de tiempo que en todos los casos apunta a noviembre de 2025.
Los números de cédula en la muestra son consistentes con el formato de identificación colombiano. Los nombres corresponden a personas reales, lo que sugiere que los datos no son sintéticos.
El actor afirma que la información fue extraída a través de una vulnerabilidad conocida en la plataforma, desarrollada por la empresa Cielingeniería. Según indicó en su publicación, la falla habría permanecido sin corregir durante más de un año.
MuchoHacker.lol no pudo verificar de forma independiente el volumen total de 18 millones de registros ni confirmar que la vulnerabilidad siga activa al momento de publicación. Lo que sí pudo verificar es que la empresa afectada por la vulneración tiene en su record al menos dos leaks de datos según un experto consultado bajo anonimato que se comunicó con nosostros para mostrar el hallazgo.
Qué es la plataforma afectada
Agendamiento.dian.gov.co es el portal oficial a través del cual los contribuyentes en Colombia solicitan citas presenciales ante la Dirección de Impuestos y Aduanas Nacionales. Para registrar una cita, los usuarios deben ingresar su número de identificación, nombre completo, correo electrónico y número de celular.
La plataforma es utilizada tanto por personas naturales como por empresas y representantes legales.
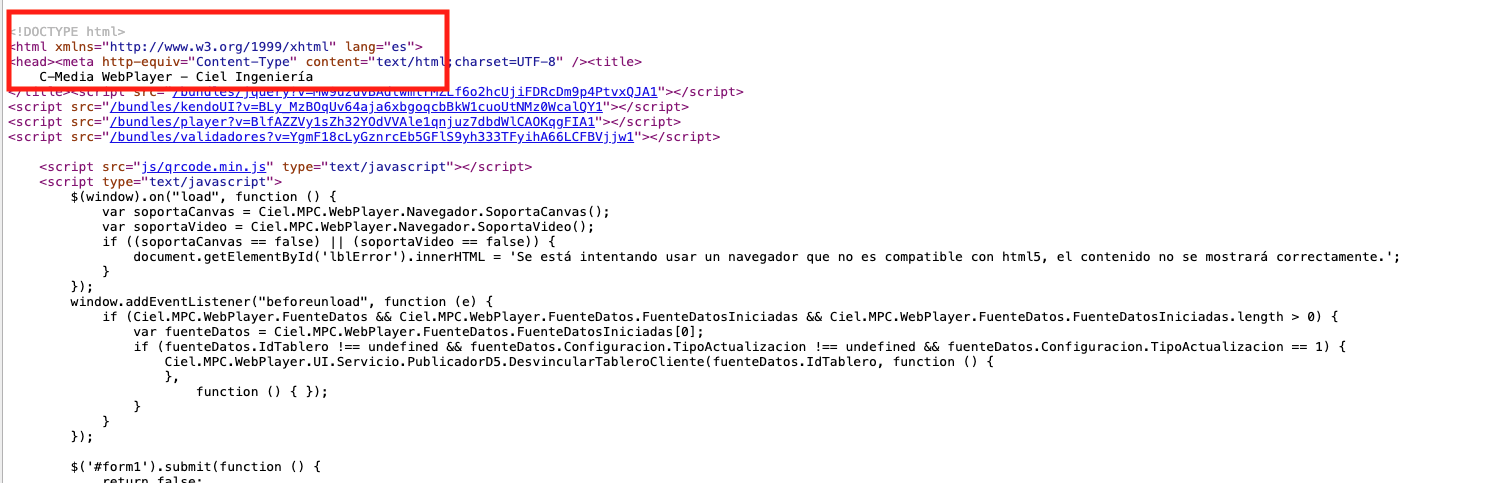
El código fuente del portal indica una relación con CieIngenieria tal y como lo afirman los ciberatacantes.
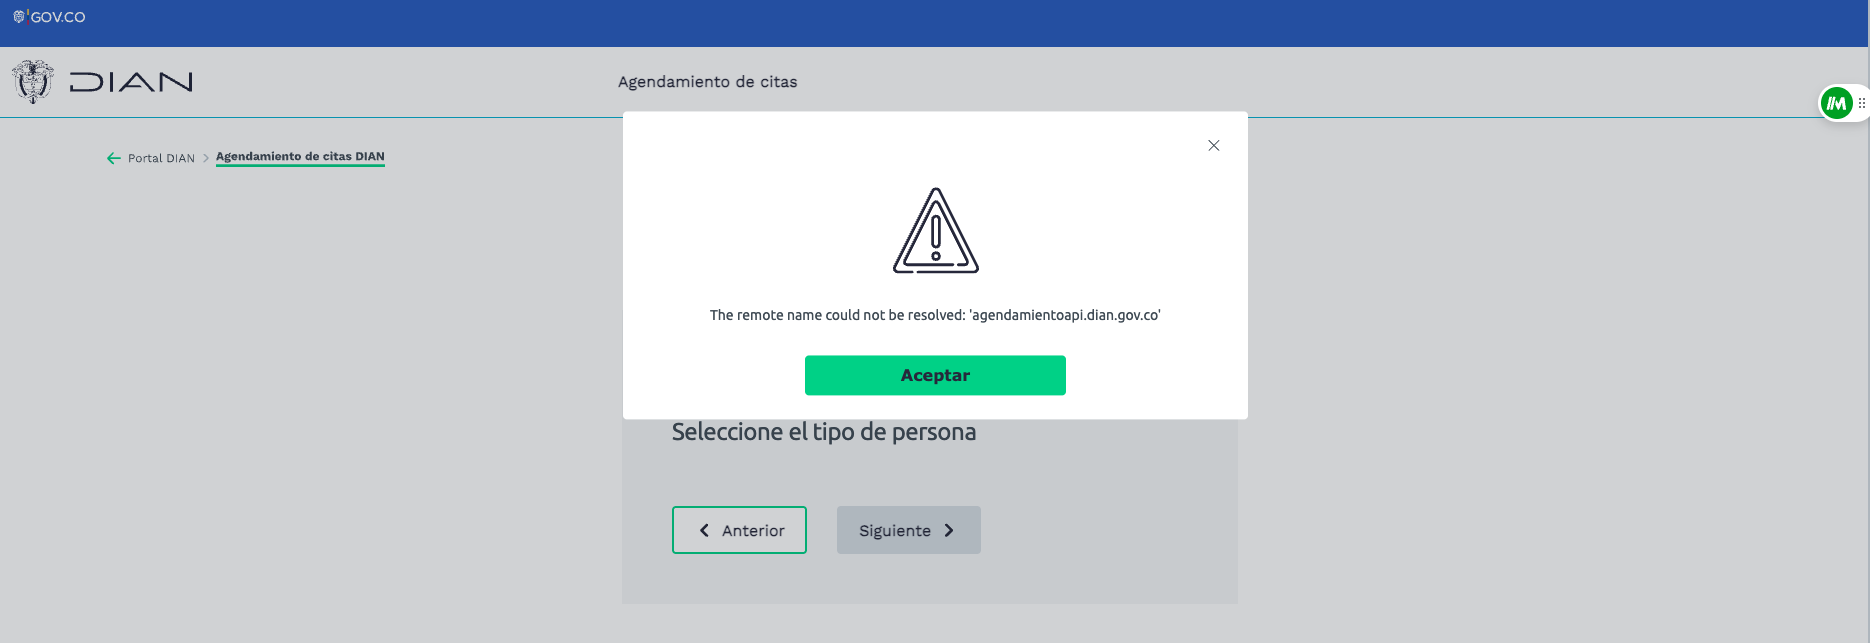
En este momento la plataforma no funciona según pudimos verificar el día de hoy a las 9;43 a.m.
Riesgos para los ciudadanos afectados
Aunque la muestra verificada no incluye contraseñas ni información financiera, la combinación de nombre completo y número de cédula es suficiente para facilitar suplantación de identidad, intentos de fraude dirigido o ataques de ingeniería social.
Los ciudadanos que hayan agendado citas en la plataforma de la DIAN en algún momento podrían estar entre los afectados. Se recomienda estar alerta ante comunicaciones no solicitadas que mencionen la DIAN o soliciten confirmar datos personales.
Este artículo fue publicado tras notificar a la DIAN sobre la existencia de la publicación, en cumplimiento de las prácticas de divulgación responsable. Igualmente se utilizó el sistema de tickets de soporte de la empresa https://www.cielingenieria.com/ y se enviaron dos correos electrónicos a los emails publicados en el portal de la organización. Al cierre de este post ninguna de las dos entidades se comunicó.
