
Secretaría de Salud: fuga masiva de datos privados de 64.826 ciudadanos incluye 1.876 menores
Bases de datos que pertenecerían a la Secretaría Distrital de Salud de Bogotá con información sensible de ciudadanos, incluidos 1.876 menores de edad, circulan en foros de cibercriminales desde el 11 de enero de 2026.
Más de 64.000 registros de ciudadanos vinculados al sistema de urgencias y emergencias en salud de Bogotá circulan desde el 11 de enero en un foro clandestino de comercio de bases de datos. La filtración incluye información sensible de 1.876 menores de edad, con datos de identidad, ubicación y detalles sobre capacitaciones recibidas en el sistema de salud distrital.
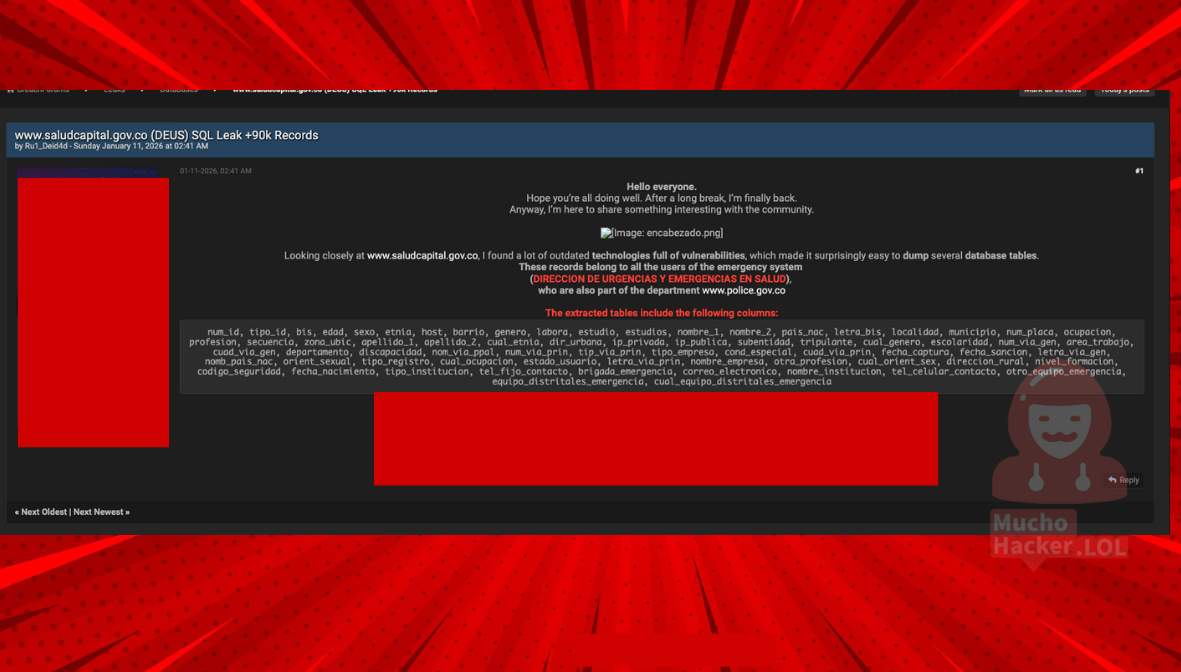
Las bases de datos llevan nombres relacionados con “capacitaciones” que pertenecerían al sistema DUES (Dirección de Urgencias y Emergencias en Salud). El atacante afirma haberlas extraído del portal www[.]saludcapital[.]gov[.]co de la Secretaría Distrital de Salud, aunque MuchoHacker.lol no pudo verificar de forma independiente el origen exacto de los archivos.
El ciberdelincuente que publicó la información afirma haber extraído “varias tablas de bases de datos” aprovechando “tecnologías obsoletas llenas de vulnerabilidades”, de acuerdo con el mensaje publicado el 11 de enero de 2026 en el foro.
Un análisis rde los archivos filtrados identificó tres bases de datos principales.
La primera base de datos contiene 60.386 registros de personas que recibieron capacitaciones del sistema de emergencias. La segunda incluye 16.346 registros de ciudadanos que completaron programas de formación.Cada registro contiene entre 69 y 71 campos de información personal.
Los datos expuestos incluyen número de identificación, tipo de documento, edad, sexo, etnia, dirección completa con coordenadas GPS, barrio, localidad, código postal, teléfonos de contacto, correo electrónico, nivel educativo, situación laboral y nombre de la institución donde trabajan o estudian las víctimas.
También se revelaron detalles sobre participación en equipos distritales de emergencia y capacitaciones recibidas en el sistema de salud.
Preocupación por datos de menores
La filtración incluye información de 1.876 menores de 18 años, representando el 2.89% del total de registros expuestos.De estos, 348 son adolescentes de 15 años, 469 tienen 16 años, y 1.058 son menores de 17 años, según el análisis de los datos filtrados.
Los datos de menores de edad son especialmente sensibles porque pueden facilitar casos de suplantación de identidad u otros delitos.
Perfil de los afectados
El 63.7% de las personas cuyos datos fueron expuestos son mujeres. El 36.3% son hombres.
La edad promedio de los afectados es 33.7 años, con una mediana de 32 años.El 75.4% de las personas registradas en las bases de datos declaró tener empleo al momento de su inscripción en el sistema.
En cuanto a formación académica, el 33.7% tiene estudios técnicos o tecnológicos, el 30.1% es universitario, el 19.4% completó secundaria, y el 12.2% tiene estudios de posgrado.
Toda esta información se obtienen de cada una de las 69 columnas de información que tiene cada entrada.
Dentro de Bogotá, las localidades más afectadas son Kennedy con 7.214 personas, Suba con 6.769, Engativá con 5.711, Bosa con 4.708, y Ciudad Bolívar con 3.986.
Información Comprometida
Tipos de datos personales expuestos en la filtración de la Secretaría de Salud de Bogotá
Identificación Personal
Cédula, nombres completos, tipo de documento
Ubicación Completa
Dirección, barrio, localidad, coordenadas GPS
Información de Contacto
Teléfonos, correos electrónicos
Datos Demográficos
Edad, sexo, género, orientación sexual, etnia
Académico y Laboral
Escolaridad, profesión, institución, situación laboral
Sistema de Salud
Capacitaciones DUES, equipos de emergencia, EPS
Respuesta de la Secretaría de Salud
MuchoHacker.lol notificó a la Secretaría Distrital de Salud de Bogotá sobre la filtración el 13 de enero de 2026 a través de su cuenta en X.
“Gracias por el reporte. Vamos a trasladar la información al área encargada. Tan pronto tengamos respuesta, te contactaremos nuevamente”, respondió un funcionario de la entidad a las 14:33 horas del mismo día.
El funcionario solicitó posteriormente que la información fuera enviada también al correo gestionseguridadinformatica@saludcapital[.]gov[.]co, indicando que “el personal encargado está al tanto de la situación y atento a realizar el correspondiente seguimiento”.
Hasta la fecha de publicación de este artículo, 27 de enero de 2026, la entidad no ha emitido un pronunciamiento público sobre el incidente ni ha confirmado acciones concretas para proteger a los afectados.
MuchoHacker.lol contactó nuevamente a la Secretaría el 27 de enero a las 11:03 horas, indicamos que la información expuesta es muy grave y aún sigue en línea y solicitamos una respuesta. No fueron atendidas nuestas peticiones.
Cómo ocurrió la filtración
El atacante publicó en el foro de cibercrimen que el sitio web de la Secretaría utiliza “tecnologías obsoletas llenas de vulnerabilidades”, lo que facilitó el robo de información.
El mensaje incluye un enlace para descargar las bases de datos completas y proporciona un identificador de sesión, sugiriendo que el acceso no autorizado podría aún estar activo.
El atacante menciona haber realizado un ‘SQL dump’, que es una técnica para extraer bases de datos completas aprovechando fallas de seguridad en aplicaciones web que no validan correctamente las entradas de usuario.
Este incidente constituye una violación a múltiples normativas colombianas de protección de datos y seguridad informática.
La exposición de esta cantidad de información personal crea múltiples riesgos para los ciudadanos afectados.
Los datos filtrados pueden ser utilizados para suplantación de identidad, fraudes bancarios, extorsión, o para construir perfiles detallados de víctimas potenciales de otros delitos.
Los menores de edad cuyos datos fueron expuestos enfrentan riesgos particulares, ya que su información puede permanecer en circulación durante décadas.
La falta de transparencia en la gestión de estos incidentes es otro factor preocupante. Pocas entidades públicas notifican proactivamente a los ciudadanos cuando sus datos han sido comprometidos, violando el derecho fundamental a la información.
¿Qué pueden hacer las personas afectadas?
Si usted participó en capacitaciones del sistema de urgencias de Bogotá o está registrado en el DUES, tome estas medidas inmediatas:
¿Qué Puede Hacer?
Medidas de protección para personas afectadas
Desconfíe de llamadas o mensajes sospechosos. Los delincuentes podrían usar su información para llamadas de extorsión o intentos de fraude que parezcan legítimos. Verifique siempre a través de canales oficiales.
Presente un derecho de petición. Solicite formalmente a la Secretaría de Salud información sobre qué medidas tomaron para proteger sus datos.
Presente queja ante la Superintendencia. Puede radicar una queja ante la Superintendencia de Industria y Comercio por posible violación a la Ley de Habeas Data.
Active verificación de doble factor en sus correos.
Nota de transparencia editorial: MuchoHacker.lol no revisó datos personales específicos de ciudadanos individuales contenidos en las bases de datos filtradas. El análisis se realizó sobre la estructura de los archivos y estadísticas agregadas sin identificar a personas particulares, siguiendo estándares éticos de periodismo de investigación.
Si usted tiene información adicional sobre este caso o ha detectado uso indebido de sus datos personales, puede reportarlo de forma confidencial .


