
Crean bot y plataforma tecnológica para robar a los usuarios del Acueducto de Bogotá
Un grupo de ciberatacantes puso en marcha una sofisticada estrategia que aprovecha la infraestructura digital de Meta, el Acueducto de Bogotá y el botón de pagos PSE.
El esquema combina anuncios con técnicas de ingeniería social difundidos en Meta, un bot automatizado que manipula datos reales de clientes y, finalmente, un robo que se concretaría a través de la infraestructura técnica de la empresa ACH y su botón PSE.
Se trata de una versión 2.0 de la estafa clásica que anteriormente denunciamos en Google Ads. Según nuestras investigaciones, la modalidad aún estaría en fase de prueba, pero podría desplegarse masivamente en los próximos días, con el riesgo de afectar a miles de personas en Bogotá.
El engaño del engaño
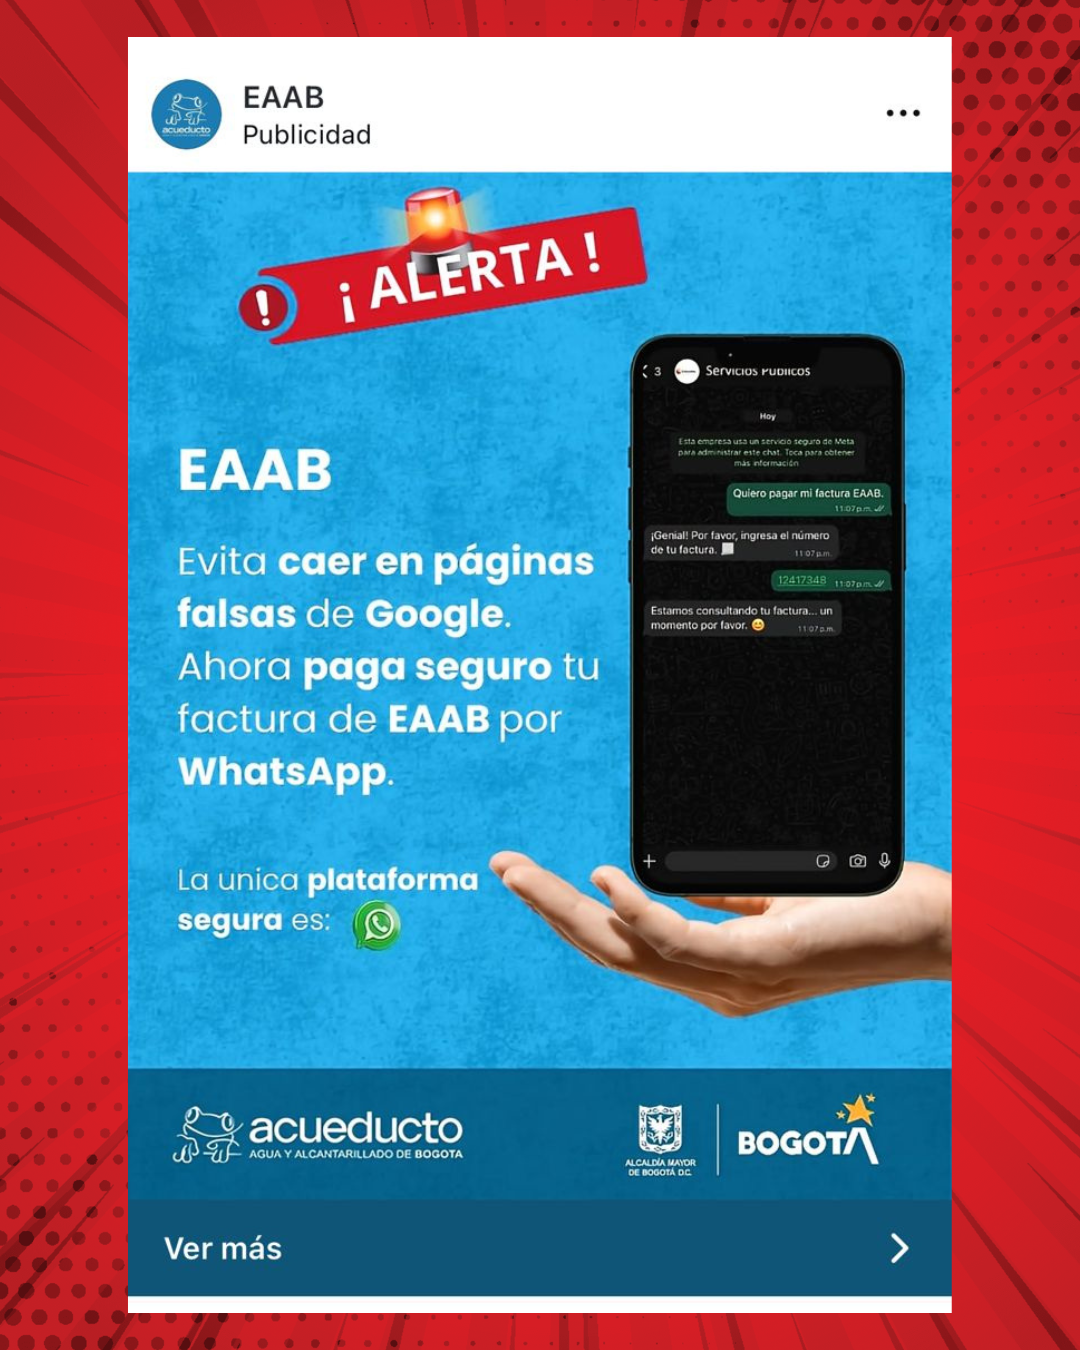
Los ciberatacantes saben que el Acueducto de Bogotá y los medios ya advirtieron sobre la estafa en Google . Aprovechando esa coyuntura, crearon un nuevo anuncio en Meta que suplanta al Acueducto.
El anuncio detectado por MuchoHacker.lol aparenta ser oficial. Usa los logotipos del Acueducto, la Alcaldía Mayor y la marca ciudad, lo que le da apariencia institucional y genera confianza.
Bajo la advertencia de “¡Alerta!”, los delincuentes ofrecen una supuesta solución segura: pagar las facturas por WhatsApp.
La estrategia se apoya en la ingeniería social. Primero alerta sobre un peligro conocido y luego ofrece una alternativa que en realidad nunca habría sido autorizada por la empresa. MuchoHacker.lol se comunicó con la oficina de comunicaciones del Acueducto y compartió las evidencias del ataque y está a la espera de una repuesta que confirme o no si el Whastapp hace parte de la infraestructura de la empresa distrital.
Nuestra experiencia sugiere que no tiene nada que ver con la entidad, pero no podemos asegurarlo hasta que el Acueducto lo confirme.
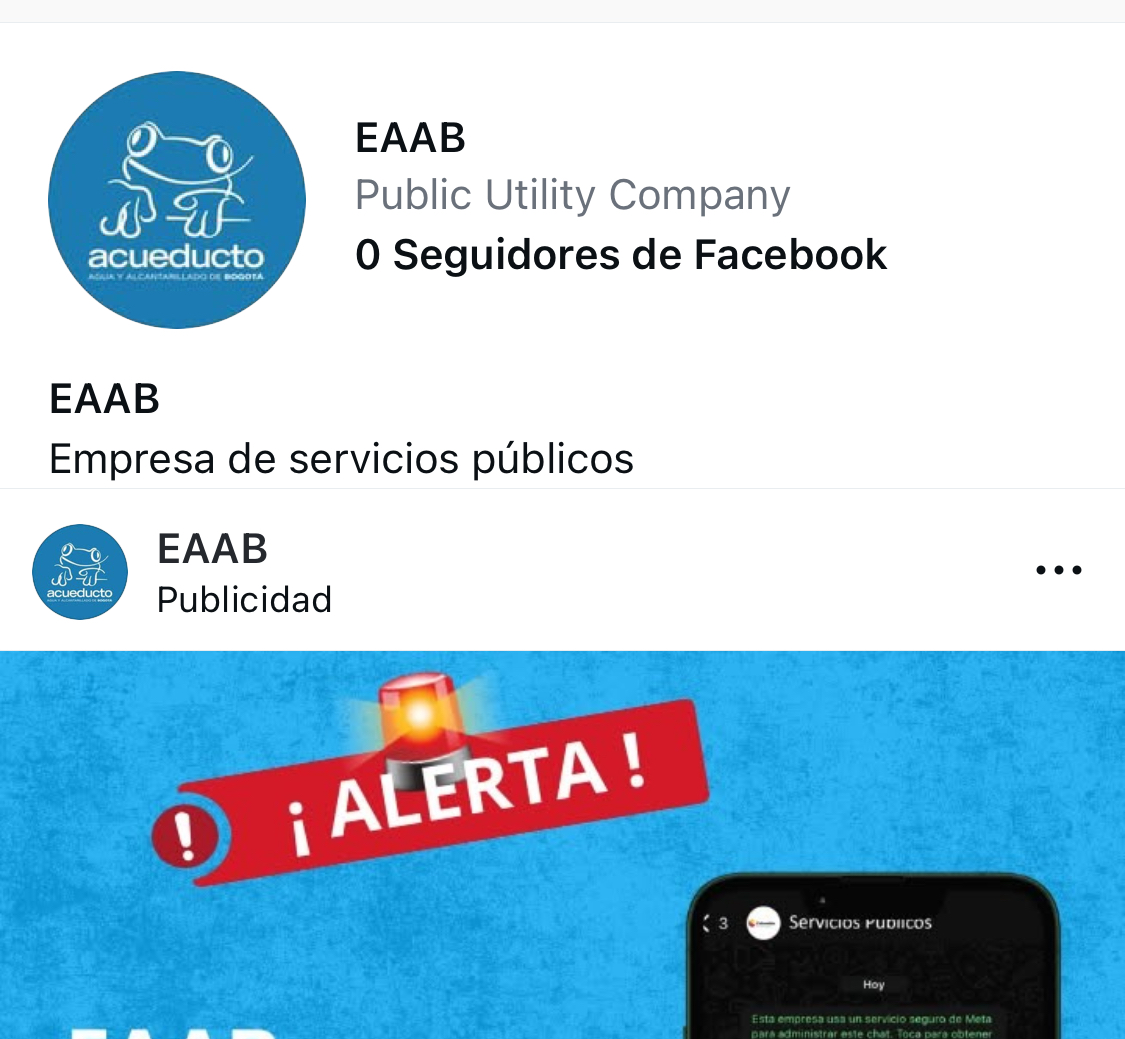
El atacante configuró los anuncios desde una cuenta falsa que suplanta el Acueducto y logró evadir todos los controles que tiene la empresa Meta en Colombia que finalmente aprobó el anuncio a pesar del uso claro de la marca Acueducto de Bogotá.
Este hecho es muy grave. Atacantes han logrado desarrollar un método que salta las verificaciones de Meta. Ante esto se abre una puerta inmensa de estafas y robos usando marcas de empresas reconocidas. No existe en Colombia una oficina de prensa o comunicaciones (o al menos no es pública) de la entidad para indagar sobre esta grave situación.
Finalmente, el mensaje central del anuncio , “la única plataforma segura es WhatsApp”, induce a los ciudadanos a entregar información sensible en un entorno controlado por los atacantes.
Este anuncio marca un salto en la modalidad de fraude. Ya no se limita a copiar páginas web: ahora se apropia de plataformas legítimas como Meta y WhatsApp para reforzar la sensación de seguridad. En la práctica, es un esquema sofisticado de phishing que pone en riesgo datos personales y financieros.
Un bot ladrón
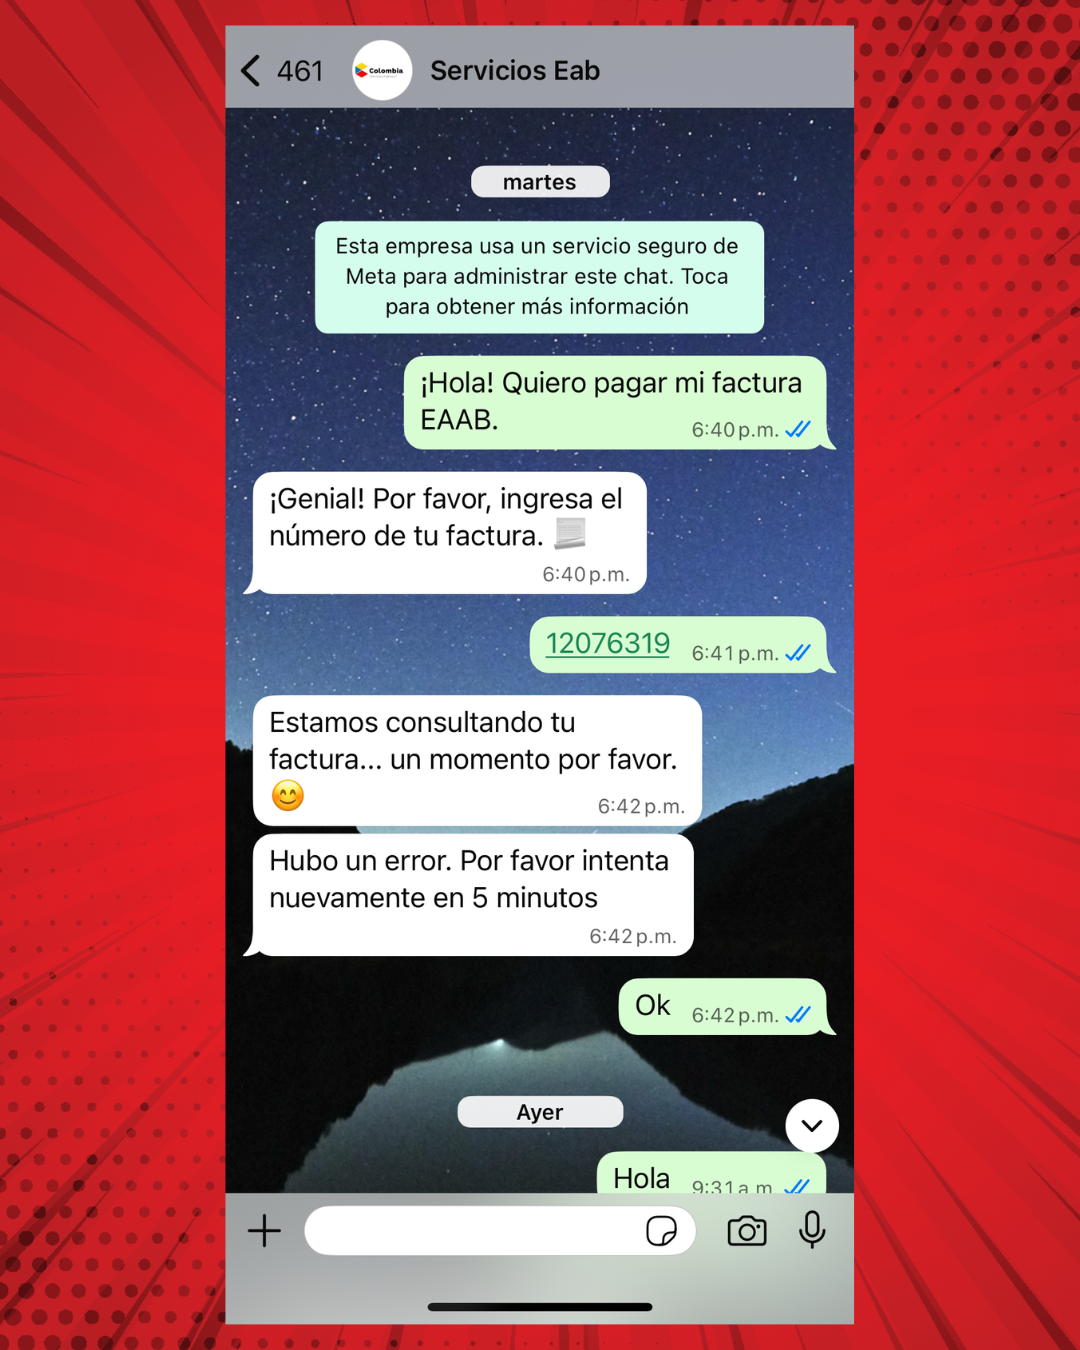
El enlace del anuncio dirige a un bot de WhatsApp asociado al número 33343110171.
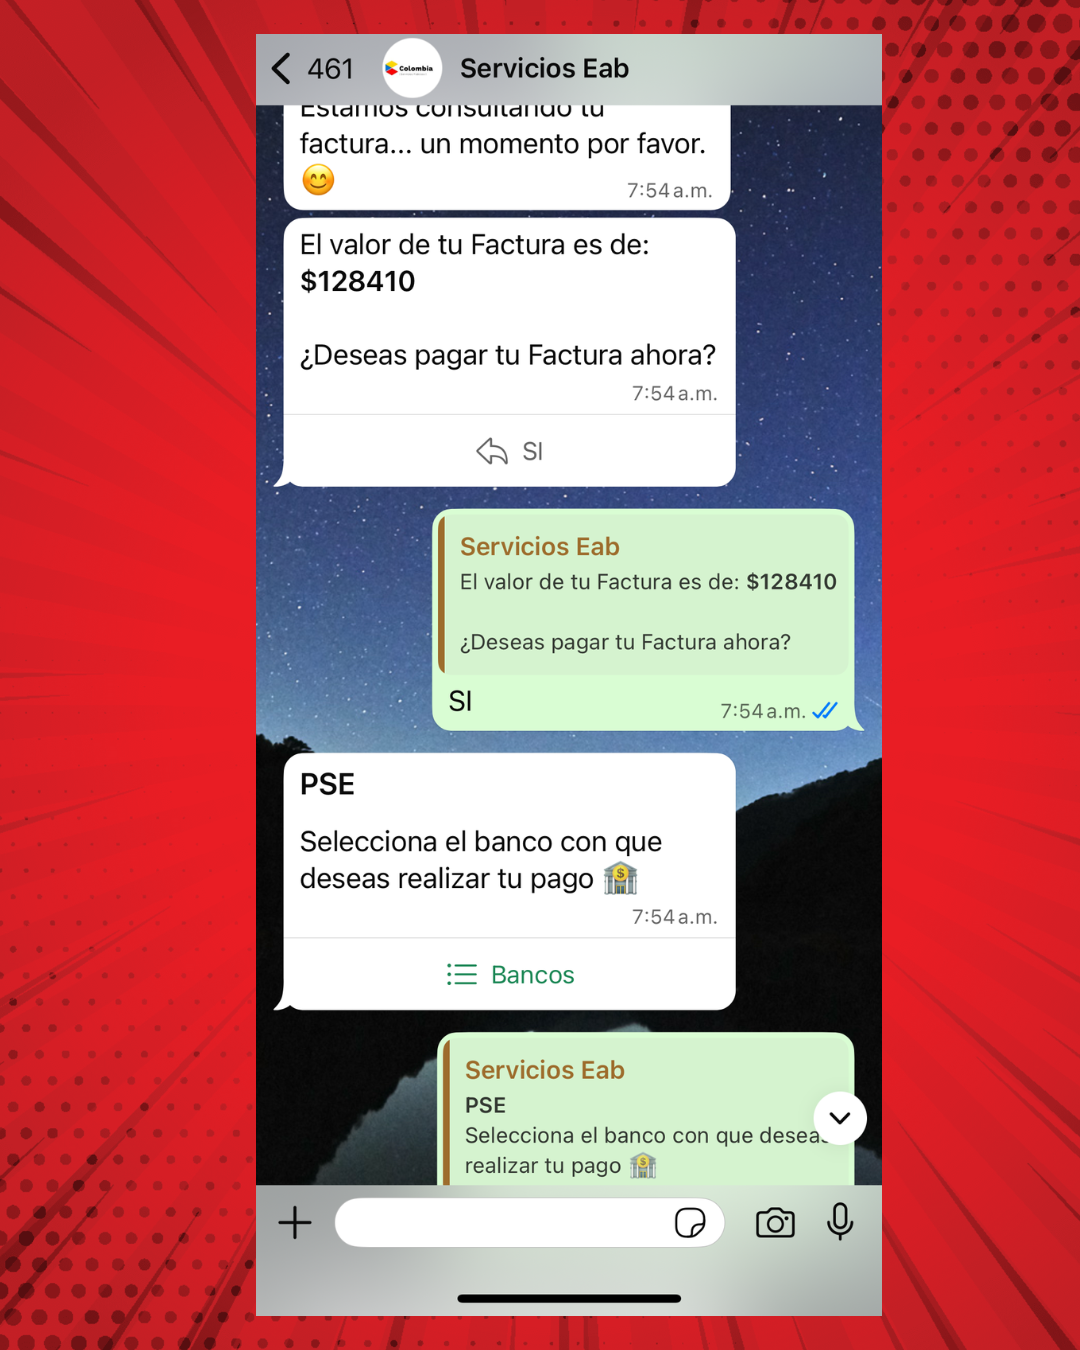
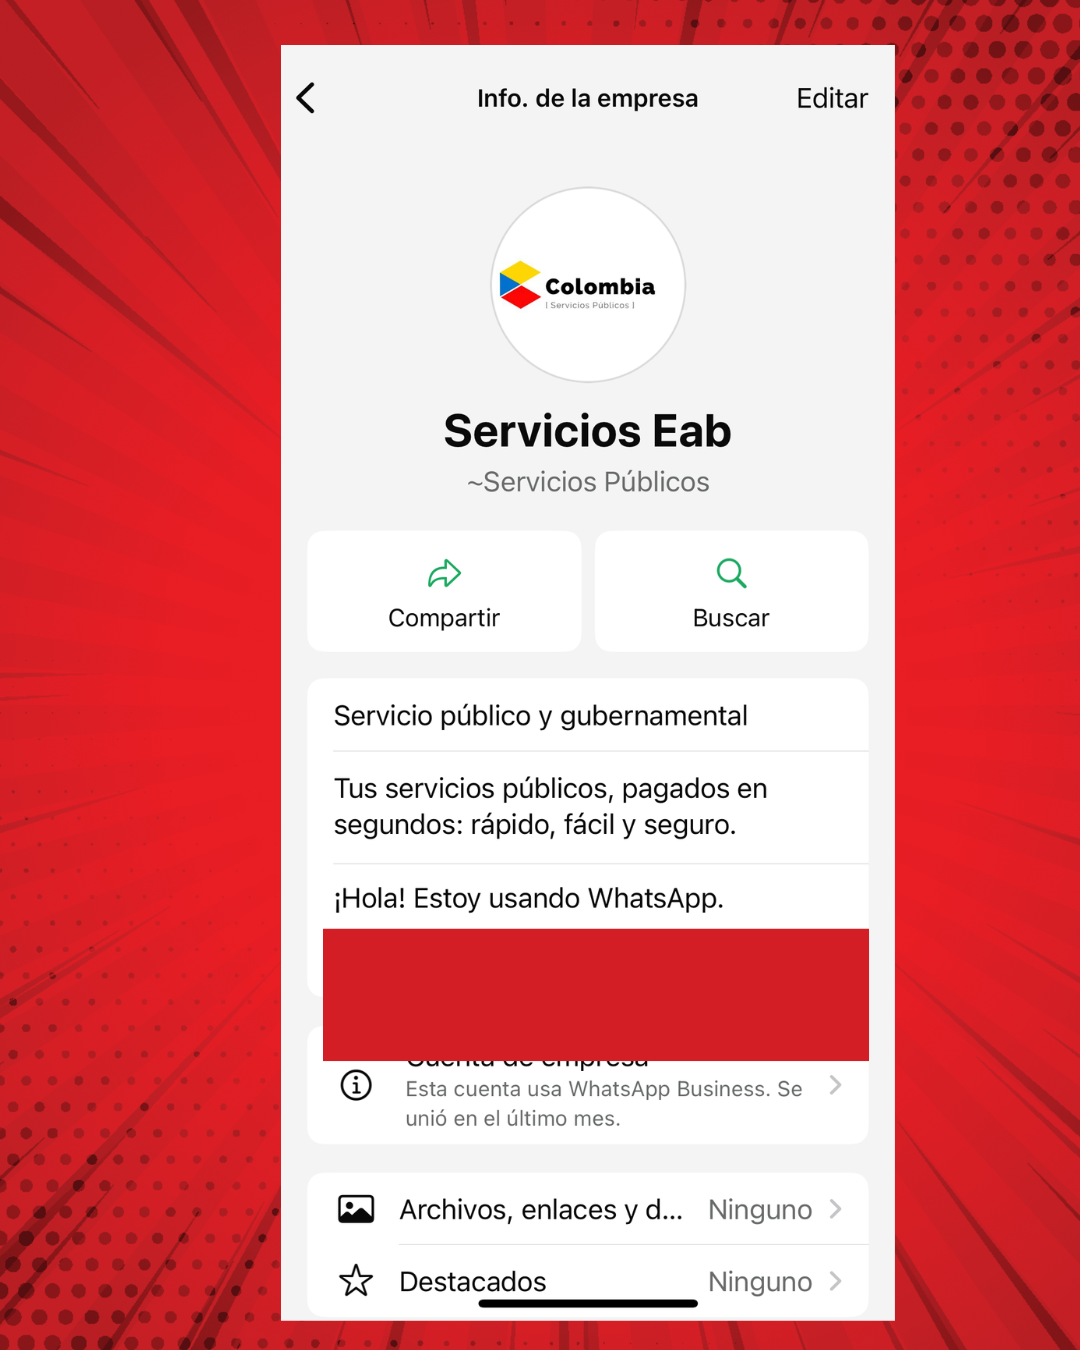
Al pulsar el link, se abre un chat con una cuenta que se presenta como “Servicios Eab”. La imagen, la descripción y la etiqueta de cuenta empresarial refuerzan la apariencia institucional.
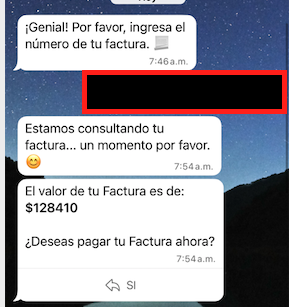
El bot solicita el número de factura, devuelve el valor correcto y ofrece la opción de pago por PSE con un menú de bancos. El flujo está diseñado para reproducir la experiencia de un cobro legítimo.
La oficialidad simulada crea confianza en usuarios desprevenidos. La etiqueta de “WhatsApp Business” y los enlaces promocionales refuerzan el engaño, aunque en realidad no garantizan autenticidad.
Incluso frases como “Hubo un error, inténtalo en 5 minutos” mantienen al usuario en la conversación y validan datos en tiempo real.
MuchoHacker.lol probó con tres cuentas reales y en los tres casos el bot entregó el valor correcto del recibo. Esto sugiere que los atacantes estarían explotando información en tiempo real del Acueducto de Bogotá.
Infraestructura de ACH
A diferencia de otros fraudes que terminan en pasarelas falsas, este esquema en Colombia mostraría un cambio. Tras validar la información, el bot pregunta si el usuario desea pagar, pero curiosamente no ofrece la opción de rechazar.
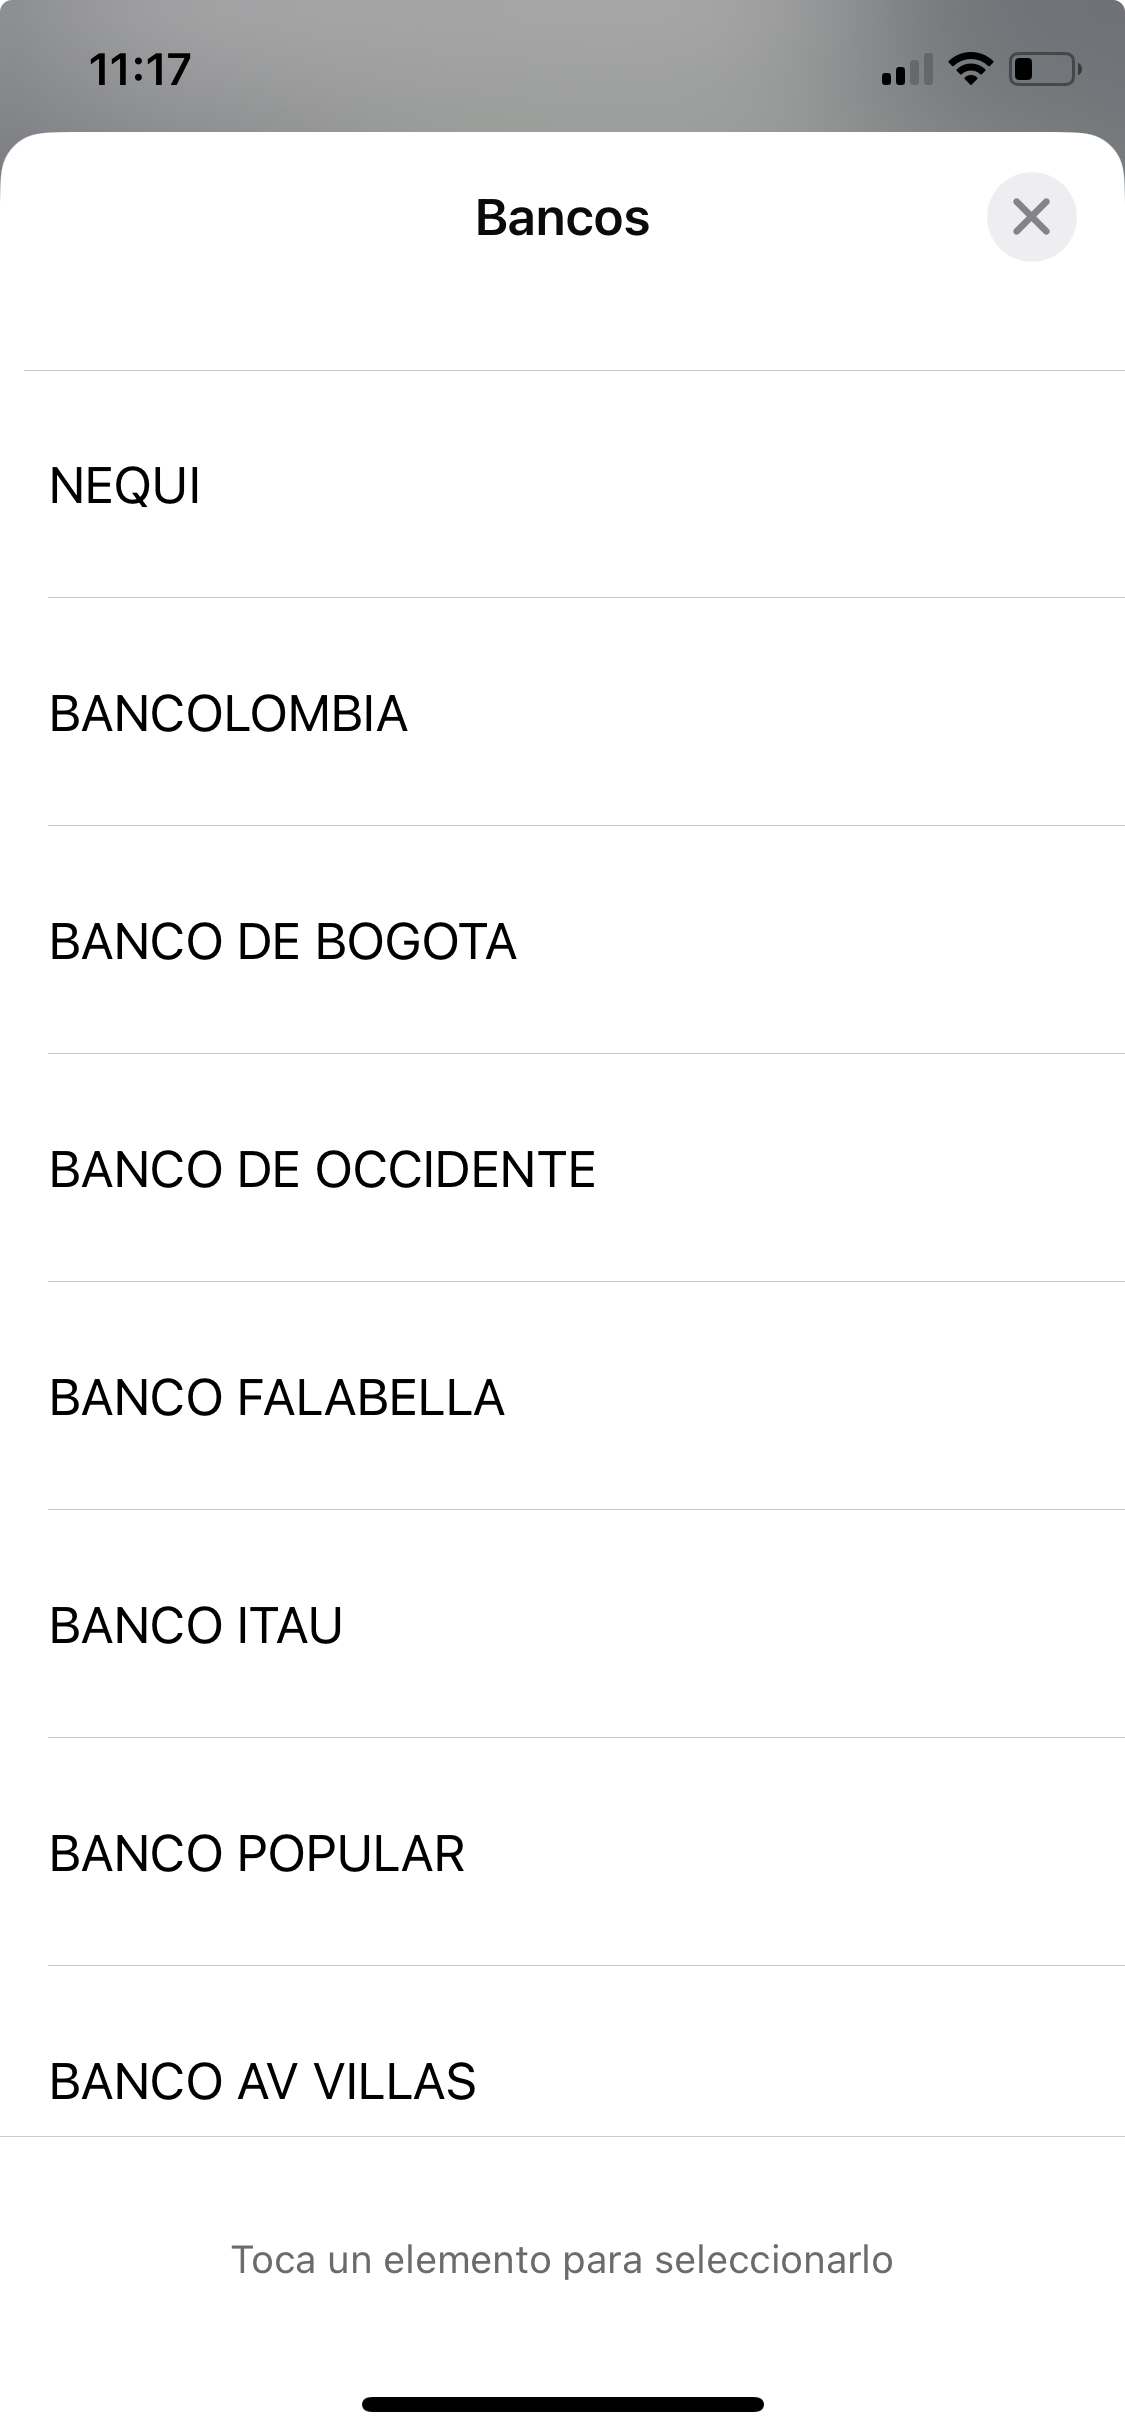
Si se acepta, aparece un menú con todos los bancos del país. Luego solicita el correo electrónico para iniciar una validación con la infraestructura de PSE.
El proceso exige la cédula de la víctima.
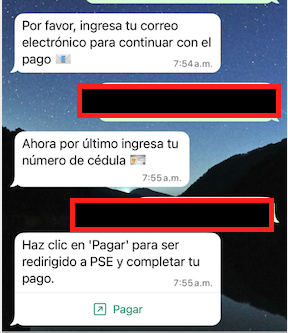
Con esos datos, el bot genera un código de verificación que llega al correo. El remitente es [email protected], lo que sugiere una conexión con la infraestructura técnica de ACH.
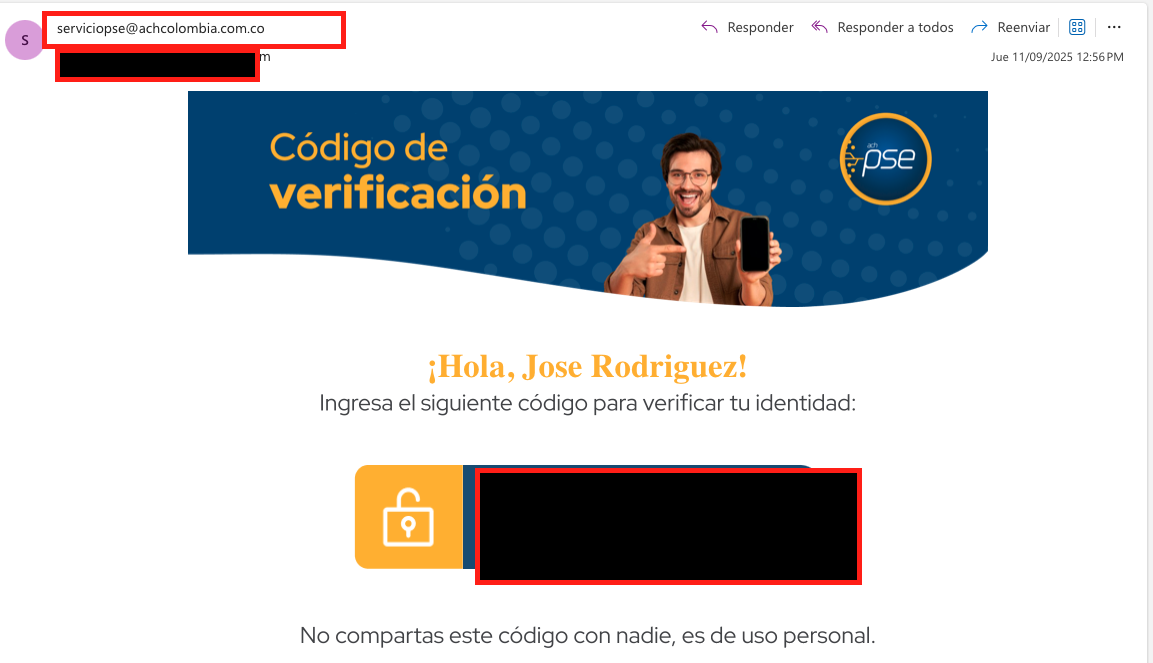
No es posible confirmar si el correo proviene realmente de PSE o de un sistema paralelo sin que la empresa lo investigue. Como es usual, ACH no respondió a nuestras solicitudes de información. Lo que sí podemos confirmar es que llega un código de verificación que habilita el siguiente paso.
Finalmente, la estafa culmina en una página que o imita el portal del banco seleccionado o que usa infraestructura real de los bancos. En nuestro análisis encontramos la URL:
https://botonbancolombia.apps.bancolombia.com/web/transfer-gateway/checkout/_880fgLOGER?pse=true
No podemos establecer si esta dirección hace parte de la infraestructura técnica de Bancolombia sin que la entidad lo confirme. Enviamos la URL para que confirmaran, pero no respondieron. En esta versión falsa de la pasarela, las víctimas entregan sus datos bancarios y allí se concreta el robo.