
Medellin.gov.co: publican archivos de gestión interna del Distrito
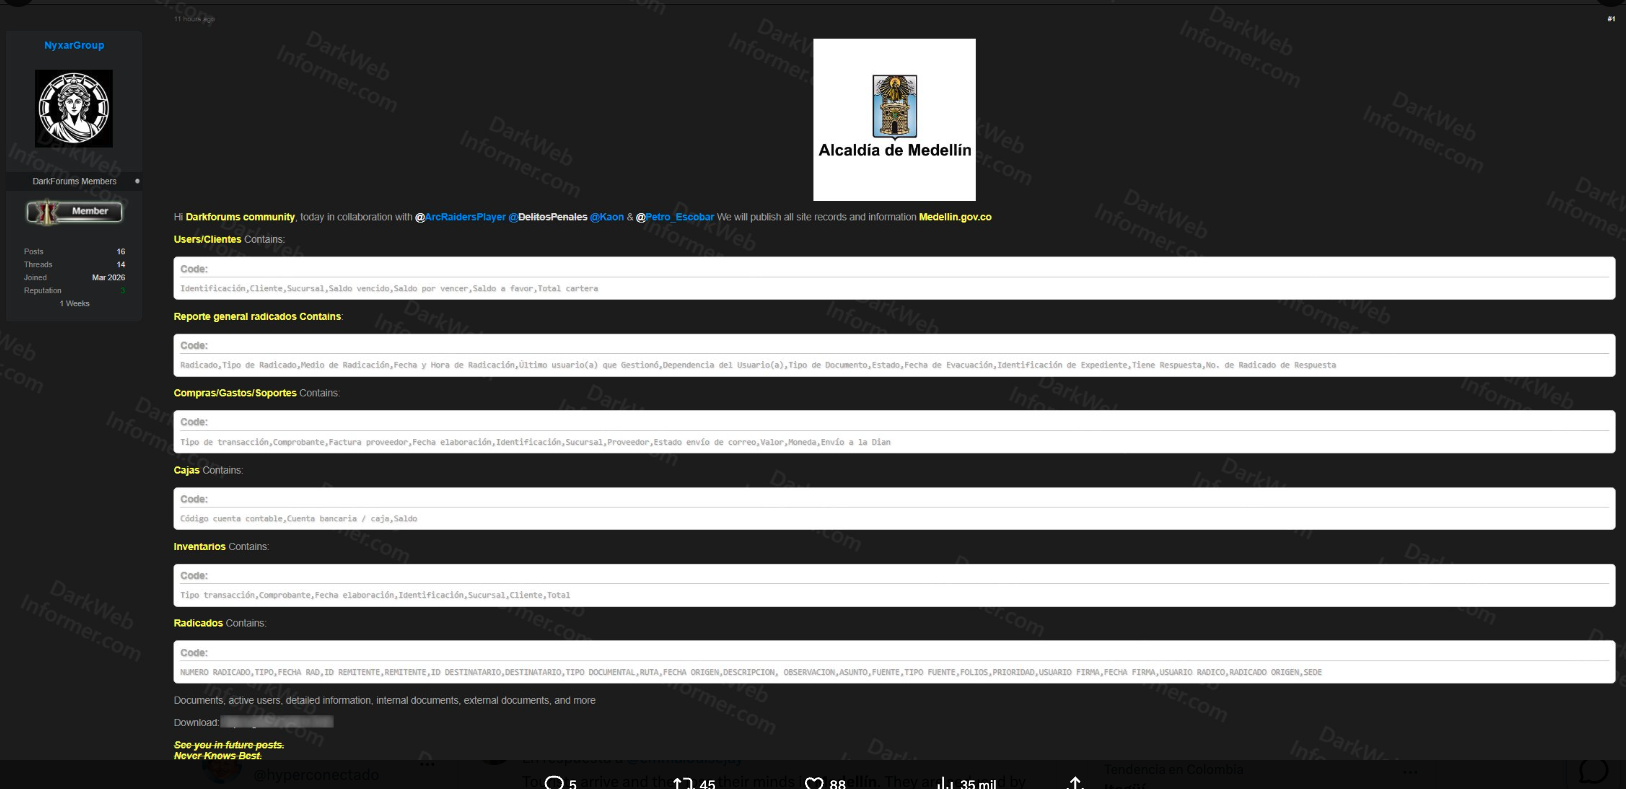
Un grupo con historial de ataques a entidades colombianas publicó el fin de semana o que describe como registros completos del portal medellin.gov.co. La publicación apareció en un foro de forma gratuita, con la colaboración declarada de otros cuatro usuarios. MuchoHacker.lol descargó y analizó la muestra.
El paquete lleva el nombre mercurio.medellin.gov.co, pesa aproximadamente 234 megabytes y contiene 55 archivos.
Lo que hay adentro
El hallazgo más significativo son 12 archivos HTML que contienen 202.328 registros del que sería el sistema de gestión documental del Distrito llamado Mercurio.
El análisis de estos archivos mostraría que son exportaciones directas de un sistema de radicación institucional. No tienen metadatos de autor ni scripts inyectados — son tablas simples volcadas desde lo que parece ser el sistema oficial de correspondencia y trámites de la Alcaldía.
Cada registro incluye número de radicado, tipo de documento, medio de radicación, fecha y hora exacta, nombre del funcionario que gestionó el trámite, dependencia a la que pertenece, estado del proceso e identificación del expediente.
Entidades identificadas en la muestra
Dependencias de la Alcaldía de Medellín presentes en uno solo de los archivos analizados por MuchoHacker.lol.
Entidades identificadas en uno solo de los archivos analizados. La muestra publicada por NyxarGroup contiene 55 archivos con un peso total de 234 MB.
En términos prácticos: quien tenga acceso a estos archivos puede ver un mapa detallado de cómo opera internamente la administración del Distrito, qué dependencias gestionan qué tipo de trámites, y qué funcionarios los manejan.
Existen dos datos que MuchoHacker.lol no pudo verificar. El número de radicado y la respuesta del radicado. Nos comunicamos por medio de redes sociales con. la alcaldía pero no hubo una respuesta.
Por qué el análisis apunta a material auténtico
La estructura de los archivos es consistente con sistemas de radicación reales. Construir 202.328 registros con esa coherencia interna para fabricar un leak sería inusual.
Los archivos Excel del paquete no tienen metadatos de autor — algo habitual en exportaciones desde sistemas institucionales, no en documentos fabricados.
MuchoHacker.lol no pudo confirmar de forma independiente que estos archivos provienen directamente de servidores activos de la Alcaldía. Lo que sí puede afirmar es que la estructura y el volumen del material son consistentes con sistemas de gestión documental reales.
La respuesta de la Alcaldía
La Alcaldía de Medellín emitió un comunicado el mismo mismo día de la publicación en foros seguido de múltiples publicaciones de medios masivos tradicionales que no se tomaron el trabajo de averiguar en qué consitía el leak.
Aseguró que “no existe ningún ciberataque en curso” y que “no hay evidencia de plataformas comprometidas”. Agregó que adelanta “un proceso de revisión detallada” sobre la información que ha circulado.
El comunicado no menciona ni descarta la existencia de los archivos publicados.
Las versiones son incompatibles en un punto concreto: el nombre del servidor al que estarían asociados los archivos coincide con un subdominio del portal oficial del Distrito, y el material analizado tiene características de exportaciones institucionales reales.
MuchoHacker.lol solicitó aclaración específica sobre los archivos. Hasta el cierre de esta nota no hubo respuesta adicional.
NyxarGroup: no es la primera vez
Este no es el primer caso en que NyxarGroup publica información de entidades colombianas. El grupo tiene registros previos de ataques documentados por esta redacción, con especial actividad en el sector salud.
La publicación fue calificada como “free leak” — distribución gratuita, sin demanda de rescate conocida. Ese patrón sugiere que el objetivo podría ser el daño reputacional o la visibilidad del grupo, más que una extorsión directa a la entidad.
Lo que no se pudo confirmar
El paquete también contiene archivos con características de datos comerciales privados cuyo origen no fue posible establecer. No se descarta que parte del material provenga de fuentes distintas a la Alcaldía — una práctica conocida entre actores de amenaza para inflar la magnitud aparente de un ataque.
MuchoHacker.lol analizó únicamente la muestra disponible públicamente. No fue posible determinar el vector de acceso ni si el conjunto completo de archivos contiene datos personales de ciudadanos más allá de lo revisado.
Varios medios de comunicación replicaron el comunicado de la Alcaldía sin verificación independiente. El Colombiano, por ejemplo, publicó una nota basada exclusivamente en la versión oficial, en la que describió el incidente como “versiones que se regaron en redes sociales” y atribuyó la circulación de la información a una cuenta de X identificada como Dark Web Informer. El medio no mencionó la existencia de una muestra descargable ni realizó análisis propio del material publicado. MuchoHacker.lol descargó y analizó los archivos directamente desde el foro donde NyxarGroup los publicó.
La Alcaldía de Medellín insiste en que no hay evidencia de plataformas comprometidas. Sin embargo, los archivos siguen disponibles en el foro donde NyxarGroup los publicó. Cualquier persona puede descargarlos en este momento.
Así luce la información expuesta
Estructura real de los archivos analizados por MuchoHacker.lol. Los datos han sido reemplazados para proteger la información de los funcionarios.
| Radicado | Tipo de Radicado | Medio de Radicación | Fecha y Hora | Último usuario(a) que Gestionó | Dependencia | Tipo de Documento | Estado | Fecha de Evacuación | ID Expediente | Tiene Respuesta | No. Radicado Respuesta |
|---|---|---|---|---|---|---|---|---|---|---|---|
| ?????????? | ???????? | ?????? | ???????????? | ????????????????? | ?????????????? | ???????? | ?????? | ???????????? | ?????????? | ??? | ?????????? |
| ?????????? | ???????? | ?????? | ???????????? | ????????????????? | ?????????????? | ???????? | ?????? | ???????????? | ?????????? | ??? | ?????????? |
| ?????????? | ???????? | ?????? | ???????????? | ????????????????? | ?????????????? | ???????? | ?????? | ???????????? | ?????????? | ??? | ?????????? |
Los datos reales incluyen nombres de funcionarios, dependencias específicas y fechas exactas de gestión de trámites del Distrito. MuchoHacker.lol no reproduce información personal de los archivos.


