
Brecha en Emergia expone datos de clientes BBVA Colombia: 1.722.645 de registros en línea y con acceso público
Un actor de amenaza vinculado al grupo NyxarGroup publicó en un foro clandestino lo que serían archivos internos de Emergia, empresa proveedora de servicios de cobranza para BBVA Colombia. Los archivos habrían sido extraídos de la plataforma tecnológica del proveedor y contendrían información personal de clientes del banco con obligaciones financieras vigentes.
Lo que se publicó en el foro
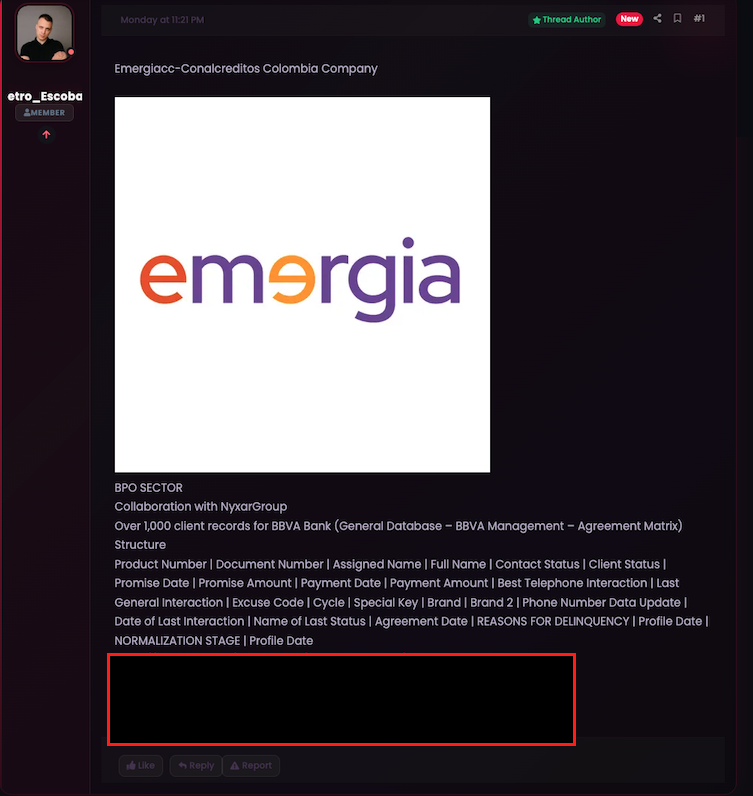
El hilo fue publicado el lunes pasado por un usuario identificado como “Petro_Escobar”, quien declaró actuar en colaboración con NyxarGroup. El post, categorizado en la sección de bases de datos del foro, incluye el logotipo de Emergia —empresa del sector BPO también identificada como Conalcréditos Colombia Company— y un enlace a los archivos, protegidos con una contraseña.
Según lo que el actor afirmó en su publicación, los archivos contendrían más de 1.000 registros de clientes de BBVA. MuchoHacker.lol verificó la existencia de los archivos y analizó su estructura. Los datos declarados incluyen nombre completo, número de cédula, número de teléfono, número de producto bancario, estado del cliente, fechas y valores de compromisos de pago, historial de gestiones de cobranza, direcciones y códigos de gestión interna.
Lo que confirma BBVA
BBVA Colombia respondió a una solicitud de este medio y confirmó el incidente. En su declaración, el banco indicó que detectó un acceso no autorizado a la plataforma tecnológica de uno de sus proveedores externos de cobranza.
Según el banco, los archivos vulnerados contienen nombre, cédula y número telefónico de un conjunto de clientes. BBVA aclaró que la información expuesta no incluye claves ni contraseñas, y que el proveedor no tenía acceso a información de productos de ahorro o depósitos.
Una vez detectado el incidente, el banco activó sus protocolos de seguridad, desconectó todos los canales de comunicación con el proveedor e inició una investigación. BBVA indicó además que notificó directamente a los clientes afectados y habilitó la línea 01 8000 912 227 para atender inquietudes.
Lo que MuchoHacker.lol encontró en los archivos
El análisis de los 18 archivos que conforman el paquete publicado revela una estructura significativamente más amplia que la descrita por el atacante. Los archivos, organizados en seis categorías, declaran un total de 1.722.645 registros distribuidos así:
- Bases generales: 554.161 registros con datos de identificación, estado de contacto y valores de deuda
- Gestiones BBVA: 441.753 registros con historial detallado de llamadas, compromisos y estados de cobranza
- Gestiones universo: 274.115 registros con teléfonos, direcciones y datos de gestión
- Teléfonos: 397.759 registros con celulares, fijos y estado de validación
- Gestión única: 48.248 registros
- Matrices de acuerdos: 6.609 registros con nombres de gestores, valores acordados y fechas de compromiso
MuchoHacker.lol no pudo confirmar de forma independiente que la totalidad de estos registros corresponda a personas únicas ni que todos los datos sean verídicos. La cifra declarada por el actor supera ampliamente el “más de 1.000 registros” mencionado en la publicación del foro.
Los archivos más grandes corresponden a campañas denominadas “BBVA PREVENTIVA PARTICULARES” y “BBVA VIGENTE”, fechadas en marzo de 2026. Uno solo de los archivos de gestión pesa 704,5 MB.
Emergia no confirmó ni desmintió
Este medio contactó a Emergia el pasado martes antes de la publicación. La empresa respondió y propuso una videollamada con un funcionario, que se realizó. Durante el encuentro, el representante de la compañía no confirmó ni negó el incidente. Indicaron que analizarían la información compartida. Al cierre de esta nota, Emergia no había emitido una declaración formal a pesar de que expresamente lo solicitamos como parte de nuestro estandar profesional.
NyxarGroup: un actor con antecedentes en Colombia
NyxarGroup es el mismo grupo que MuchoHacker.lol ha rastreado en ataques previos contra el sector salud colombiano, incluyendo incidentes que habrían afectado a Clínica Panamericana, COOPSANA IPS, Salud Colsubsidio, Hospital Regional de Moniquirá y Macromed IPS, con cerca de 4,6 millones de registros declarados en esos casos. La aparición del grupo en este nuevo incidente amplía el perfil de sectores que presuntamente estarían en su mira.
Qué significa para los clientes afectados
La información expuesta —números de cédula, teléfonos, nombres completos y estados de deuda— es suficiente para que terceros malintencionados construyan llamadas fraudulentas haciéndose pasar por el banco o por gestores de cobranza. BBVA advirtió a sus clientes que el banco nunca solicitará claves, códigos de seguridad ni transferencias por teléfono o mensaje.
Quien reciba una llamada o mensaje solicitando ese tipo de información debe desconfiar y verificar contactando directamente la línea oficial del banco.
¿Está usted entre los afectados?
Dado el volumen de información comprometida y el interés público que representa este incidente, MuchoHacker.lol incorporará estos registros a su buscador de filtraciones. La consulta solo confirmará si su número de cédula aparece en los archivos publicados, sin revelar ningún otro dato. Publicaremos un aviso en cuanto la herramienta esté disponible.
Magnitud del ataque a clientes de BBVA Colombia
Un actor vinculado a NyxarGroup publicó archivos extraídos de Emergia, proveedor de cobranza de BBVA. El banco confirmó el acceso no autorizado pero no precisó el volumen total de afectados. Esto es lo que encontramos.


