
Inter Rapidísimo: nueva filtración expone datos de 661 mil clientes en foro cibercriminal
El actor de amenazas Typical_Idiot habría publicado una base de datos con información sensible de la empresa de mensajería. El incidente incluiría nombres completos, hashes de contraseñas, teléfonos y ubicaciones geográficas.
Inter Rapidísimo, una de las empresas de mensajería y logística más grandes de Colombia, habría sido víctima de una filtración de datos. Un actor de amenazas identificado como Typical_Idiot publicó en el foro cibercriminal BreachForums lo que sería una base de datos con información de 661,000 clientes.
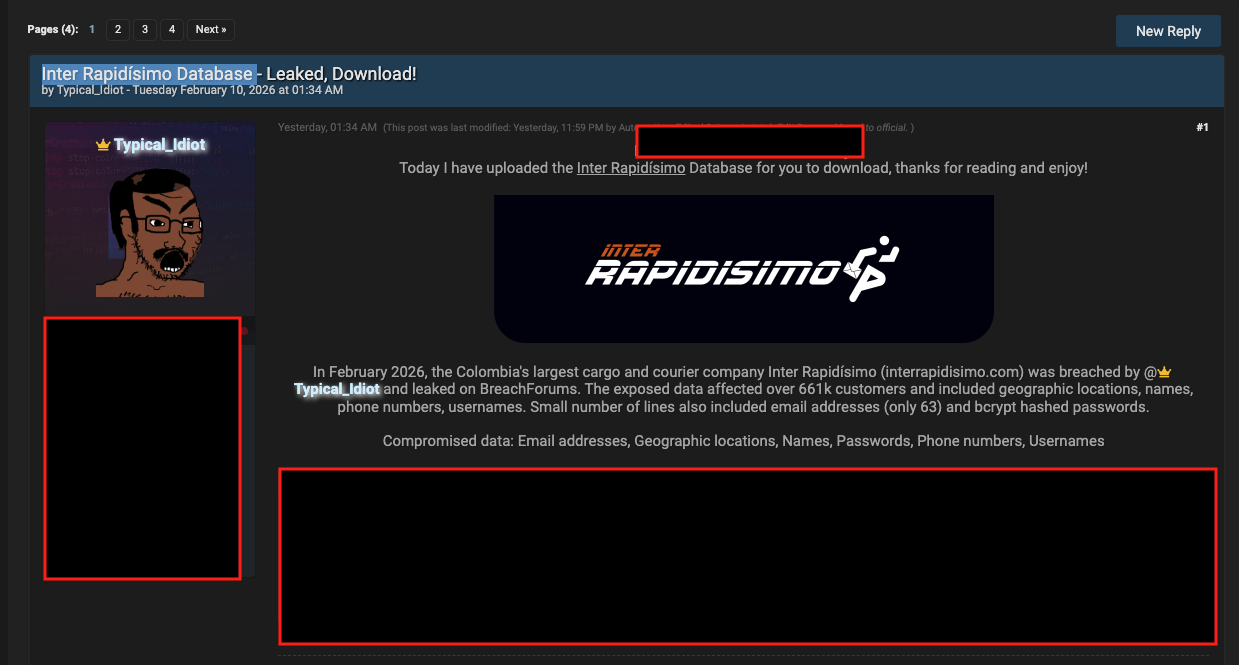
La publicación apareció el 10 de febrero de 2026 en un popular foro de comercio de bases de datos robadas. Según el anuncio, los datos comprometidos incluirían correos electrónicos, ubicaciones geográficas, nombres completos, hashes de contraseñas, números telefónicos y nombres de usuario.
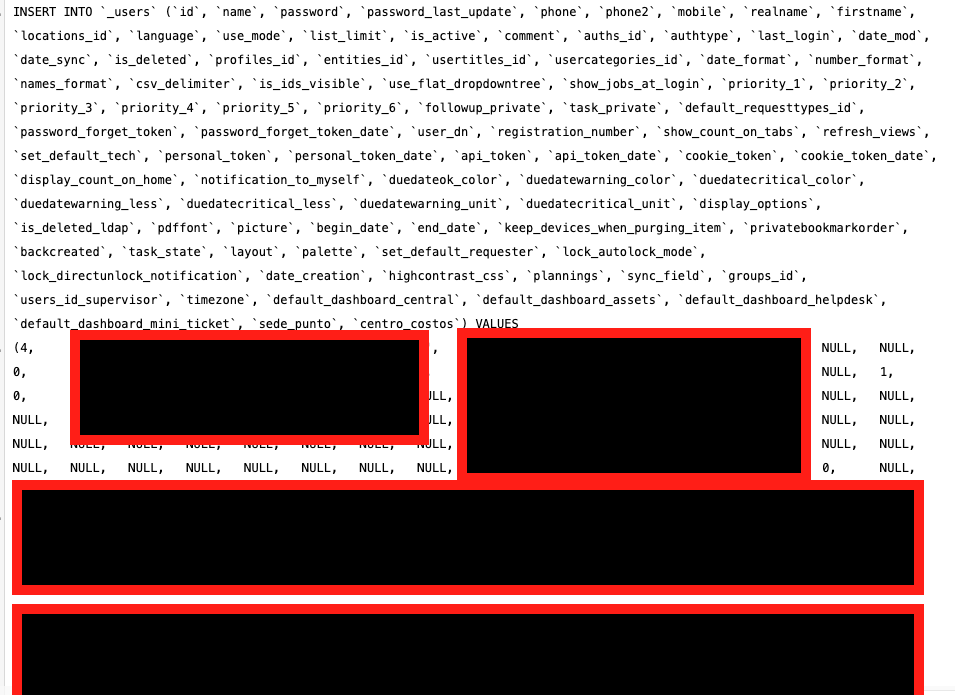
MuchoHacker.lol verificó una muestra de los archivos filtrados.
Qué datos habrían sido comprometidos
La información filtrada incluiría múltiples tablas de una base de datos corporativa. Entre los campos más sensibles se encontrarían:
- Nombres completos y datos de identificación: Documentos de identidad, nombres, apellidos y números de registro
- Hashes de contraseñas: Versiones encriptadas de las contraseñas reales.
- Información de contacto: Números de teléfono móvil, teléfonos fijos, extensiones corporativas
- Datos corporativos: Centros de costos, sedes, departamentos, correos institucionales
- Tokens de acceso: Claves API, tokens personales y cookies de sesión (también en formato encriptado)
- Ubicaciones: Direcciones físicas y asignaciones geográficas
Los datos publicados incluirían registros de actividad hasta el 6 de febrero de 2026, según la muestra analizada. Los datos más recientes en la muestra analizada corresponderían a accesos registrados el 6 de febrero de este año.
El problema con los hashes
Aunque las contraseñas no fueron expuestas en texto plano, los hashes encontrados en la base de datos representan un riesgo significativo. Este algoritmo de encriptación es considerado obsoleto desde hace más de una década.
Los cibercriminales con recursos suficientes podrían intentar revertir estos hashes para obtener las contraseñas originales.
Contexto del ataque
Typical_Idiot se identifica como miembro del foro BreachForums con reputación de 942 puntos. El usuario habría realizado 24 publicaciones desde septiembre de 2024.
Inter Rapidísimo opera en Colombia, Perú y Estados Unidos.
MuchoHacker.lol notificó a Inter Rapidísimo sobre la filtración. No respondieron.
Riesgos para los afectados
La exposición de hashes de contraseñas y datos personales podría facilitar ataques adicionales. Los cibercriminales podrían utilizar esta información para:
- Intentar descifrar contraseñas
- Realizar ataques de reutilización de credenciales en otros servicios
- Ejecutar campañas de suplantación de identidad dirigidas
- Realizar fraudes telefónicos con información personalizada
- Crear perfiles detallados para ingeniería social
Incluso sin acceso directo a las contraseñas originales, la combinación de nombres, correos y números telefónicos facilita ataques sofisticados de ingeniería social.
Qué pueden hacer los afectados
Si usted es cliente o empleado de Inter Rapidísimo, estas son las recomendaciones:
- Cambiar inmediatamente las contraseñas de cualquier cuenta relacionada con la empresa
- Si reutilizó esas contraseñas en otros servicios, cámbielas también
- Activar autenticación de dos factores en todas las cuentas posibles
- Estar alerta ante intentos de suplantación por teléfono o correo electrónico
- Considerar reportar el incidente ante la Superintendencia de Industria y Comercio
La Ley 1581 de 2012 establece obligaciones específicas para empresas que manejan datos personales en Colombia. Las organizaciones deben implementar medidas de seguridad adecuadas y notificar a los titulares en caso de incidentes.


