
Así funciona el ataque que se desplegó a ciudadanos de Mesitas del Colegio
Un análisis de ciberseguridad realizado por un analista anónimo ha expuesto una campaña activa de distribución de malware que utiliza falsos documentos judiciales y médicos para engañar a las víctimas. En
MuchoHacker.lol reportamos la semana pasada un ataque a ciudadanos del municipio de Mesitas del Colegio en Cundinamarca. Gracias a una pronta denuncia ciudadana pudimos obtener el archivo adjunto que utilizan los atacantes para realizar el ataque.
Un lector de MuchoHacker.lol se ofreció para hacer un análisis detallado del archivo adjunto.
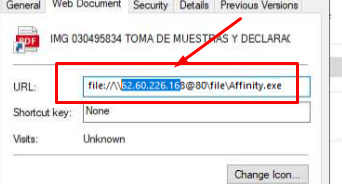
Los archivos maliciosos, disfrazados de citaciones y resultados de laboratorio, son en realidad accesos directos que redirigen a un servidor comprometido desde donde se descarga automáticamente software malicioso.
La persona movida por la curiosidad e incitación que genera el correo que usan para atacar lo que realmente está haciendo es dándole clic a un acceso directo que descarga alguno de los múltiples programas maliciosos que se encontraron alojados en un servidor alemán.
Servidor Malicioso Identificado por Múltiples Proveedores de Seguridad
La infraestructura utilizada por los atacantes ha sido ampliamente reportada como maliciosa.
El servidor con IP 62[.]60[.]226, desde donde se ejecuta el ataque ha sido marcado como malicioso por 16 de 95 proveedores de seguridad, incluyendo firmas reconocidas como Kaspersky, Fortinet, Sophos y ESET. La dirección IP pertenece a la red 62[.]60[.]226.168 con ubicación en Alemania (DE).
Amplio Ecosistema de Malware Detectado
La investigación reveló que el servidor alojaba un extenso catálogo de malware, incluyendo el stealer Rhadamanthys, herramientas de anti-detección como NetReactor y PureHVNC, y cargadores especializados como WebDav Loader. Entre los archivos identificados se encuentran ejecutables camuflados como aplicaciones legítimas de PDF y herramientas de productividad.
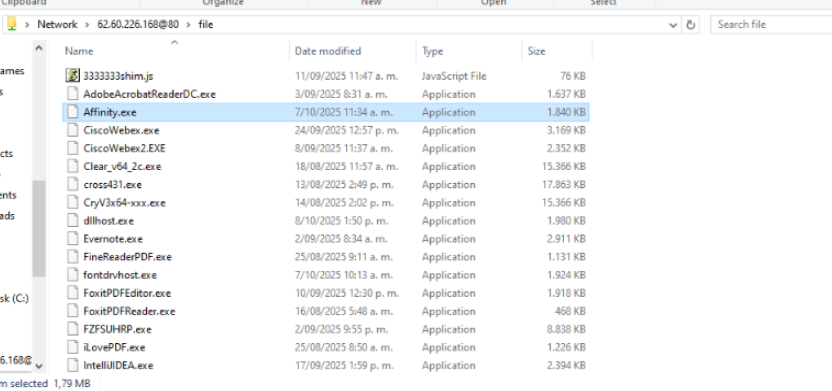
La campaña emplea una técnica evasiva donde los archivos .URL, al abrirse desde el navegador, activan automáticamente la descarga e ejecución de malware mediante el parámetro file, evitando así las protecciones tradicionales contra descargas. Los nombres de los archivos fueron cuidadosamente diseñados para imitar documentos oficiales del sistema judicial y de salud, fechados alrededor del 07 de octubre, maximizando la probabilidad de que las víctimas los ejecuten.
Campo de Engaño: Las Múltiples Caras del Ataque
Los ciberdelincuentes han desplegado una sofisticada campaña de suplantación que utiliza diversos tipos de documentos aparentemente oficiales para maximizar el engaño. Cada archivo .URL está diseñado para apelar a diferentes contextos de urgencia y autoridad.
Documentos Judiciales Identificados:
Documentos Médicos y de Laboratorio:
Patrón de Ataque:
- Suplantación Institucional: Imitan documentos de cortes, laboratorios y entidades de salud
- Creación de Urgencia: Fechas específicas (07 de Octubre) y términos como “CITACIÓN”, “RESERVADA”, “URGENTE”
- Apelación Emocional: Combinan temas sensibles como salud (VIH) con procedimientos legales
- Repetición de Patrones: Mismos nombres de archivo con variaciones para aumentar credibilidad
Todos estos archivos .URL redirigen al mismo servidor malicioso (62.60.226.[REDACTED]) para descargar malware automáticamente.
Implicaciones de Seguridad
Este caso demuestra la evolución de las tácticas de ingeniería social, donde atacantes aprovechan la confianza en instituciones públicas para comprometer sistemas. Los analistas recomiendan verificar exhaustivamente la procedencia de cualquier documento recibido por correo electrónico, implementar soluciones de seguridad que analicen el tráfico web en tiempo real, y capacitar a los usuarios sobre los riesgos de abrir archivos inesperados.
Rhadamanthys: El Juez del Inframundo Digital
El stealer Rhadamanthys actúa como un ladrón metódico que extrae sistemáticamente información valiosa de los sistemas infectados. Su capacidad de robo abarca múltiples categorías de datos críticos:
Una vez recolectada toda esta información, Rhadamanthys la envía de forma encubierta a un servidor de comando y control (C&C) controlado por los atacantes, completando el ciclo de exfiltración de datos.


