
Fraude digital: portal falso de Claro roba información y crea códigos OTP legítimos
El pasado 15 de agosto apareció registrado el dominio personalclaro.com.co, un sitio casi idéntico al portal oficial de Claro Colombia. Desde entonces, los atacantes lo han usado para engañar a clientes postpago, logrando que las víctimas paguen sus servicios en una infraestructura digital falsa.
Lo preocupante y lo sofisticado del ataque es que los atacantes han logrado crear una infraestructura similar a la original. A tal punto ha llegado el nivel de sofisticación del ataque que son capaces de enviar un mensaje OTP como el real. Esto indica que atacantes tienen acceso a datos privados que la empresa Claro.
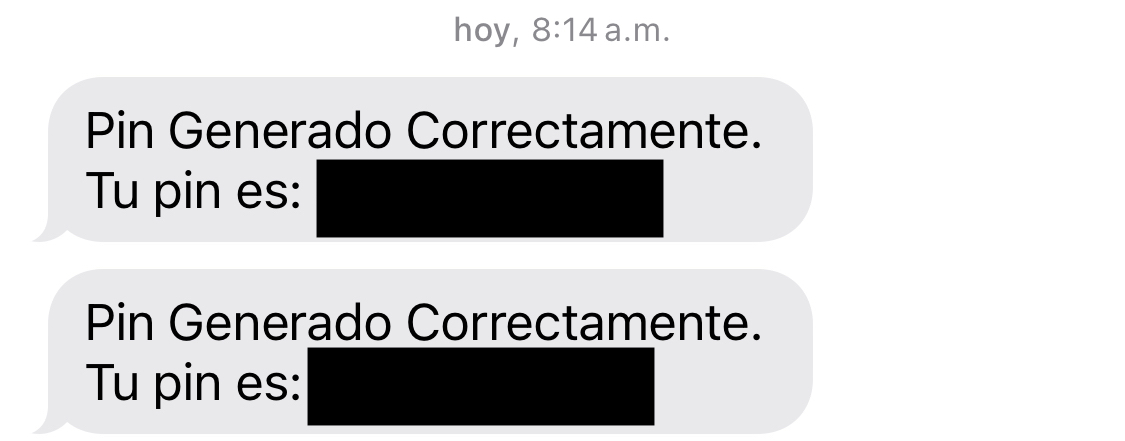
Inmediatamente conocimos el ataque hicimos diversas pruebas con 3 diferentes números telefónicos y en dos de ellos el código OTP llegó correctamente. Esto sugiere que los atacantes tienen acceso a datos de clientes como número de factura, valor, número de teléfono.
El ataque se camufla tan bien que pasa desapercibido incluso para usuarios atentos.
A diferencia de intentos previos de phishing, este portal falso no solo imita la apariencia oficial, sino que además integra datos reales de clientes de Claro. Cuando el sistema solicita un código de verificación, el mensaje de texto llega correctamente al teléfono de la víctima. Esto indica que los atacantes accedieron a información privada que no fue resguardada de manera adecuada.
¿Cómo funciona el fraude?
El portal falso reproduce los pasos habituales de consulta y pago de facturas postpago.
- El usuario ingresa su número de celular

2. El aplicativo falso pide ingresar número celular para generar código OTP
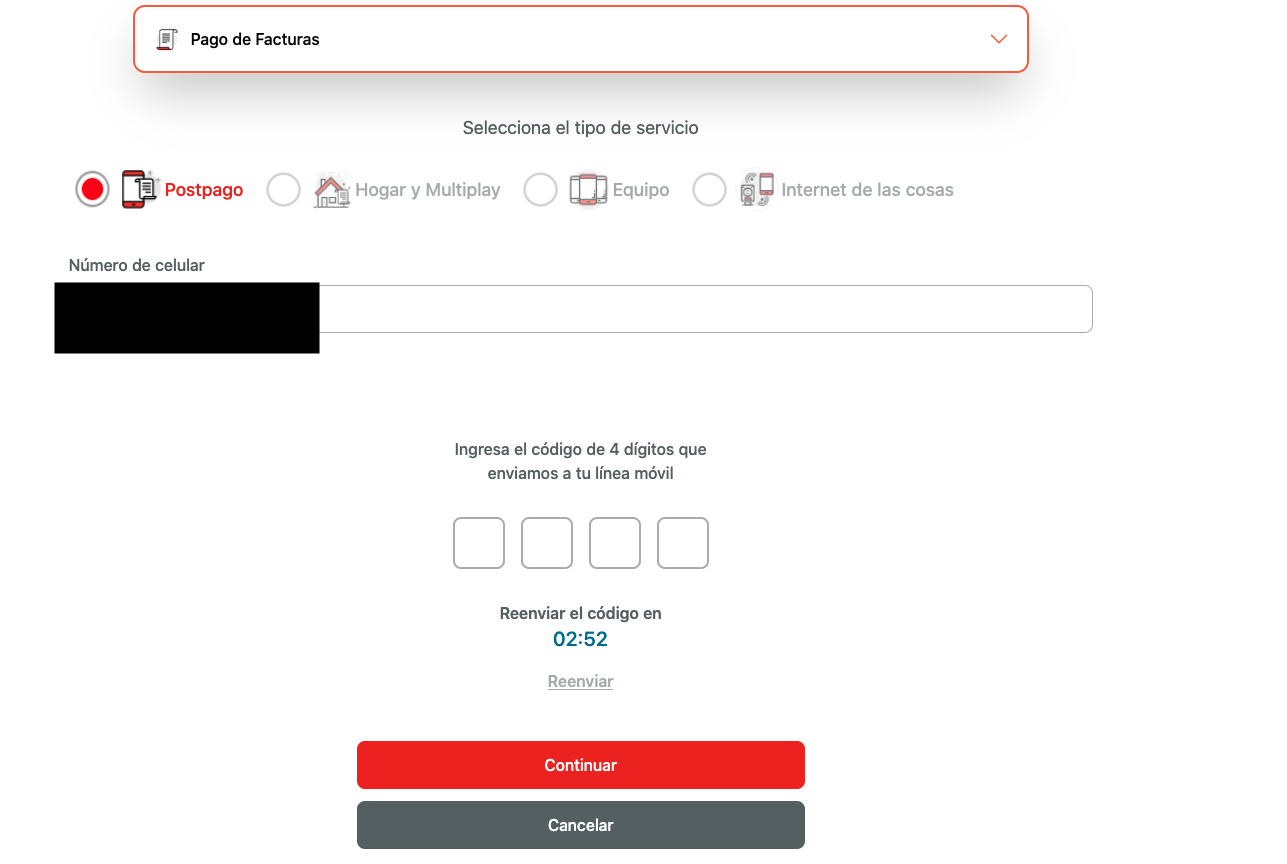
3. Se solicita un código OTP, que efectivamente llega al móvil de la víctima.
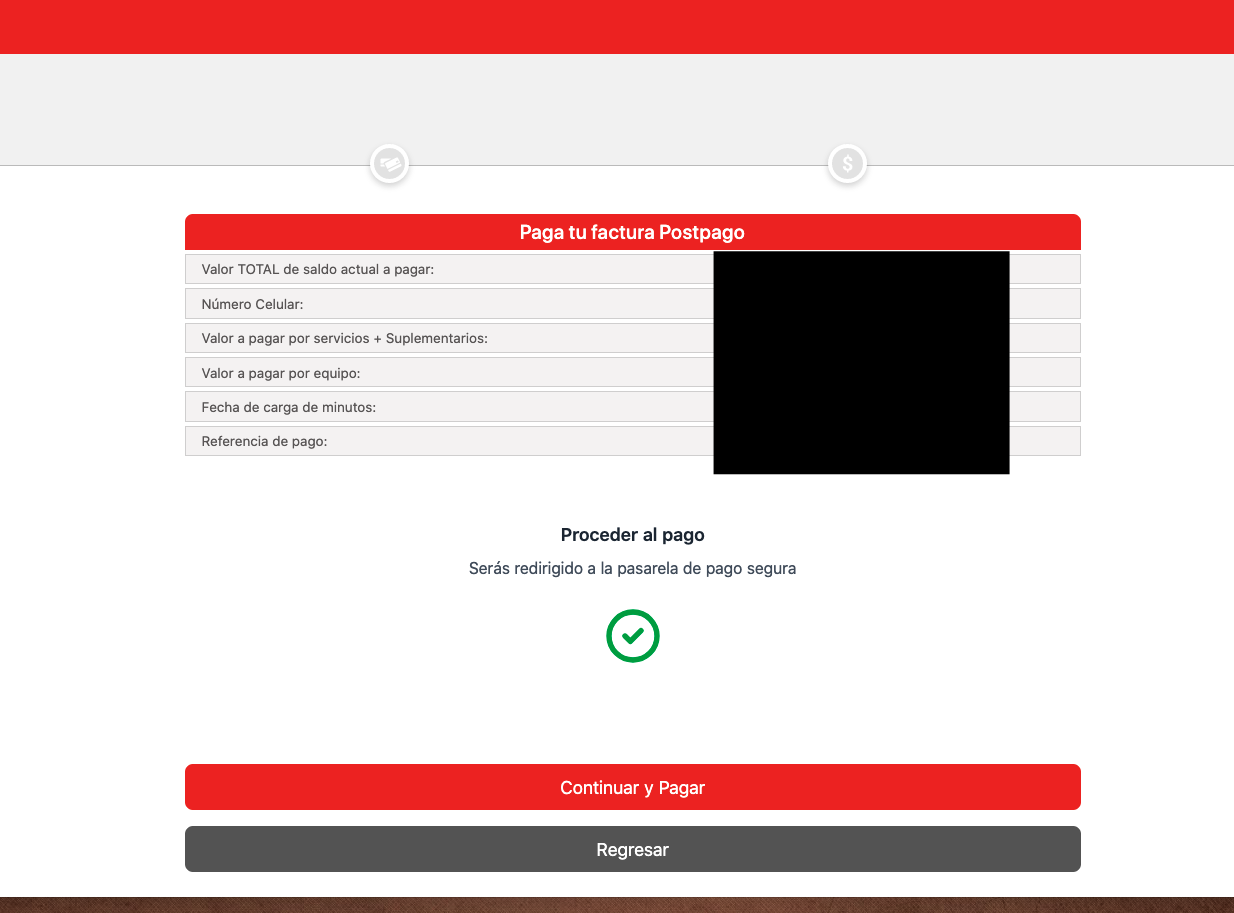
4. El sistema genera una factura con montos y referencias de pago que información real de los clientes.
5. La víctima hace un pago en la plataforma de Mercado Pago

Los pantallazos revisados muestran que los delincuentes usan la infraestructura de Mercado Libre para procesar los pagos. Esto representa un salto en sofisticación: no se trata de páginas de pago falsas, sino de un uso indebido de servicios legítimos para lavar la transacción.
Riesgos para los usuarios
Este tipo de ataque va más allá del phishing tradicional. No solo busca contraseñas o datos de tarjetas, sino que aprovecha información en tiempo real de la operadora.
Para un usuario común, el riesgo inmediato es la pérdida de dinero y la exposición de su número de celular. Pero el daño puede ir más lejos: acceso a cuentas vinculadas al número, fraudes adicionales y posible reventa de la información en foros clandestinos.
El acceso indebido a datos personales y financieros está regulado en Colombia por la Ley 1581 de 2012 (protección de datos) y la Ley 1273 de 2009, que tipifica delitos informáticos como el hurto por medios electrónicos y la violación de datos personales. En este escenario, tanto los atacantes como posibles negligencias de custodia por parte de operadores pueden generar responsabilidades legales.
¿Cómo puedes protegerte?
- Verifica siempre la dirección web antes de ingresar datos. El dominio oficial de Claro Colombia es claro.com.co.
- Desconfía de enlaces recibidos por SMS o WhatsApp. Accede siempre escribiendo la URL en tu navegador.
- Revisa certificados de seguridad: haz clic en el candado del navegador y confirma que corresponde a la empresa legítima.
- Si recibes un OTP inesperado, no lo ingreses en ningún sitio.
- Activa alertas de consumo y movimientos en tu banco para detectar cargos irregulares.
- Reporta inmediatamente sitios sospechosos ante Claro, la Superintendencia de Industria y Comercio


