
Ataque a Ecopetrol: el catálogo de datos que el grupo atacante dice tener en su poder
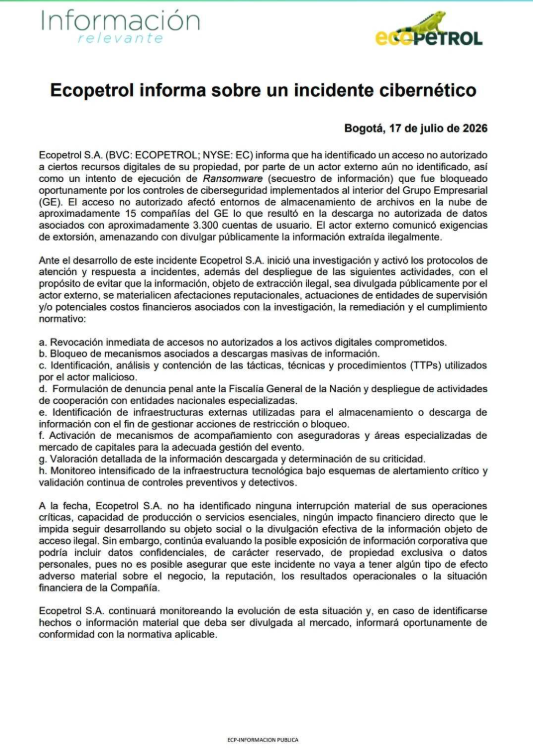
Ecopetrol reconoció la descarga no autorizada de datos de 3.300 cuentas de usuario tras el ciberataque del 17 de julio. Pero el grupo responsable, The Gentlemen, publicó en su sitio de filtraciones un documento mucho más extenso: un catálogo de 11 categorías de información corporativa que, según afirma, suma cerca de 327.000 archivos y un terabyte de datos. Datos que hasta el día de hoy no se conocían y que no hicieron parte de los datos que informó la entidad a los medios de comunicación colombianos.
MuchoHacker.lol tuvo acceso a ese documento. A continuación, un recuento de lo que el grupo asegura tener, categoría por categoría. Se trata en su totalidad de afirmaciones del atacante, sin verificación independiente, por lo que cada punto debe leerse en condicional.
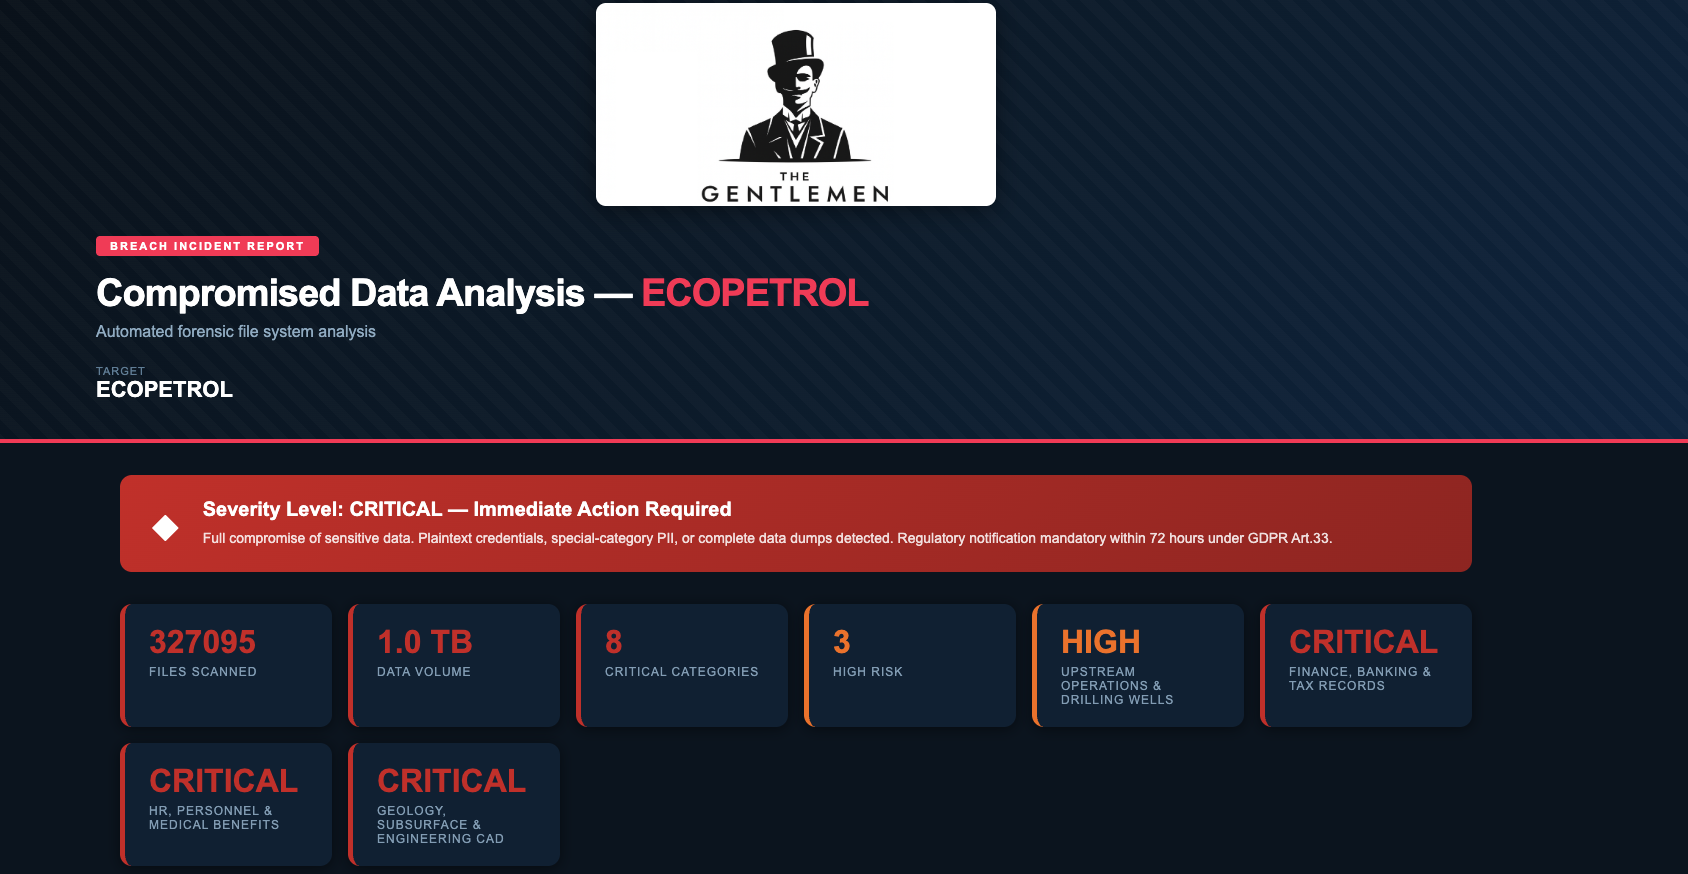
Igualmente es importante señalar que el documento publicado por los atacantes bajo el nombre de “report” tiene señales de ser un análisis creado con IA producto del escaneo de unos documentos supuestamente extraidos.
Como evidencia de que el informe puede ser real los atacantes acompañaron sus afirmaciones con las rutas digitales de los documentos. Con ello también se compartieron nombres de usuario de supuestamente funcionarios de la entidad y nombres de los archivos que habrían robado a la entidad. El informe no contienen ningún documento como muestra.
Operaciones de perforación: los campos más productivos del país
La primera categoría, según el documento, reuniría cerca de 6.000 archivos vinculados a los campos Rubiales, Casabe, Orito y Florena. El material incluiría reportes diarios de perforación, registros de cementación de pozos, diseños de ensamblajes de fondo y análisis de estabilidad de yacimientos.
También figurarían mapas de zonas de bloqueo y seguridad física en la región de Casanare, además de listas de precios pactados con contratistas de servicios petroleros como SLB, Baker Hughes, Nabors y Halliburton.
Finanzas: nómina, extractos bancarios y declaraciones tributarias
El documento describe cerca de 7.000 archivos financieros, con un peso agregado cercano a 74 gigabytes. Incluirían planillas de nómina con salarios y deducciones de “cientos de empleados”, según el propio informe, así como extractos y confirmaciones de transferencia de entidades como Bancolombia, Scotiabank y AV Villas.
También mencionan declaraciones de IVA, ajustes tributarios vinculados a contratos con proveedores, y archivos de control interno bajo la normativa SOX —aplicable a Ecopetrol por su condición de emisor listado en Nueva York.
El grupo que atacó a Ecopetrol asegura tener en su poder una carpeta comprimida con documentos de control de auditoría interna, específicamente relacionados con las normas que exige Estados Unidos a las empresas que cotizan en su bolsa de valores. Ecopetrol no solo se negocia en la bolsa colombiana, sino también en la de Nueva York, y por eso debe cumplir reglas más estrictas para garantizar que sus cifras financieras sean confiables y no estén manipuladas. Los atacantes dicen tener justamente los archivos que sirven para comprobar que esos controles se hicieron bien.

Si esto fuera cierto, no se trataría solo de otro documento filtrado entre miles: sería información que toca la confianza en las cuentas que Ecopetrol le reporta a los inversionistas y a los reguladores de dos países. Sin embargo, hay que ser claros: esto es únicamente lo que el propio grupo atacante afirma tener. Nadie fuera de ellos ha podido confirmar si ese archivo existe realmente con ese contenido, así que debe entenderse como una acusación sin comprobar, no como un hecho.
Recursos humanos: historias clínicas y datos biométricos
Esta es, según el propio documento, la categoría más sensible en términos de datos personales. El grupo afirma tener cerca de 4.000 archivos que sumarían 8 gigabytes, divididos en tres bloques: expedientes médicos y diagnósticos ocupacionales (más de 2.400 archivos), registros de enrolamiento biométrico facial (32 archivos) y planillas de nómina y beneficios familiares.
El informe asegura, sin que MuchoHacker.lol pueda confirmarlo, que los registros biométricos no tendrían ningún tipo de enmascaramiento de identidad.
Geología e ingeniería: modelos de yacimientos activos
El grupo reclama cerca de 8.500 archivos, superiores a 10 gigabytes, con modelos geomecánicos de pozos específicos, mapas de atributos sísmicos y planos de infraestructura en formato CAD. También mencionan registros de simulación económica de yacimientos, que vincularían datos de presión y temperatura del subsuelo con la valoración financiera de los campos.
Infraestructura tecnológica: la categoría más pequeña, la más delicada
A diferencia de las demás, esta categoría no describe documentos de negocio sino artefactos de acceso a sistemas: cerca de 430 archivos que sumarían 582 megabytes. El documento menciona configuraciones de gestores de contraseñas, archivos de conexión a bases de datos y paquetes de instalación de software de conexión remota corporativa.
MuchoHacker.lol decidió no detallar la estructura técnica descrita en esta sección del documento, dado el riesgo de que dicha información facilite un uso indebido, independientemente de si las afirmaciones del grupo son ciertas.
Otras cinco categorías reclamadas
El documento incluye además contratos y acuerdos de confidencialidad con proveedores y socios comerciales; documentación operativa de las subsidiarias de refinación Cenit y Hocol; protocolos de seguridad industrial y ambiental; registros logísticos de flota y almacenes regionales; expedientes de proyectos de infraestructura en ejecución; y material de capacitación con certificados académicos del personal.
Una ventana de exfiltración muy concentrada
El documento sostiene que la totalidad de los archivos fueron modificados entre el 29 de junio y el 9 de julio, con la mayor concentración de actividad —según describen— en apenas 26 minutos del 9 de julio. Esto, afirman, sería consistente con una extracción masiva y automatizada, más que con una fuga progresiva.
Esta afirmación tampoco ha sido confirmada de forma independiente. Es técnicamente posible que las fechas correspondan al momento en que el propio grupo empaquetó el material para su publicación, y no necesariamente al momento exacto en que accedió a los sistemas de Ecopetrol.
Ecopetrol fue consultada
Este medio contactó a la oficina de Relaciones con los Medios de Ecopetrol, otorgando una ventana de respuesta antes de esta publicación, para conocer si la compañía puede confirmar o descartar el alcance descrito en el documento.
La gravedad de este caso no depende de que cada cifra del documento sea exacta. Incluso si el atacante exagera el volumen real de lo robado, el catálogo que publicó demuestra que logró moverse por gran parte de la infraestructura digital de la empresa más grande del país: desde los pozos que sostienen la producción petrolera, hasta la nómina de sus empleados, sus historias clínicas, sus contratos con proveedores y, según afirma, hasta las credenciales para seguir entrando a sus sistemas. Esa amplitud, más que cualquier número puntual, es lo que convierte este incidente en un asunto de interés público y no solo en un problema interno de una empresa privada.
Ecopetrol es una compañía de mayoría estatal, motor de buena parte de los ingresos fiscales de Colombia y operadora de infraestructura que el país considera crítica. Que un grupo de ransomware pueda exhibir, con ese nivel de detalle, el mapa completo de sus sistemas —reales o exagerados— revela que la seguridad de esa infraestructura depende hoy de qué tan ciertas resulten las afirmaciones de sus propios atacantes.
Mientras eso no se confirme ni se descarte oficialmente, miles de empleados, contratistas y ciudadanos que dependen de esta empresa quedan en una situación de incertidumbre que, por sí sola, ya justifica que este caso se cuente con toda la cautela y el rigor que exige informar sobre datos ajenos.
Catálogo de 11 categorías que The Gentlemen dice tener en su poder
Cifras publicadas por el grupo atacante en su sitio de filtraciones. Ninguna de estas cifras ha sido confirmada de forma independiente por Ecopetrol ni por terceros.
| # | Categoría | Archivos | Volumen | Severidad |
|---|---|---|---|---|
| 1 | Operaciones Upstream y Pozos | ~6.031 | ~85+ GB | ALTA |
| 2 | Finanzas, Banca y Tributaria | ~6.990 | ~74,5 GB | CRÍTICA |
| 3 | RRHH, Personal y Beneficios Médicos | 4.023 | ~8,0 GB | CRÍTICA |
| 4 | Geología, Subsuelo e Ingeniería CAD | ~8.500 | >10 GB | CRÍTICA |
| 5 | Infraestructura TI y Ciberseguridad | ~150 | 45,2 MB | CRÍTICA |
| 6 | Compras, Contratos y Legal | 12.382 | ~40,6 GB / >100 GB | CRÍTICA |
| 7 | Refinación y Petroquímica | 4.067 | ~185 GB | CRÍTICA |
| 8 | HSE, Ambiente y Seguridad | 12.425 | ~85+ GB | ALTA |
| 9 | Logística, Flota y Aviación | ~4.228 | ~1,2 GB | CRÍTICA |
| 10 | Proyectos de Capital e Ingeniería | ~10.584 | Multi-GB | CRÍTICA |
| 11 | Desarrollo Humano y Capacitación | ~5.600 | ~18,5 GB | ALTA |
| Σ | TOTAL RECLAMADO | 327.095 | 1,0 TB | CRÍTICA |


