Vendedor en la dark web dice tener el código fuente de la app Davivienda
Un usuario identificado con el alias “Petro_Escobar” publicó en un foro un anuncio en el que ofrece en venta lo que describe como el código fuente completo del desarrollo para Android de la aplicación móvil de Davivienda. MuchoHacker.lol tuvo acceso a esa publicación y a las capturas que el vendedor presentó como prueba.
Según el anuncio, revisado en el foro clandestino, dentro de la sección de mercado del sitio, la oferta se habría hecho en colaboración con un grupo identificado como “NyxarGroup”. El vendedor asegura que el paquete cubre más de cien funciones de la aplicación, entre ellas el inicio de sesión, la activación de la clave virtual, la verificación por huella digital y reconocimiento facial, la generación de códigos de un solo uso, la consulta de datos personales, y operaciones como solicitud de créditos, pagos, transferencias y retiros sin tarjeta.
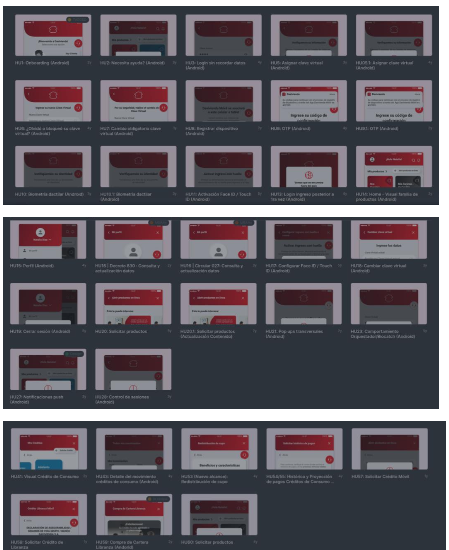
Como respaldo de su oferta, el vendedor adjuntó un catálogo de capturas de pantalla que muestran distintas interfaces de la presunta aplicación, además de un enlace externo con una muestra descargable del supuesto código. Pide 1.000 dólares, o el equivalente en una criptomoneda de difícil rastreo, y solo acepta contacto a través de una aplicación de mensajería cifrada.
Sin evidencia
MuchoHacker.lol comparó las capturas incluidas en el anuncio con la interfaz real de la aplicación de Davivienda y confirmó que las pantallas coinciden con el diseño y los flujos de la app oficial.
Esto indica que quien elaboró el material tuvo acceso directo a la aplicación, pero no constituye, por sí solo, prueba de que el código fuente haya sido efectivamente sustraído de los sistemas de Davivienda: una persona con la app instalada en su teléfono puede producir capturas idénticas sin necesidad de acceder a ningún repositorio de código.
Hasta el cierre de esta nota, MuchoHacker.lol no ha podido verificar de forma independiente la autenticidad del código que el vendedor dice poseer, ni el origen de esa información.
Las imágenes compartidas por el vendedor no son capturas de pantalla de la aplicación en uso, sino un catálogo de miniaturas: decenas de recuadros pequeños, cada uno con el nombre de una función técnica (por ejemplo, “inicio de sesión”, “asignación de clave virtual”, “bloqueo de tarjeta” o “transferencia entre cuentas”) y una imagen de referencia del diseño de esa pantalla.
Es, en esencia, un índice visual de las interfaces de la app agrupadas por tema —registro y acceso, tarjetas, préstamos, pagos y notificaciones—, más parecido a un mapa de navegación interno que a una foto tomada mientras alguien usaba la aplicación.
No es la primera vez que circula este tipo de material. En marzo de 2026, esta redacción documentó un caso similar en el Fondo Nacional del Ahorro (FNA), donde un actor distribuyó públicamente un archivo correspondiente a la app oficial del Fondo para iPhone, junto con un documento confidencial sobre las capas de seguridad contratadas para blindarla.
En ese caso, como en este, la sola circulación de una aplicación o de capturas de su interfaz no equivale, por sí misma, a una prueba de robo de código fuente o de vulneración de los sistemas internos de la entidad.
Son afirmaciones que suelen aparecer en foros clandestinos como estrategia para generar presión o credibilidad ante un comprador, y que rara vez reciben la atención pública que ameritarían si fueran ciertas.
MuchoHacker.lol contactó a Davivienda para conocer su versión de los hechos antes de publicar esta nota. La agencia de relaciones públicas que representa la comunicación externa del banco confirmó haber recibido la solicitud y trasladarla al equipo interno correspondiente para su evaluación. Al cierre de esta nota, Davivienda no ha emitido un pronunciamiento oficial sobre el caso. Esta nota se actualizará si la entidad responde.
Casos como este no implican necesariamente un riesgo inmediato para los usuarios de la app, ya que no se trata de un mensaje fraudulento dirigido a clientes. Sin embargo, si la información resulta ser real, el conocimiento detallado del funcionamiento interno de una aplicación bancaria podría, en el futuro, facilitar el desarrollo de aplicaciones falsas más convincentes, entre muchas otras actividades ilegales.
Por eso MuchoHacker.lol recomienda no bajar la guardia: descargue la app de Davivienda únicamente desde las tiendas oficiales (Google Play, App Store) y nunca comparta su clave virtual ni sus códigos de un solo uso con nadie, así la persona diga representar al banco.
¿Detectó un caso similar o tiene información adicional sobre este hallazgo? Puede reportarlo en https://muchohacker.lol/contacto.html


