
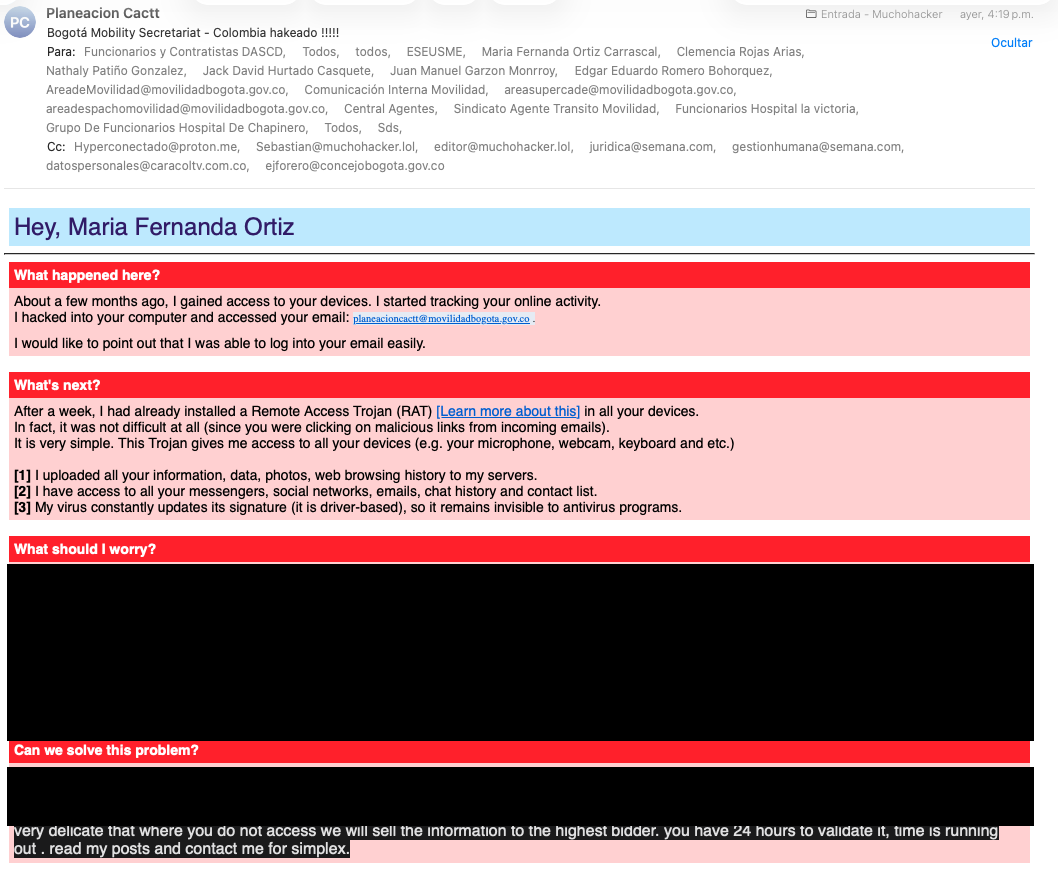
Un correo de los atacantes habría salido desde la infraestructura de la Secretaría de Movilidad
Un correo enviado el 21 de julio a MuchoHacker.lol, en el que se anuncia el compromiso de los sistemas de la Secretaría Distrital de Movilidad, presenta una firma digital válida del dominio oficial de la entidad. La redacción verificó esa firma de forma independiente.
El hallazgo sugiere que el mensaje no sería una imitación enviada desde afuera, sino que habría salido de la infraestructura de correo de la Secretaría. De confirmarse esa lectura, el alcance del incidente sería mayor al reconocido hasta ahora por la entidad.
MuchoHacker.lol no puede establecer quién envió el mensaje, ni bajo qué circunstancias se produjo el acceso. Lo que aquí se reporta es el resultado de una comprobación técnica y las hipótesis que de ella se desprenden.
Cómo lo comprobamos, en palabras simples
Cualquiera puede escribir la dirección que quiera en el campo “De” de un correo. Es tan fácil como poner un remitente falso en un sobre. Por eso, ver una dirección oficial no prueba nada por sí sola.
Pero los correos modernos llevan algo más: una firma digital que el sistema del dominio le estampa a cada mensaje que sale. Funciona como un sello de cera que solo puede poner quien tiene el molde original.
Ese molde —una clave criptográfica— lo controla la organización dueña del dominio. Quien está por fuera puede imitar el remitente, pero no puede fabricar el sello.
MuchoHacker.lol descargó el mensaje original, sin modificarlo, y comprobó ese sello contra la clave pública que la propia Secretaría publica en internet. La verificación se hizo con dkimpy, una herramienta abierta de uso estándar en el análisis de correo.
El resultado fue válido. El mensaje lleva una firma auténtica del dominio movilidadbogota.gov.co.
Esa es la parte comprobada. Lo que sigue son las conclusiones que podrían derivarse de ella, y que esta redacción presenta con cautela.
Qué podría significar
Una firma válida indicaría que el mensaje pasó por los servidores de correo del dominio antes de salir. En términos prácticos, apuntaría a que alguien logró enviar correos usando credenciales reconocidas como legítimas por el sistema.
El análisis del mensaje mostró un segundo elemento en la misma dirección.
El correo figura como enviado por una cuenta genérica de notificaciones de la Secretaría, pero habría sido despachado desde la cuenta de un funcionario de la entidad. En los sistemas de correo corporativo, esa combinación suele aparecer cuando una cuenta tiene permiso para escribir en nombre de otra.
Ese patrón sería coherente con el uso de credenciales válidas dentro del sistema. No es, sin embargo, la única explicación posible: una configuración inadecuada de permisos o un vector distinto podrían producir un resultado similar.
Establecer con precisión qué ocurrió corresponde a un análisis forense que solo la entidad y las autoridades competentes están en capacidad de adelantar.
Esta redacción no publica el nombre ni la dirección del funcionario cuya cuenta figura como remitente. Todo indicaría que se trata de una persona afectada por el incidente, no de su responsable.
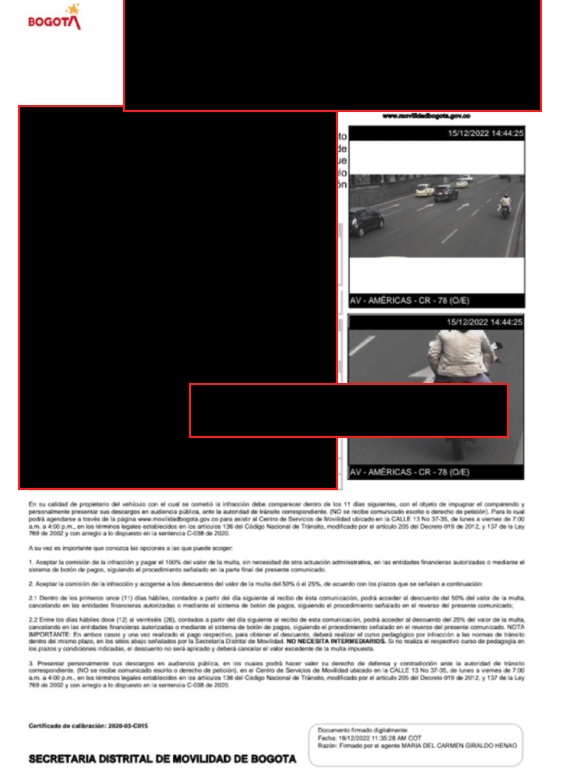
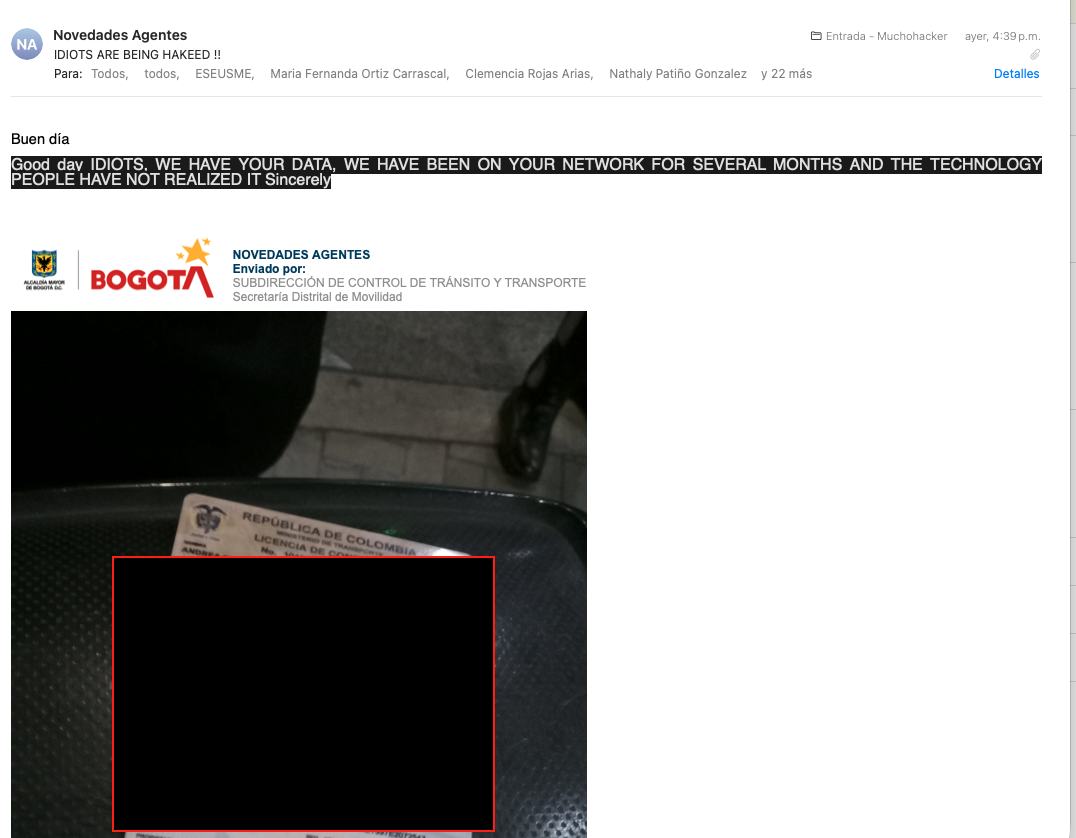
Pero si lo anterior es grave el cuerpo de uno de los correos preocupa mucho más. Junto al correo se adjuntaron links con evidencias de los ataques.
Siguen aparenciendo notificaciones de comparendos.
Igualmente se adjuntaron evidencia de fotografías de agentes de transito. Lo que sugiere acceso información comprometida de estas personas.
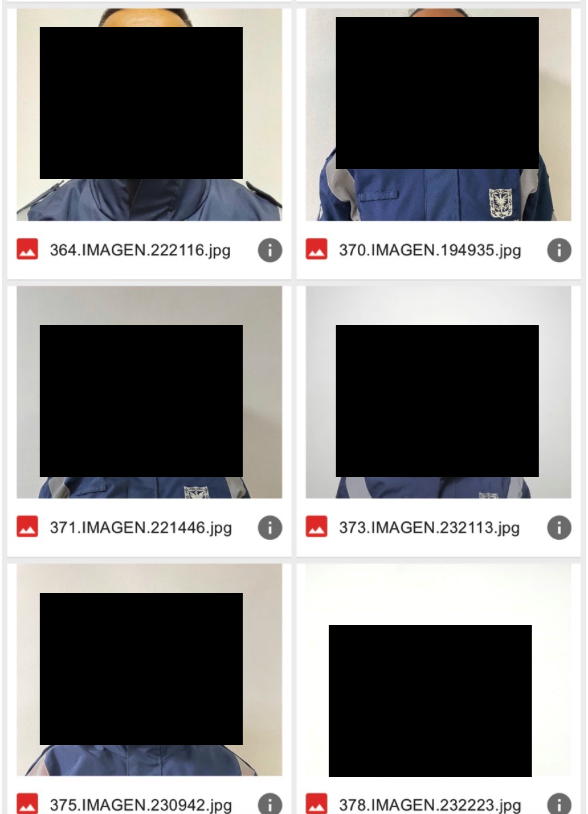
Datos de documentos privados de quienes serían empleados de la entidad.
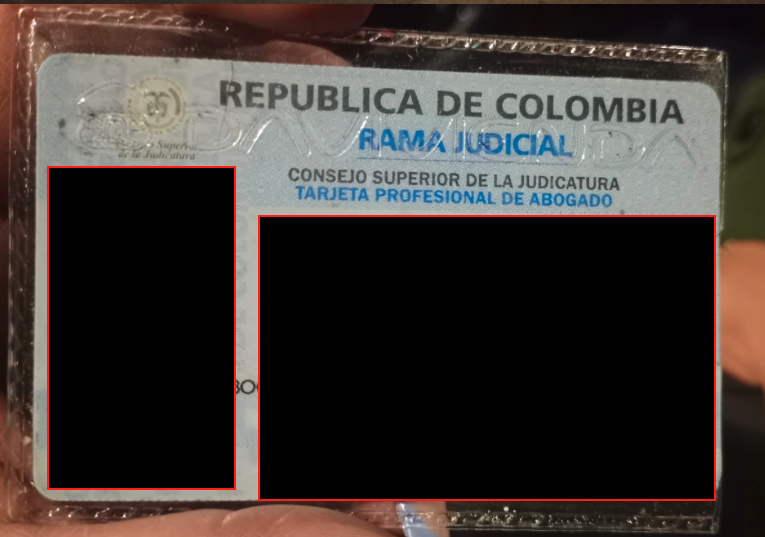
Igualmente dentro de los documentos se compartieron fotografías de documentos de personas como esta:
A quiénes llegó el mensaje
El correo no fue dirigido únicamente a este medio.
Entre sus destinatarios figuran listas de distribución masiva de otras entidades distritales, incluidas oficinas de servicio civil, planeación y ambiente, además de una entidad de salud pública. También aparece como destinataria la secretaria de Movilidad, María Fernanda Ortiz Carrascal.
De ser correcta la lectura anterior, significaría que un mensaje enviado desde una cuenta de la Secretaría llegó, con apariencia legítima, a los buzones de decenas de servidores públicos de varias entidades del Distrito.
El riesgo asociado sería considerable. Un correo que supera los filtros de seguridad porque viene firmado por un dominio oficial es, precisamente, el vehículo que suele emplearse para propagar un ataque hacia otras instituciones.
Lo que no puede afirmarse
La verificación indica que el mensaje llevaba una firma válida del dominio. No establece quién estaba al teclado, ni desde dónde.
El contenido del correo incluye, además, un texto de extorsión con amenazas de divulgar material íntimo a cambio de un pago en criptomonedas. Se trata de una plantilla que circula masivamente en internet desde hace años y que, en la enorme mayoría de los casos, carece de sustento. Esta redacción no le atribuye credibilidad.
MuchoHacker.lol no reproduce ese contenido, ni las direcciones de los foros que el mensaje enlaza.
Un segundo correo recibido el mismo día presenta un patrón de origen similar: la misma cuenta remitente, el mismo mecanismo de envío y los mismos servidores. Sin embargo, su firma digital no validó en las pruebas realizadas, algo que suele ocurrir cuando un mensaje con archivos adjuntos se altera durante su tránsito. Por rigor, ese segundo mensaje se reporta como indicio y no como elemento verificado.
El contexto: dos comunicados
El 2 de julio, la Secretaría informó que activaba protocolos para determinar el origen y la veracidad de la información en circulación.
El 3 de julio confirmó la exfiltración, atribuyéndola a una base de datos histórica administrada por un proveedor tecnológico externo, y señaló que el alcance seguía en validación.
En ese comunicado, la entidad advirtió que evitaría “la divulgación de información no validada” que pudiera generar interpretaciones inexactas sobre el alcance del incidente.
Esta redacción comparte ese criterio. Por eso cada afirmación de esta nota está sustentada en una comprobación técnica reproducible, y lo que corresponde a una interpretación aparece señalado como tal.
Qué está pendiente
MuchoHacker.lol radicó un derecho de petición ante la Secretaría, en el que pregunta, entre otros puntos, si hubo alteración de comparendos, qué datos almacena el sistema de fotodetección y si el incidente fue reportado a la Superintendencia de Industria y Comercio.
A la fecha de publicación, la entidad no había respondido las preguntas de este medio. Esta nota se actualizará con su versión.
Mientras tanto, se recomienda a servidores públicos y ciudadanos extremar la cautela ante correos que provengan de dominios oficiales del Distrito. En el escenario descrito, un remitente legítimo no garantizaría un mensaje legítimo.
Por qué esto le importa a usted
Hasta ahora, el incidente se había contado como un problema de datos: información de conductores que salió de donde debía estar. Este hallazgo apunta a algo distinto y más cercano.
Si un mensaje puede salir desde el correo de la Secretaría con todas las señales de legitimidad, entonces la señal que usamos todos para confiar en un correo deja de servir.
Un ciudadano que recibe un mensaje de un dominio @movilidadbogota.gov.co da por hecho que viene de la entidad. Su cliente de correo no lo marca como sospechoso. No hay advertencia. No hay nada visible que lo distinga de una comunicación real.
Y hay un agravante. Los responsables del incidente afirman tener nombres, cédulas, placas, teléfonos y datos del RUNT. Con esa información, un correo fraudulento no necesita ser genérico: podría dirigirse a usted por su nombre, mencionar su placa y referirse a un comparendo que existe de verdad.
Esa combinación —dirección oficial creíble más datos personales correctos— es la que hace que la gente haga clic, entregue información o pague.
La recomendación práctica es sencilla: no actúe con base en un correo.
Si recibe un mensaje que aparenta venir de la Secretaría de Movilidad y le pide pagar, entregar datos, abrir un archivo o entrar a un enlace, verifíquelo por un canal distinto. Escriba usted mismo la dirección del portal oficial en su navegador, en lugar de usar el enlace del correo. O llame a las líneas de atención de la entidad.
Desconfíe especialmente de la urgencia. Los mensajes que presionan con plazos, descuentos que vencen o amenazas de embargo son el patrón más común de este tipo de fraude.
Y una advertencia adicional: los comparendos se consultan y se pagan únicamente por los canales oficiales del Distrito. Ningún funcionario ni intermediario está autorizado a gestionar rebajas o cancelaciones por correo o por WhatsApp.
Esto no es una recomendación contra la entidad. Es una precaución que corresponde al momento, mientras el alcance del incidente termina de establecerse y la Secretaría informa qué medidas adoptó sobre su sistema de correo.


