
Intervinieron subdominio del Ejército y quedó expuesta API de reclutas
Un grupo de personas no identificadas logró publicar contenido no autorizado en un subdominio del portal de la Libreta Militar Digital y habría dejado al descubierto la documentación técnica de un sistema que maneja datos personales, médicos y académicos de ciudadanos inscritos al servicio militar en Colombia.
MuchoHacker.lol identificó los dos hallazgos el 9 de junio de 2026 y notificó al Ministerio de Defensa antes de esta publicación, en cumplimiento de su política de divulgación responsable.
Lo que se encontró
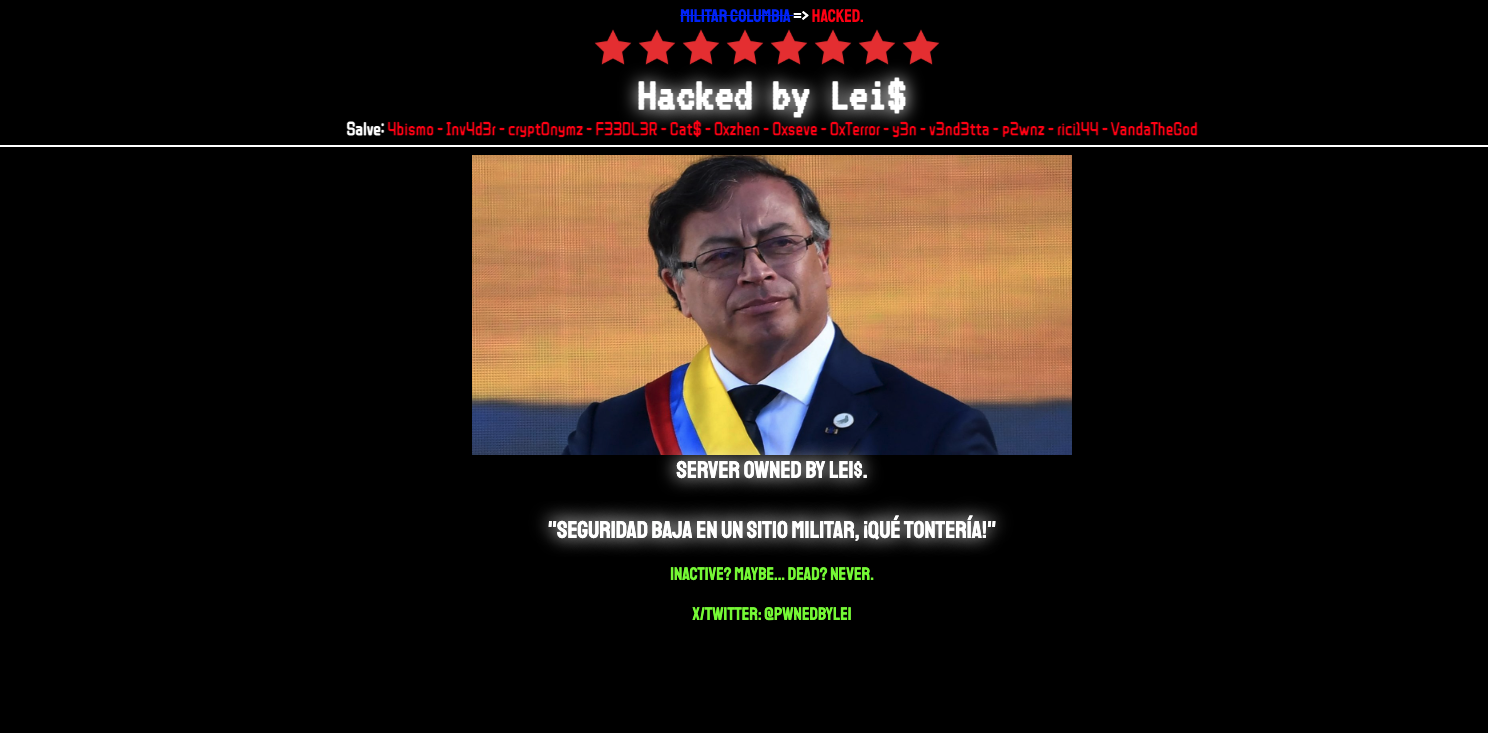
El subdominio apipruebas.libretamilitar.mil.co, distinto al portal principal www.libretamilitar.mil.co que permanece operativo, habría sido accedido sin autorización por personas que publicaron en él una página con su firma digital.
El contenido incluye la leyenda “Seguridad baja en un sitio militar, ¡qué tontería!”, una imagen del presidente Gustavo Petro y el alias del responsable: Lei$, quien se identifica en la red social X con la cuenta @pwnedbylei. El mensaje también hace referencia a un grupo de otros individuos identificados solo por apodos.
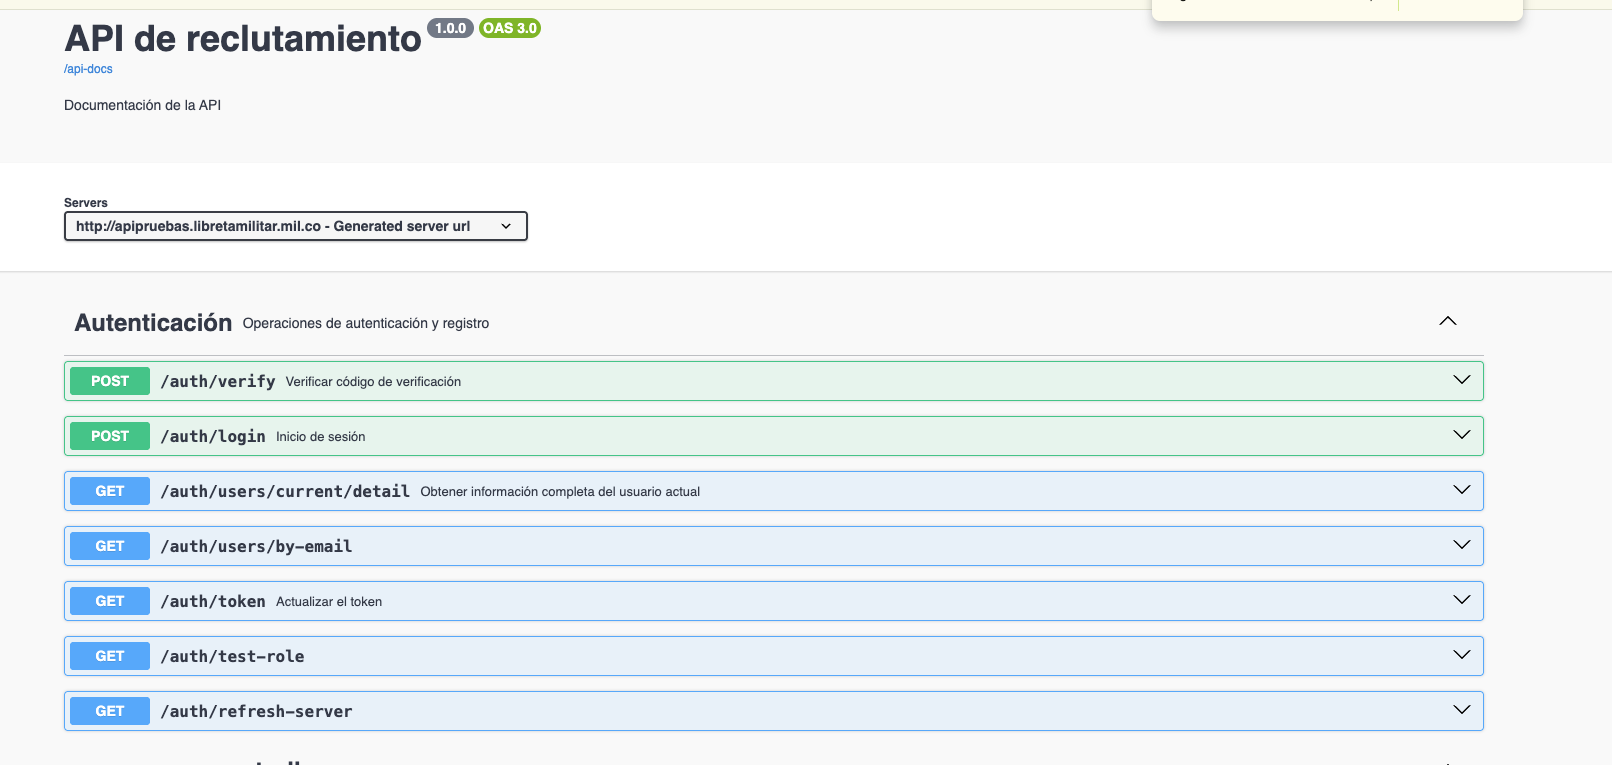
El mismo subdominio expone públicamente, sin requerir contraseña, la documentación técnica completa de lo que se describe internamente como la “API de reclutamiento v1.0.0”: un sistema de software que gestionaría el proceso de inscripción al servicio militar obligatorio en Colombia.
Por qué es relevante la API expuesta
En términos no técnicos: una API es el canal que usan distintos programas para comunicarse entre sí e intercambiar información. La documentación expuesta funciona como un mapa detallado de todo lo que ese canal puede hacer.
Ese mapa, visible para cualquier persona que conozca la URL, describe la capacidad del sistema para:
- Consultar y exportar listados de personas inscritas al servicio militar, con filtros por zona, distrito y grupo
- Acceder a información académica, familiar y médica de los inscritos
- Gestionar usuarios, contraseñas y permisos dentro del sistema
- Consultar el sistema SIATH, que contiene historias clínicas del personal militar
- Enviar consultas al sistema de la Registraduría Nacional del Estado Civil para verificar si los datos de una persona —documento de identidad, nombres, fechas de nacimiento y expedición, grupo sanguíneo y sexo— coinciden con los registros oficiales
Este último punto es el de mayor sensibilidad. El endpoint de Registraduría, de estar accesible sin autenticación real, permitiría a actores maliciosos usar datos obtenidos en otras filtraciones para confirmar y enriquecer bases de datos de ciudadanos colombianos con información oficial.
MuchoHacker.lol no realizó ninguna prueba activa sobre los endpoints. No es posible confirmar con la información disponible si el sistema de pruebas contiene datos reales o si los endpoints funcionan sin credenciales más allá de lo visible en la documentación pública. Esa verificación corresponde a las autoridades notificadas.
Qué es apipruebas y por qué importa igual
El prefijo apipruebas indica que se trata de un ambiente de desarrollo o pruebas, separado del sistema en producción que usan los ciudadanos. Sin embargo, la existencia de un defacement en ese subdominio —es decir, la capacidad de publicar contenido no autorizado en un recurso del servidor— y la exposición pública de la documentación de la API representan fallas de seguridad que requieren atención independientemente del ambiente en que ocurran.
Los ambientes de prueba mal protegidos son una vía de entrada frecuente hacia sistemas de producción, y la documentación expuesta otorga a cualquier persona con intenciones maliciosas información detallada sobre la arquitectura del sistema real.
El dominio libretamilitar.mil.co corresponde al Ejército Nacional de Colombia. El portal de la Libreta Militar Digital es el sistema oficial a través del cual los ciudadanos colombianos gestionan su situación militar.
Qué hacer si usted está inscrito al servicio militar
Por el momento no hay evidencia de que datos de ciudadanos hayan sido extraídos o comprometidos. Sin embargo, si usted realizó trámites de inscripción a la libreta militar de forma digital, es recomendable:
- Estar atento a comunicaciones inusuales que mencionen su información personal o militar
- No responder mensajes que soliciten confirmar datos personales alegando ser del Ejército o de entidades relacionadas
- Reportar cualquier situación sospechosa a través de https://muchohacker.lol/contacto.html