
Millones de colombianos en riesgo por el mayor leak financiero documentado
Un actor de amenaza que ha protagonizado la mayor cadena de filtraciones documentadas contra el sector financiero colombiano publicó hoy un nuevo anuncio en un foro clandestino.
En él afirma disponer de aproximadamente 12 terabytes de información extraída de los sistemas de Emergia Contact Center y su unidad Conalcréditos Colombia, y los ofrece a la venta por 3.000 dólares.
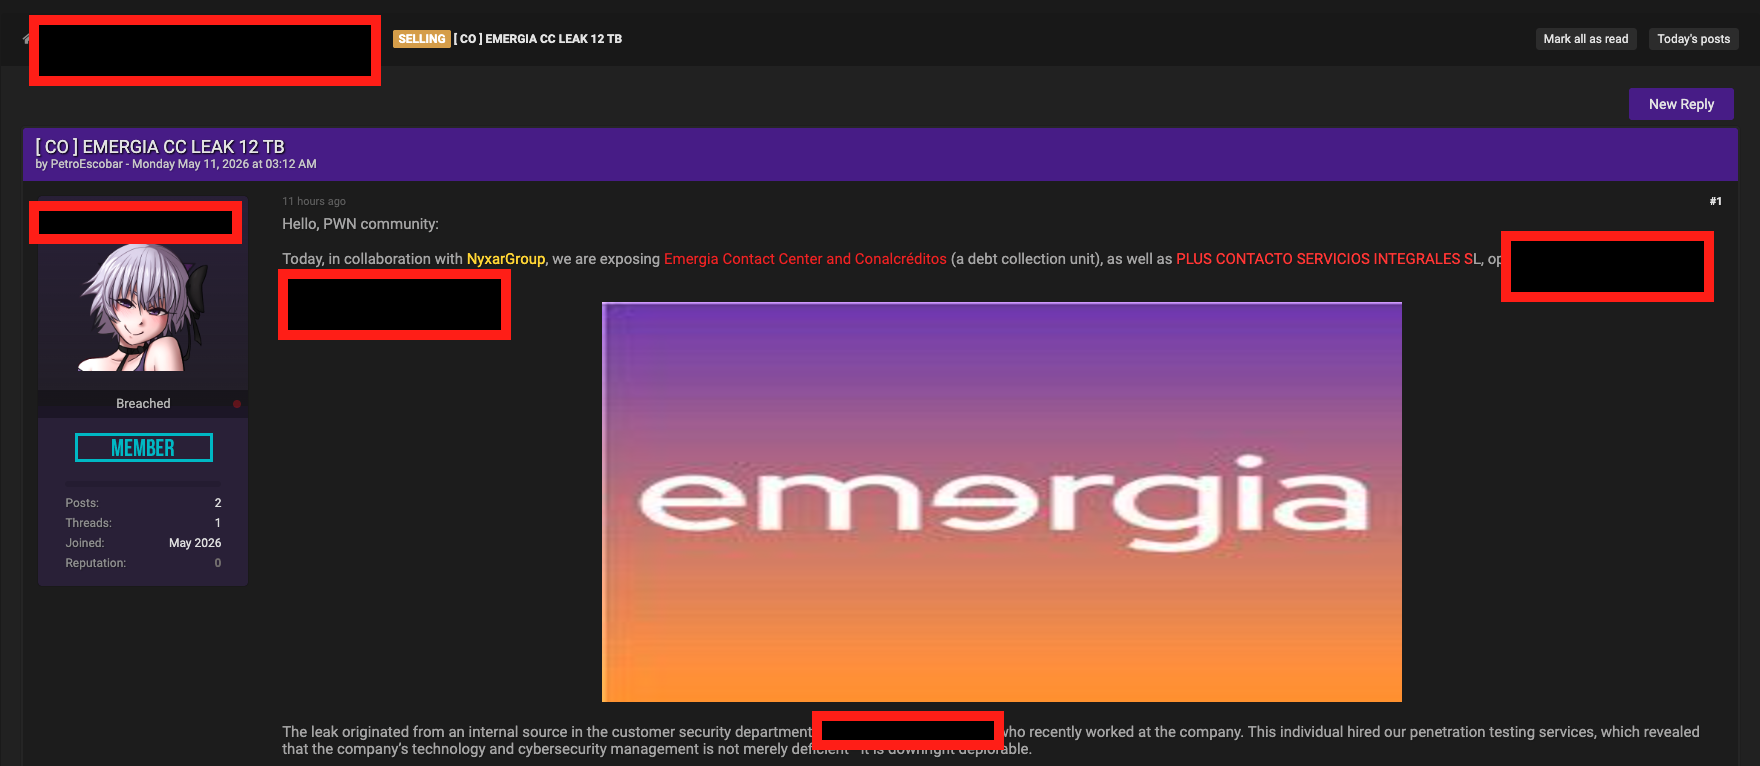
La publicación, firmada por el usuario Petro_Escobar en colaboración con NyxarGroup, representa la escalada más significativa del caso desde que MuchoHacker.lol documentó la primera filtración el 2 de enero de 2026.
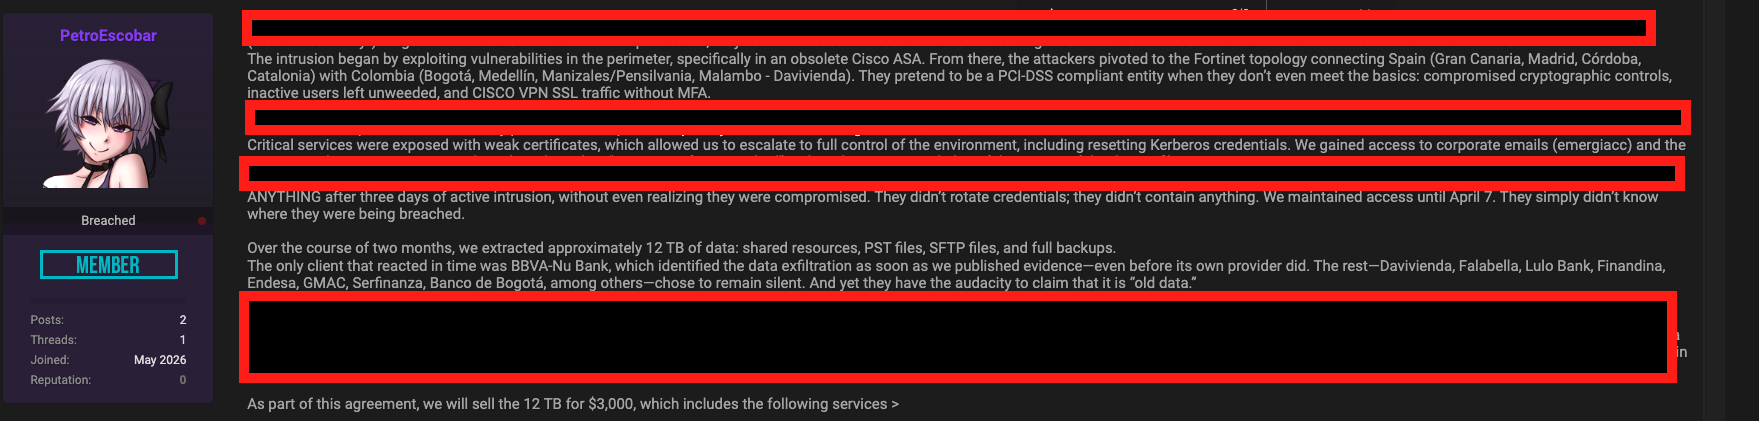
En esta nueva publicación, el actor va más allá de anunciar datos a la venta. Por primera vez describe con detalle el método que habría usado para comprometer los sistemas de Emergia: vulnerabilidades en equipos de red perimetrales, acceso a infraestructura que conecta operaciones en Colombia y España, y control sobre sistemas de correo corporativo y directorios de usuarios. MuchoHacker.lol no ha podido verificar de forma independiente estas afirmaciones técnicas.
Este medio también recibió durante el desarrollo de esta investigación comunicaciones directas relacionadas con el caso, incluyendo información sobre el proceso de negociación entre el actor y la empresa afectada.
Tomamos la decisión editorial de no publicar el contenido de esas comunicaciones. Hacerlo no aportaría información de interés público adicional.
Nuestro objetivo al realizar publicaciones del caso es solo uno: El interés público que se traduce en el riesgo real y verificable que tienen miles de personas en Colombia por cuenta de que sus datos privados fueron posiblemente robados y están expuestos públicamente.
Lo que el actor afirma hoy
Según la publicación del foro, revisada por este medio, el actor afirma haber extraído durante aproximadamente dos meses archivos compartidos, correos corporativos en formato PST, archivos SFTP y copias de seguridad completas de los sistemas de Emergia.
El anuncio lista como presuntas víctimas a decenas de entidades. En Colombia menciona:
La siguiente lista proviene exclusivamente de una publicación del actor de amenaza en un foro clandestino el 11 de mayo de 2026. MuchoHacker.lol ha verificado de forma independiente archivos vinculados a algunas de estas entidades en publicaciones anteriores, como se indica. Las demás figuran únicamente como declaraciones del actor.
- BBVA Colombia Verificado
- Banco Finandina Verificado
- Banco Agrario Verificado
- Banco AV Villas Verificado
- Banco de Bogotá Declarado
- Banco de Occidente Declarado
- Banco Popular Declarado
- Banco W Declarado
- Banco Coomeva Declarado
- Nu Bank Colombia Declarado
- Lulo Bank Declarado
- Serfinanza Verificado
- Credivalores Declarado
- Crediuno Declarado
- Giros y Finanzas Declarado
- GM Financial Declarado
- GMAC Chevrolet Financial Declarado
- Falabella (administrativo) Declarado
- Falabella (recobros) Declarado
- PRA Group Declarado
- Bancolombia – Medellín Declarado
- Davivienda Declarado
- Claro Mobile Declarado
- ETB Declarado
- Avista Declarado
- Seguros Bolívar Declarado
- Seguros SURA Declarado
- Seguros SBS Colombia Declarado
- Colsanitas Declarado
- Colsubsidio Declarado
- Enel X Declarado
- Repsol Declarado
- Altice Declarado
- Entel Declarado
- Flypass Declarado
- Flamingo Declarado
- Transmilenio Declarado
- Ministerio de Transporte Declarado
- Fondo Nacional del Ahorro Declarado
- Unidad para las Víctimas Declarado
- CENDA Declarado
- CFA Declarado
- UNICEF Colombia Declarado
- BUPA Colombia Declarado
- Servimotos Yamaha Declarado
- Upress Bogotá Declarado
- Disan Colombia Declarado
- Compra Eficiente Declarado
Por primera vez, el actor incluye también clientes del mercado europeo: entre los mencionados figuran Endesa, Vodafone, Orange, ING y Movistar, todos ellos como presuntos clientes de Emergia en España.
MuchoHacker.lol no ha podido verificar de forma independiente la cifra de 12 terabytes ni la totalidad del listado de víctimas declaradas. La publicación, como todas las anteriores de este actor, debe leerse como una afirmación no confirmada hasta que exista verificación independiente.
Lo que sí está verificado
Desde el 26 de marzo, este medio ha analizado archivos vinculados a múltiples publicaciones del mismo actor. Los resultados de esa verificación son los siguientes:
BBVA Colombia confirmó oficialmente el incidente y desconectó sus canales con el proveedor. En los archivos analizados, uno solo de los 18 que conforman ese paquete contenía 91.371 registros activos de gestión de cobranza con nombre completo, documento, teléfono, dirección y estado de mora de clientes contactados en tiempo real al momento de la extracción.
En Serfinanza, Banco Agrario, Banco Av Villas y Banco Finandina, este medio verificó la existencia de archivos con estructuras similares: registros operativos de cobranza con datos personales, financieros y de contacto. Ninguna de esas entidades, salvo Banco Agrario, respondió formalmente a las solicitudes de versión de este medio.
El volumen total verificado hasta la fecha supera los 3,6 gigabytes en archivos analizados directamente. La cifra declarada hoy de 12 terabytes, si se confirmara, representaría una escala considerablemente mayor y el mayor ataque digital en la historia de los incidentes digitales de los que hemos reportado en 15 años de historia de MuchoHacker.lol.
Si imprimiera todos esos documentos en papel carta, la pila tendría aproximadamente 80 kilómetros de altura — más alta que la órbita de algunos satélites.
En este caso los archivos son registros financieros, transcripciones de llamadas y copias de seguridad corporativas. Pero la escala es equivalente a 3 millones de fotografías en alta resolución puestas una detrás de otra.
MuchoHacker.lol verificó que entre los archivos figuran transcripciones de llamadas reales de cobranza — conversaciones en las que personas explicaron su situación financiera a un gestor. 6.000 horas equivalen a 250 días escuchando sin parar.
Un registro típico de cobranza — nombre, cédula, teléfono, dirección, estado de deuda — pesa aproximadamente 2 kilobytes. En 12 TB cabrían hasta 6.000 millones de registros así. El número real de personas afectadas es imposible de determinar hoy.
MuchoHacker.lol continúa el proceso de verificación. La cifra real de personas afectadas podría tardar meses en establecerse.
La dimensión internacional
Es la primera vez que el actor incluye explícitamente en una publicación a empresas del mercado europeo como presuntas víctimas. Emergia Contact Center opera en España con clientes en los sectores de telecomunicaciones, energía y servicios financieros.
Si los archivos declarados correspondieran a clientes europeos reales, las implicaciones regulatorias serían significativas. El Reglamento General de Protección de Datos de la Unión Europea exige notificación a la autoridad competente en un plazo máximo de 72 horas tras la detección de una brecha. En España, esa autoridad es la Agencia Española de Protección de Datos.
Este medio notificó hoy a [email protected] y solicitó posición oficial. No hubo respuesta antes del cierre de esta nota.
El silencio que se repite
Desde el 26 de marzo, Emergia Contact Center no ha emitido una sola declaración pública sobre el incidente. La empresa respondió a un primer contacto de este medio proponiendo una videollamada, que se realizó. Durante ese encuentro, el representante de la compañía no confirmó ni negó el incidente. Desde entonces, ninguna comunicación formal.
Hoy, antes de publicar esta nota, este medio envió una nueva solicitud de versión oficial a los canales de protección de datos y relaciones laborales de Emergia Colombia, así como a su sede en España. Ninguno respondió en el plazo otorgado.
ColCERT, la entidad estatal colombiana responsable de coordinar la respuesta a incidentes de ciberseguridad, también fue notificada hoy y recibió preguntas concretas sobre si tiene conocimiento del caso y si ha activado protocolos de respuesta. Tampoco respondió antes del cierre de edición.
Qué significa para los colombianos
Los datos que este medio ha verificado en publicaciones anteriores no son registros abstractos. Son conversaciones reales. Transcripciones de llamadas en las que una persona explicó a un gestor de cobranza por qué no podía pagar su deuda ese mes, cuánto debía exactamente, a qué dirección llegaba el correo, en qué banco tenía su cuenta.
Esa información está ahora en un foro clandestino, accesible para cualquier persona que sepa buscarlo.
El riesgo más inmediato es la llamada fraudulenta dirigida. Una persona que llama sabiendo tu nombre completo, tu número de cédula, el banco con el que tienes una obligación, el valor exacto de tu deuda y tu número de teléfono no parece un estafador. Parece un gestor. Y esa confusión es precisamente el objetivo.
El número de cédula no cambia. El nombre tampoco. Por eso no importa que algunos de los archivos verificados tengan dos, cuatro o seis años. Los datos de una persona listada en una cartera de cobranza de 2020 siguen siendo suficientes para construir hoy una llamada fraudulenta con precisión quirúrgica.
Determinar cuántas personas están en riesgo tomará meses. Los archivos verificados por este medio en publicaciones anteriores suman más de 3,6 gigabytes de registros operativos. Si la cifra de 12 terabytes declarada hoy por el actor se confirmara, el volumen potencial de afectados podría ser de cientos de miles de colombianos. Por el momento, es imposible precisarlo.
Las entidades y su respuesta
BBVA Colombia confirmó el incidente públicamente, desconectó sus canales con el proveedor y notificó directamente a sus clientes. Nu Colombia también notificó a sus usuarios.
El resto de las entidades mencionadas en las publicaciones verificadas — Serfinanza, Banco Agrario, Banco Finandina, Banco AV Villas — no han informado públicamente a sus clientes sobre el posible compromiso de sus datos. Tampoco lo ha hecho Emergia, la empresa en cuya infraestructura habría ocurrido la extracción.
Eso significa que la mayoría de las personas cuyos datos podrían estar expuestos no lo saben.
Igualmente notificamos de esta nueva publicación a la SIC en Colombia pero no hubo respuesta.
Qué puede hacer usted
La Ley 1581 de 2012 le otorga el derecho a saber si su información personal ha sido comprometida. Si tiene o tuvo productos financieros con alguna de las entidades mencionadas, puede contactar directamente al área de protección de datos de cada una y preguntar si fue afectada por el incidente vinculado a Emergia Contact Center o Conalcréditos.
La Superintendencia de Industria y Comercio inició averiguaciones preliminares formales sobre este caso en enero de 2026, tras una denuncia de este medio. Si considera que sus datos fueron comprometidos y no recibió notificación, puede presentar una queja ante la SIC a través de su portal en sic.gov.co.
Mientras tanto, las precauciones básicas son las mismas de siempre, pero cobran especial relevancia en este contexto: desconfíe de llamadas no solicitadas que conozcan datos específicos suyos, no confirme información personal por teléfono aunque la llamada parezca legítima, y reporte cualquier contacto sospechoso directamente a su entidad financiera por los canales oficiales.


