
Ataque a clientes del Grupo Aval mediante mensajes de texto y portales falsos
🔍 ¿Qué pasó?
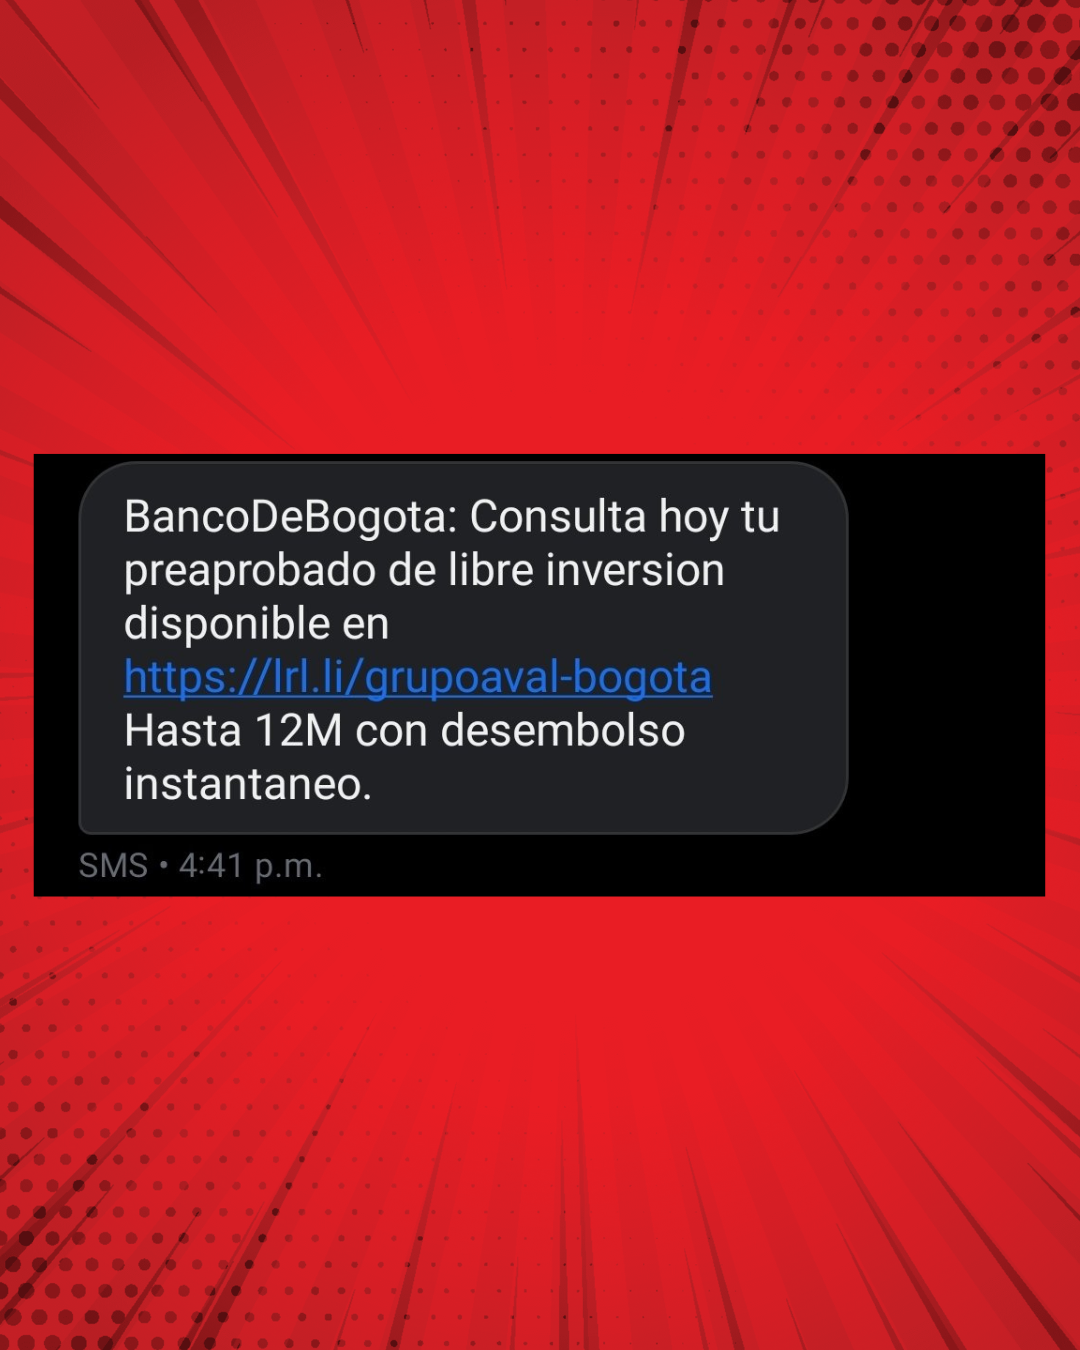
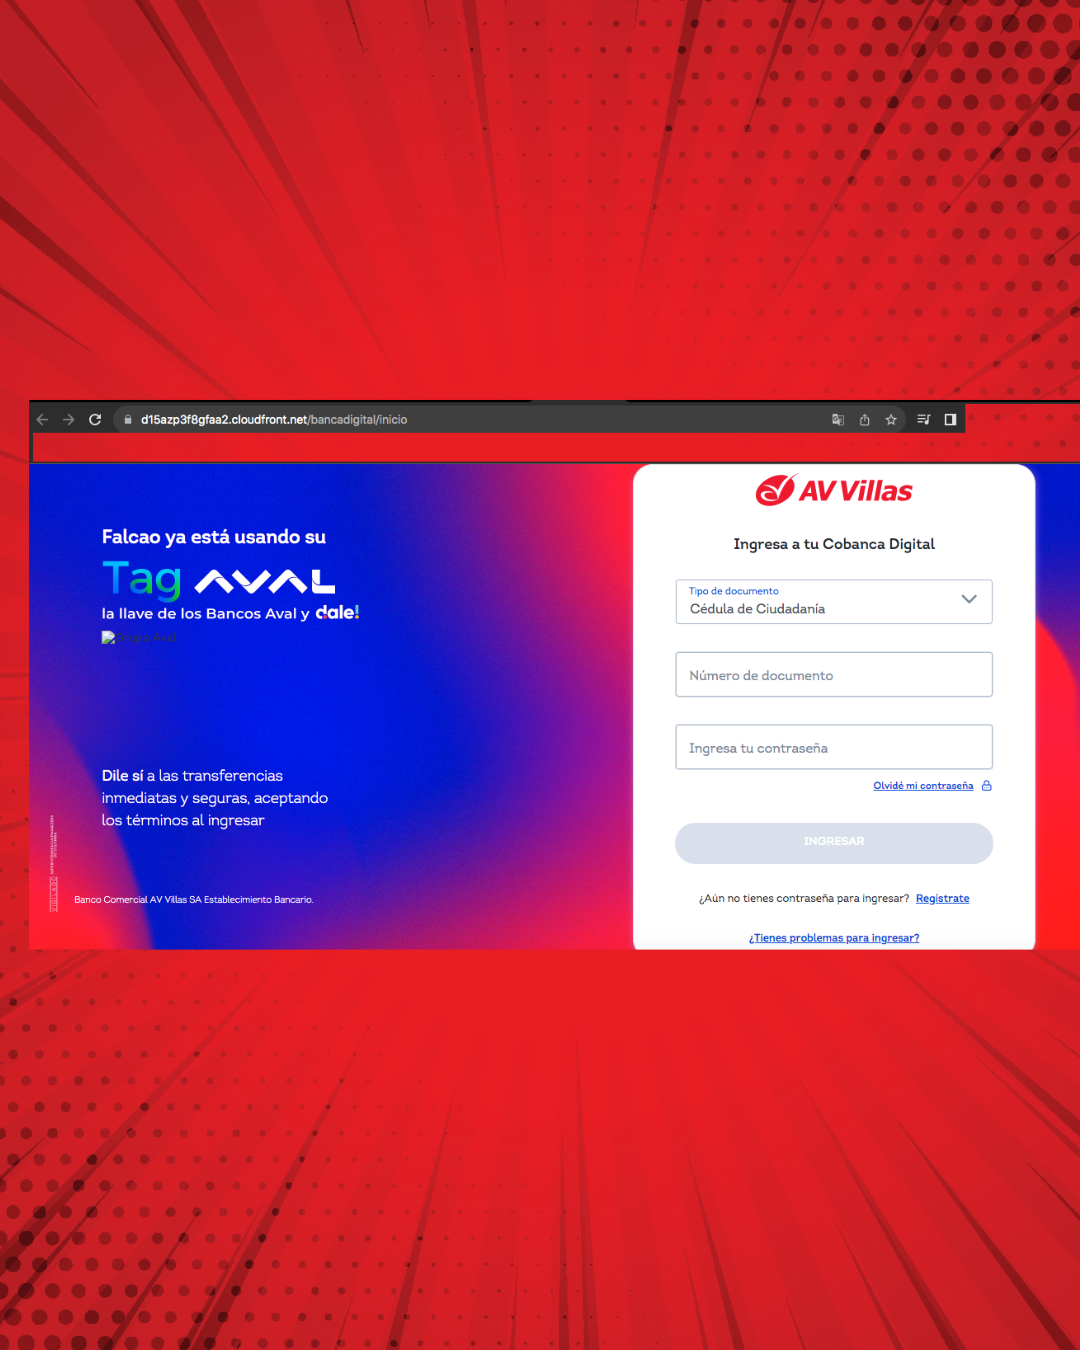
Se ha detectado un engaño dirigido a clientes del Grupo Aval y sus bancos (AV Villas, Banco de Bogotá, Banco Occidente, Banco Popular). Los estafadores envían mensajes de texto falsos que simulan ser del banco, ofreciendo beneficios exclusivos como la “Tag Aval” o promocionando transferencias inmediatas. Al hacer clic, las víctimas son llevadas a páginas web falsas que imitan la apariencia de los portales bancarios legítimos con el objetivo de robar sus datos de acceso y información financiera.
Evidencia del engaño
Mensajes de texto falsos y páginas de login fraudulentas utilizadas en este ataque.
🕵 Cómo detectar esta alerta:
- Recibes un mensaje de texto que no esperabas sobre una promoción o beneficio bancario
- El mensaje te urge a actuar rápidamente o menciona tiempo limitado
- Te piden hacer clic en un enlace para acceder a una oferta o validar información
- La página web a la que llegas parece del banco pero la URL es diferente
- Solicitan tus datos completos de acceso, contraseña o información personal
💀 Cómo actúa esta amenaza
1. Los estafadores envían mensajes de texto masivos que parecen venir del Grupo Aval o sus bancos.
2. El mensaje ofrece algún beneficio atractivo como la “Tag Aval”, transferencias inmediatas o promociones exclusivas.
3. Incluyen un enlace que lleva a una página web falsa que imita perfectamente el portal del banco real.
4. La página falsa solicita que ingreses tu número de documento, contraseña y otros datos sensibles.
5. Una vez que introduces tu información, los estafadores la capturan y pueden acceder a tus cuentas bancarias reales.
🛡 Recomendaciones de seguridad
- Los bancos nunca te contactarán por mensaje de texto para pedirte tus datos personales o claves
- Si recibes un mensaje sospechoso, no hagas clic en ningún enlace incluido
- Verifica las promociones directamente en la aplicación oficial o página web de tu banco
- Revisa cuidadosamente la URL de las páginas donde ingresas información bancaria
- Habilita la verificación en dos pasos en todas tus cuentas bancarias
🆘 Qué hacer si recibes este mensaje
- No hagas clic en ningún enlace del mensaje y no descargues archivos adjuntos
- Elimina inmediatamente el mensaje de tu teléfono
- Si ya ingresaste tus datos, comunícate inmediatamente con tu banco para bloquear el acceso
- Cambia todas tus contraseñas bancarias desde la aplicación oficial o página web legítima
- Reporta el mensaje a tu operador móvil y a las autoridades competentes
⚠ URLs MALICIOSAS DETECTADAS
💡 Consejos de seguridad:
- No copies ni pegues estas URLs en tu navegador
- No descargues archivos desde estos enlaces
- Si accidentalmente hiciste clic, escanea tu dispositivo con antivirus
- Reporta estos enlaces como fraudulentos en las plataformas donde los encuentres

Sebastian ‘Sebas’ García
Especialista en ciberseguridad y periodismo digital, dedicado a investigar y exponer fraudes en línea para proteger a la comunidad digital.
¿Tienes información sobre fraudes o estafas digitales? Compártela de forma segura y confidencial. Juntos podemos hacer Internet más seguro.
ALERTA: CAMPAÑA FRAUDULENTA CONTRA CLIENTES GRUPO AVAL
ALERTA DE SUPLANTACIÓN
ATAQUE DIRIGIDO A: CLIENTES DE GRUPO AVAL EN BOGOTÁ
ACLARACIÓN: GRUPO AVAL NO ENVÍA ESTOS MENSAJES. ES VÍCTIMA DE SUPLANTACIÓN.
UBICACIÓN DETECTADA: 4.716713770684332, -74.07693143514534
 DETECCIÓN DE AMENAZAS FINANCIERAS