
Ataque Digital a Gov.co: Grupo Autodenominado Peruano Filtra Datos en Plena Tensión Fronteriza
La acción, reivindicada por ‘Deface Peru’, expone información de más de 700 funcionarios colombianos y escala el conflicto diplomático por la soberanía de la isla Santa Rosa al ciberespacio, en un silencio casi total de las autoridades colombianas.
Un grupo de ciberactivistas autodenominado “Deface Peru” habría perpetrado un ataque contra la infraestructura digital del gobierno colombiano. La ofensiva incluye una filtración de bases de datos y la alteración de al menos un sitio web, acciones que vinculan directamente a la reciente disputa fronteriza con Perú por la isla Santa Rosa.
Las evidencias del ataque se conocieron el pasado 5 de agosto a las 5:06 en un canal de Telegram del grupo atacante.

El Ataque: Telegram como Puesto de Mando
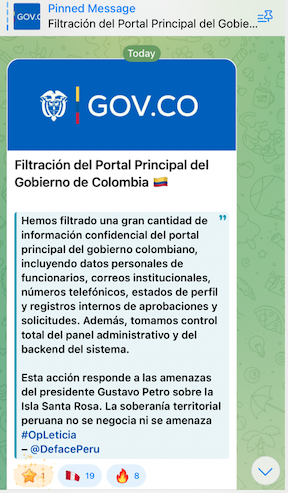
La operación se dio a conocer a través de un canal de Telegram llamado “Deface Peru”. En este espacio, los atacantes anunciaron la “filtración del Portal Principal del Gobierno de Colombia”, jactándose de haber obtenido “información confidencial”, incluyendo datos personales de funcionarios, correos institucionales y números telefónicos.
Afirmaron también haber tomado “control total del panel administrativo y del backend del sistema”. Para respaldar sus dichos, compartieron un archivo comprimido (GOV.CO.zip) y capturas de pantalla de un sitio web gubernamental intervenido con el mensaje “PETRO TRAIDOR” y “Fuiste Hackeado Por El Peru”.
El mensaje central de los atacantes es explícito y político. “Esta acción responde a las amenazas del presidente Gustavo Petro sobre la Isla Santa Rosa. La soberanía territorial peruana no se negocia ni se amenaza”, publicaron, usando la etiqueta #OpLeticia.
Los Datos Exfiltrados: Un Riesgo Latente
MuchoHacker.lol tuvo acceso a las 4 bases de datos filtradas. Un análisis preliminar indica que gran parte de la información contenida, como nombres y entidades, podría considerarse de carácter público y estar disponible en otras fuentes abiertas. No se puede confirmar técnicamente que son del producto de un ataque a gov.co. Lo que sí se puede confirmar es que es que más de 700 datos circulan o están expuestos públicamente.
Sin embargo, la verdadera amenaza reside en la correlación de estos datos. La tabla filtrada contiene columnas con cédulas de ciudadanía, nombres completos, correos electrónicos institucionales y números de teléfono. La combinación de esta información en un solo archivo crea un activo de alto valor para ciberdelincuentes.
Pensemos en esto como tener la llave de una casa y la dirección en el mismo llavero. Por separado, cada dato tiene un riesgo limitado. Juntos, abren la puerta a ataques de phishing dirigido (spear phishing), suplantación de identidad y fraude con un nivel de personalización y credibilidad muy elevado.
Anatomía de la Filtración: ¿Qué Datos se Expusieron?
La base de datos analizada por muchohacker.lol contiene una mezcla de información personal y laboral que, en conjunto, representa un riesgo significativo para los afectados.
- Cédula de Ciudadanía: El número de identificación único de cada persona.
- Nombre Completo: Nombres y apellidos, facilitando la identificación directa.
- Correo Electrónico: Cuentas de email, principalmente institucionales, que son un objetivo principal para ataques de phishing.
- Número de Teléfono: Líneas de contacto directas para posibles estafas o smishing.
- Entidad Pública: La organización gubernamental para la cual trabaja la persona.
ALCANCE NACIONAL: El análisis de los campos “Entidad” y “Municipio” confirma que las personas afectadas provienen de múltiples regiones de toda Colombia, incluyendo Cundinamarca, Antioquia, Valle del Cauca, Santander, entre otras. No se trata de una filtración localizada, sino de un incidente de alcance nacional.
Entidades Afectadas: Una Muestra de la Filtración
El análisis de la captura de datos revela que la filtración afecta a una amplia gama de organizaciones públicas y mixtas a nivel nacional y municipal. A continuación, una muestra de las entidades identificadas:
- Alcaldía de Cali
- Alcaldía de Medellín
- Alcaldía de Ibagué
- Alcaldía de Manizales
- Contraloría de Bogotá D.C.
- Gobernación de Antioquia
- Empresas Públicas de Medellín
- Celsia Colombia S.A. E.S.P.
- Hospital La Samaritana
- Hospital de la Misericordia
- Hospital Universitario del Caribe
- Universidad de Caldas
Nota: Esta es solo una lista parcial. El número total de entidades y registros de datos comprometidos es desconocido, pero la muestra evidencia un impacto transversal en la infraestructura gubernamental y de servicios del país.
Un Conflicto que Saltó del Río a la Red
Este ciberataque no es un hecho aislado. Ocurre en el clímax de una tensión diplomática entre Bogotá y Lima. El 5 de agosto, el presidente Gustavo Petro acusó a Perú de ocupar territorio colombiano en la Amazonía, refiriéndose a la isla Santa Rosa, una formación fluvial cuya soberanía está en disputa.
El Congreso peruano había declarado la isla como un nuevo distrito, una medida que Colombia calificó como “unilateral y violatoria”. La respuesta de “Deface Peru” es una manifestación de “hacktivismo”, donde se utilizan habilidades informáticas para promover una agenda política, llevando el conflicto territorial a un nuevo campo de batalla: el digital.
Hasta la fecha de publicación de este artículo, ni el Ministerio de Tecnologías de la Información y las Comunicaciones (MinTIC) ni el Equipo de Respuesta a Emergencias Cibernéticas de Colombia (colCERT) han emitido comunicados oficiales sobre el incidente, su alcance o las medidas de contención.
que pueden estar o no en ejercicio de su actividad
fueron expuestos.
Implicaciones Legales de la Fuga de Información
La extracción y publicación no autorizada de esta información constituye una clara violación del marco legal colombiano. La Ley 1581 de 2012, o Ley de Protección de Datos Personales, establece el principio de acceso y circulación restringida, que prohíbe que los datos personales estén disponibles en internet u otros medios de divulgación masiva sin autorización del titular. Además, la Ley 1273 de 2009 tipifica como delitos el acceso abusivo a un sistema informático y la violación de datos personales, con penas que incluyen prisión y multas significativas. La ausencia de un pronunciamiento oficial deja en un limbo la responsabilidad de la custodia de esta información sensible.
Actualización: 8 de agosto, 12:51
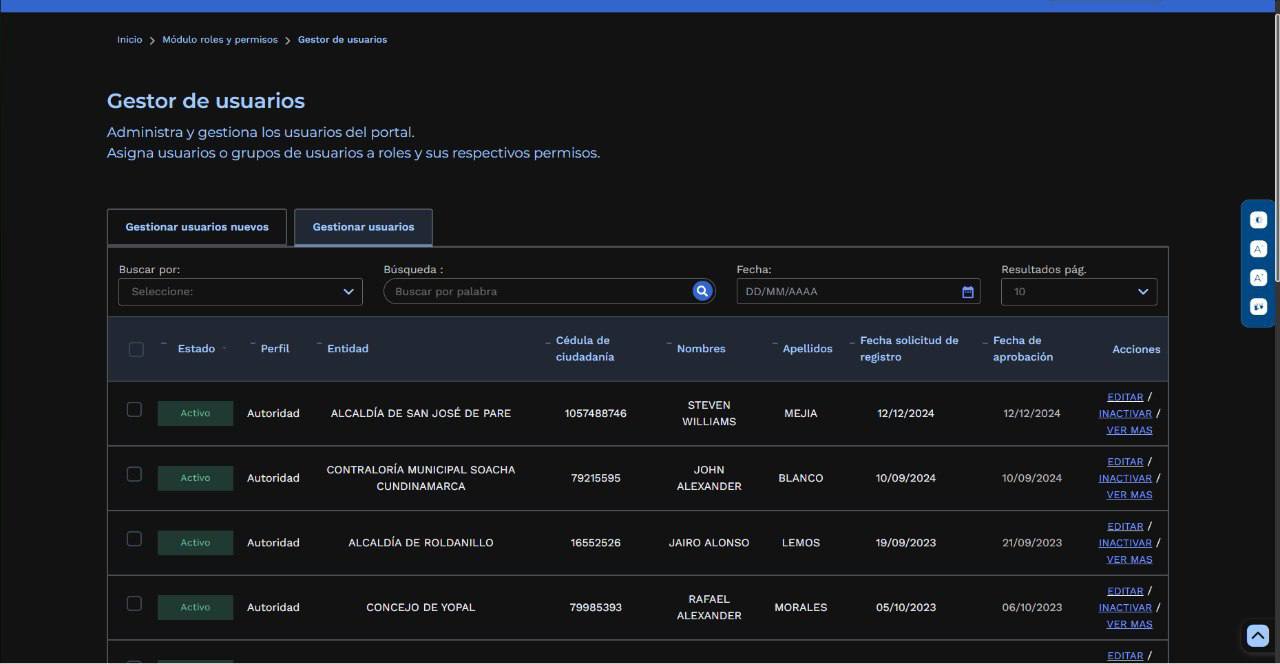
Ante el cuestionamiento de que las bases de datos obtenidas y expuestas son producto de un Google Dork por parte de usuarios colombianos los atacantes mostraron este pantallazo que sería la evidencia de un acceso no autorizada a una plataforma .Gov.co. No se ha podido confirmar con un tercero la autenticidad de esta imagen.

