
Universidades colombianas aparecen en lista de instituciones afectadas por el mayor ciberataque a plataformas educativas en la historia
Un ciberataque que sacudió a miles de universidades en el mundo esta semana también habría comprometido datos de estudiantes, docentes y personal de al menos una docena de instituciones colombianas. Ninguna de ellas ha emitido comunicado público.
El grupo ShinyHunters afirma haber robado datos personales de 275 millones de usuarios de Canvas, la plataforma de gestión académica desarrollada por la empresa Instructure.
Según la propia plataforma los datos que habrían sido extraídos incluyen nombres, correos electrónicos institucionales, números de identificación estudiantil y mensajes privados intercambiados entre usuarios dentro de las aulas virtuales.
Instructure detalló en un comunicado las medidas que habría tomado tras el incidente. La empresa indicó que identificó el problema en las cuentas gratuitas para docentes y las desactivó temporalmente, además de revocar credenciales con privilegios elevados, rotar claves internas y restringir la creación de tokens de acceso. También contrató una firma forense externa y notificó a las autoridades.
El grupo exigió un pago a Instructure, amenazando con publicar “varios miles de millones de mensajes privados entre estudiantes, docentes y otros usuarios” si la empresa se negaba a negociar.
Instructure confirmó el incidente el 1 de mayo.
El 7 de mayo, ShinyHunters escaló el conflicto al desfigurar los portales de ingreso de Canvas en cientos de instituciones educativas, reemplazando la página de inicio de sesión con un mensaje de extorsión. El grupo amenaza con publicar todo si no recibe respuesta antes del 12 de mayo de 2026.
Colombia en la lista, sin alertas
MuchoHacker.lol tuvo acceso a una copia de la lista de instituciones que ShinyHunters habría compartido en su portal oficial. La lista de entidades afectadas ya no está disponible en el portal donde se anunció el ataque.
Esta lista de afectados no se puede confirmar ya que está publicado de forma anónima en un servicio llamado Pastebin y no hay forma de confirmar técnicamente si fue la misma que publicó Shinny Hunters en su portal la semana pasada. No obstante, sí se puede confirmar que el listado existió y que sí hubo un ataque a la plataforma que hoy es noticia global.
Lista de universidadades y entidades colombianas que aparecen en la lista:
- UNIMINUTO (Corporación Universitaria Minuto de Dios)
- Fundación Universitaria Área Andina
- Institución Universitaria Digital de Antioquia
- Asociación Colombiana para el Avance de la Ciencia
- Centro Colombo Americano
- Cisco Colombia
- Federación Médica Colombiana
- Cámara de Comercio de Bogotá.
De esta lista MuchoHacker.lol pudo confirmar con dos estudiantes que en la Fundación Universitaria del Área Andina estuvo caído el sistema por un tiempo y luego se reestableció. Igualmente confirmamos que el Politécnico Grancolombiano usa la plataforma.
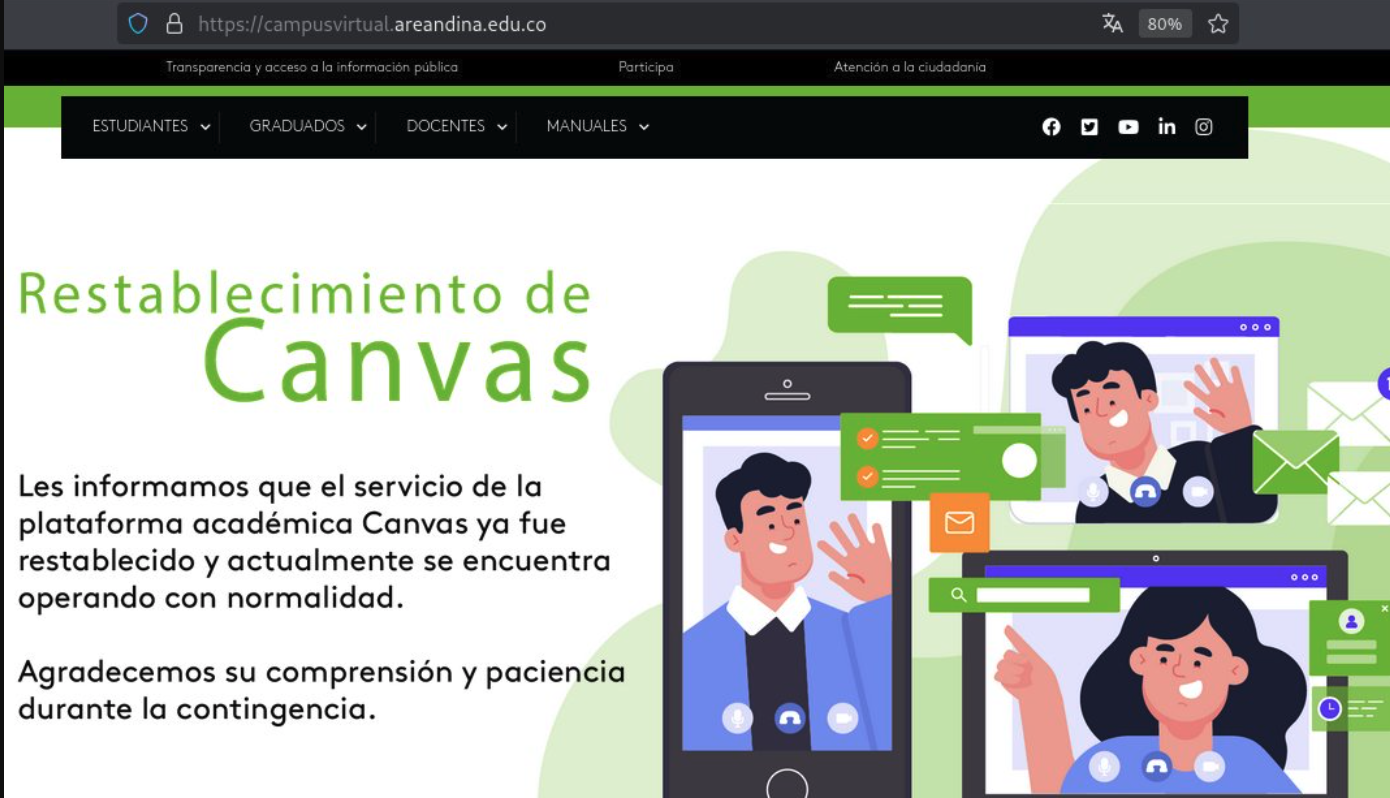
Aparte de la lista, un usuario de X, nos ayudó a identificar qué universidades tienen infraestructura técnica relacionada con el servicio universitario.
Entre las entidades encontradas:
-Universidad Nacional de Colombia (unal.instructure.com)
– Universidad de Antioquia (udea.instructure.com)
-Universidad Militar Nueva Granada (umng.instructure.com)
La presencia de una institución en esa lista corresponde a una afirmación de los atacantes,( o al menos a una copia) no a una confirmación independiente de que sus datos hayan sido efectivamente extraídos.
MuchoHacker.lol no ha podido verificar de forma autónoma qué información específica habría sido comprometida en cada caso. Ninguna de las instituciones colombianas identificadas ha publicado un comunicado sobre el incidente hasta el momento de esta publicación.
Publicamos la evidencia de la lista y parte de la infraestructura técnica que permite afirmar que las universidades usan Canva.
Qué datos habrían estado en riesgo
Instructure indicó que no hay evidencia de que contraseñas, fechas de nacimiento, documentos de identidad o información financiera hayan sido afectados, y que las instituciones impactadas serán notificadas si esa situación cambia.
Lo que sí habría quedado expuesto —según la empresa— son correos institucionales, nombres de usuario, identificadores estudiantiles y mensajes internos de la plataforma. Para miles de estudiantes colombianos, eso incluiría conversaciones académicas y datos de contacto asociados a sus cuentas universitarias.
Hasta el momento no es posible saber si existen datos colombianos dentro de los millones que robaron. Es una posibilidad que se debe tomar en serio ya que en el pasado este grupo sí ha hecho ataques en Colombia e información privada de nacionales robada está expuesta en diferentes foros.
Canvas, la plataforma que muchos usan sin saber
Más del 40% de las instituciones de educación superior en Norteamérica utilizan Canvas como su sistema de gestión académica. En Colombia, su adopción ha crecido especialmente en universidades públicas grandes y en instituciones con programas virtuales o semipresenciales.
La plataforma permite a docentes publicar materiales, enviar calificaciones y comunicarse con estudiantes. Todo ese flujo de información habría estado disponible para los atacantes si las afirmaciones de ShinyHunters son ciertas.
Quiénes son ShinyHunters
La firma de inteligencia Mandiant, propiedad de Google, reportó a comienzos de este año un aumento en actividad atribuida a este grupo, que emplea llamadas falsas y páginas de inicio de sesión fraudulentas para robar credenciales de empleados antes de acceder a plataformas en la nube.
Su patrón en 2026 ha combinado robo masivo de registros, presión pública a través de sitios de filtraciones y amenazas de publicar datos si no se paga el rescate. No es un grupo nuevo: sus integrantes han sido vinculados a casos que van desde el robo de datos en Snowflake hasta la operación del foro clandestino Breached v2.
En Colombia tiene registro de ataques muy serios como el que reportamos el día de ayer a la empresa Addi.
Qué hacer si eres estudiante o docente de una de estas instituciones
Si perteneces a alguna de las universidades identificadas en la lista y usas Canvas, hay pasos concretos que puedes tomar ahora:
Exigir a las universidades transparencia con el uso de los datos. Hoy no se sabe a ciencia cierta si datos de colombianos estuvieron o están involucrados en este incidente digital.
Desconfíe de correos que lleguen en los próximos días solicitando confirmación de datos o acceso a tu cuenta. Si recibes un mensaje inusual que parezca provenir de tu universidad, verifica directamente con la institución antes de hacer clic en cualquier enlace.
MuchoHacker.lol no ha podido preguntar en cada una de las universidades atacadas por cuenta de su volumen. Si una institución quiere emitir un comunicado las puertas de MuchoHacker.lol están abiertas.


