
Claro Colombia: falla expone datos de 585.000 registros
La falla fue detectada por un analista de seguridad independiente, quien se comunicó con MuchoHacker.lol para gestionar la divulgación responsable ante la empresa.
El sistema expuesto habría permitido acceder, sin autenticación, a paneles web con información estructurada de lo que sería la operación comercial de Claro. MuchoHacker.lol pudo verificar la existencia de la interfaz a través de pantallazos enviados por el experto y la naturaleza de los datos visibles, aunque no accedió ni extrajo información de las bases de datos.
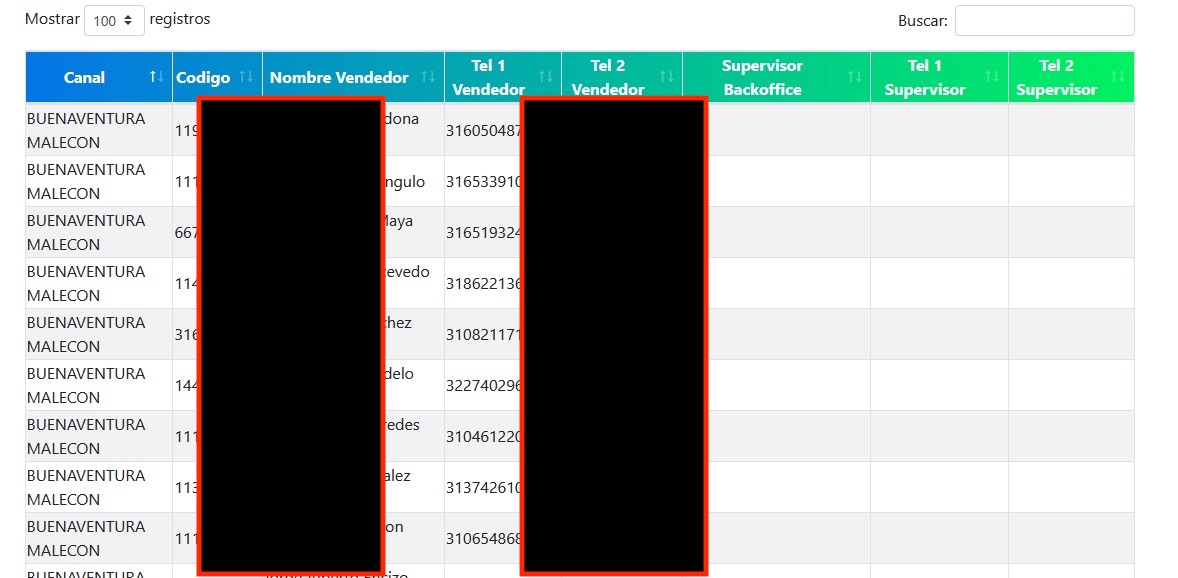
La fuente que reportó el hallazgo describió haber encontrado tablas con 585.151 qu serían de registros de activos de personas con algún tipo de relación con la organización, se incluirían números de cuenta y hasta dos números de teléfono por titular. En una sección separada, el sistema mostraría información de asesores comerciales organizados por canal de venta, con nombres completos, números de cédula y teléfonos de contacto, junto con datos de sus supervisores de backoffice.
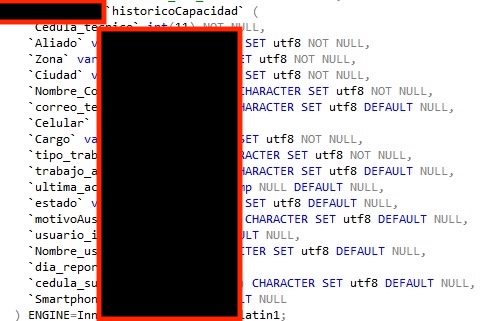
La estructura de la base de datos, visible en capturas compartidas con esta redacción, corresponde a una tabla denominada historicoCapacidad. Sus campos incluirían cédula del técnico, nombre completo, correo electrónico corporativo, número de celular, cargo, tipo de trabajo, nombre de usuario del sistema y cédula del supervisor, entre otros.
La respuesta de Claro
MuchoHacker.lol notificó la vulnerabilidad a Claro Colombia el día de ayer, antes de publicar esta nota, siguiendo su protocolo de divulgación responsable.
La empresa respondió: confirmó haber recibido el reporte y activado sus protocolos internos de ciberseguridad. En su respuesta indicó que se encontraba “analizando la información interna y externa.”
Al momento de publicación, la fuente que identificó la falla señaló que el sistema continuaba accesible y que, según su análisis, existiría conexión directa a la base de datos con posibilidad de exportar información.
Por qué importa
Los datos expuestos corresponderían a información laboral y de contacto de la red comercial de Claro, uno de los operadores de telecomunicaciones más grandes del país. La exposición de cédulas, correos corporativos y estructuras de supervisión podría facilitar ataques de ingeniería social dirigidos contra empleados o contratistas de la compañía.
La información de clientes activos —cuentas vinculadas a números de teléfono— también podría ser aprovechada para intentos de fraude o suplantación.
MuchoHacker.lol no pudo establecer cuánto tiempo habría estado accesible el sistema, ni si terceros habrían accedido a la información antes del reporte.


